準備 アカウントの作成 手動で行うのは面倒です。メール アドレス、パスワード、基本情報の設定に 5 分も費やす必要はなく、アプリのサービスにアクセスしたいだけです。これが、「Facebook でサインイン」および「Google でサインイン」ボタンがオンラインで非常に人気になっている理由です。

このフェデレーション サインイン アプローチは、アカウントの作成が簡単になるためユーザーに好まれており、Web サイトやアプリでは、より多くのユーザーにアカウントにサインアップしてもらうことができるため、このアプローチが好まれています。 Google、Facebook、Twitter、Microsoft、LinkedIn、Github、WeChat、VKontakte、Weibo などでアカウントを作成できるため、おそらくこれらのサービスのいずれかを使用したことがありますが、これが良いものかどうか少し疑問に思ったことはありますか?アイデア。はい、便利ですが、セキュリティに関してはトレードオフがあり、プライバシーに関しては基本的に一方通行です。
ソーシャルログインはどのように機能しますか?
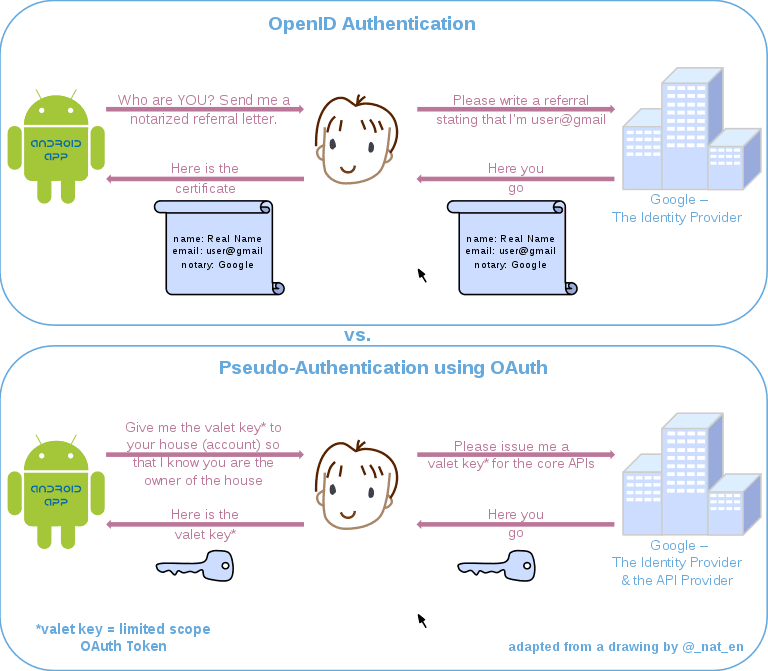
すべてのシステムが同じように動作するわけではありませんが、基本的なプロセスはかなり普遍的です。ほとんどのサードパーティのログイン サービスは、OpenID と OAuth の組み合わせを使用します。 OpenID はユーザー認証 (Facebook にログインすると、使用しようとしているサイトに対する本人確認が行われます) を処理し、OAuth は他のサイトがユーザーのデータ (名前、年齢、興味、友人など) にアクセスする方法を制御します。
ソーシャル ログイン プロセスには、次の 3 つの主要なプレーヤーが関与します。
- ユーザー (それが彼です!) がアプリまたは Web サイトへのアクセスをリクエストします
- ユーザーがアクセスしたいアプリケーションまたは Web サイト
- あなたの身元を確認し、データへのアクセスを制御する認証者 (Facebook、Google など)
一般的なソーシャル ログインは次のようになります。
- ユーザーは「____ を使用してログイン」ボタンをクリックします。
- アプリケーションは、ユーザーに認証ツール Web サイトへのログインを求めるリンクを開きます。リンクには、リクエストを送信したサイトの所有者を示す情報が含まれています。
- ユーザーはユーザー名とパスワードを Authorizer の Web サイトに入力します。つまり、アプリがあなたの情報を閲覧することはありません。
- オーソライザーは 1 回限りの使用コードを生成し、アプリケーションに送信します。
- 次に、アプリケーションは、このコードを Authorizer API にアクセスするリクエストとともに Authorizer ツールに送信します。
- オーセンティケータはコードの有効性を検証し、アプリケーションは特定のユーザー情報を要求できるようにするトークン (通常は期限付き) を発行します。
セキュリティの長所: ソーシャル ログインは、電子メールによるパスワード ログインよりも安全です。
ソーシャル ログインの安全性は、それを運営する企業によって決まります。ソーシャル ログインが世界最大手のテクノロジー企業であることを考えると、ソーシャル ログインは「かなり優れた」カテゴリーに分類されます。 Facebook や Google があちこちでハッキングされているのを目にすることはありません。その主な理由は、彼らがオンライン セキュリティを非常に重視し、小売チェーンにそれ以上の投資を行っているためです。
シングル サインオンを使用する場合、アカウントを作成するサイトはユーザー名とパスワードにアクセスできなくなります。つまり、誰もアカウントを盗むことができなくなります (アカウントに関連付けられた情報の一部が取得される可能性はあります)。
また、どこにでもパスワードを入力する必要はありません。私たちはパスワードを頻繁に再利用する傾向があるので、これは良いことです。いずれにせよ、私たちはパスワードのベストプラクティスに従っていない可能性が高いため、セキュリティの低下は少ないほど良いでしょう。
セキュリティ上の短所: ソーシャル ログイン資格情報がハッキングされると、アカウントもハッキングされます。
Facebook や Google がハッキングされたり、誰かがあなたのアカウントにアクセスしたりしたらどうなりますか?両社は過去にデータの問題を抱えており(Cambridge Analytica、Google+)、LinkedInが最も深刻な侵害を受けていたため、大手テクノロジー企業がここで100%の実績を持っているわけではない。
あなたのソーシャル メディアのログイン情報を知っている誰かが、あなたがログインしていたすべてのソーシャル メディア アプリやサイトであなたのふりをすることができますか?基本的にはそうです。システム全体のセキュリティ違反、脆弱なパスワード、またはコンピュータ上のマルウェアによって Facebook のログイン資格情報が侵害された場合でも、あなたのログイン資格情報を持っている人は誰でも、別のアプリであなたになりすますことができます。これにより、ソーシャル ログインが単一障害点となり、アカウントの認証が侵害された場合に潜在的なドミノ効果が発生します。
Facebook、Google、Twitter はすべてこれを実現するために懸命に取り組んでいますが、たとえ最終的に存続したとしても、パスワードが 123456789 (強力なパスワードについては、これらのヒントを確認してください) で、アカウントをそのままにしておくと、何もできません。共有デバイスまたは物理的にアクセス可能なデバイス。ソーシャル ログインを使用する場合は、アクセスできるアカウントへのキーとして扱う必要があります。
プライバシーの利点
実際にはユーザーにとってプライバシー上のメリットはないため、これは短いクリップになります。ソーシャル ログインでは、要求した人にデータが公開されるだけでなく (これは予想される最低限のことですが)、電子メールとパスワードの組み合わせを使用した場合よりもはるかに多くの個人情報を引き渡すことになります。
プライバシーの短所: 誰もがあなたのことをもっと知ります
使用するサービスに応じて、アプリがソーシャル プロフィールからどのデータを取得できるかを多かれ少なかれ制御できます。意図した以上のものを提供するのは簡単で、アプリは、ほとんどのユーザーが「はい」と答えられない可能性が高いことを知っていて、必要なものを何でも要求できます。友人、位置情報、投稿履歴、興味、その他の個人情報は、意識することなく簡単に消去されてしまう可能性があります。
逆に、ログイン サービスを提供するほとんどの企業は、あなたに関するより多くのデータを収集することを非常に重視していることを覚えておいてください。彼らは、あなたがどのようなアプリを使用しているか、どのくらいの頻度でそれらを使用しているか、そしてあなたがそのアプリを使って何をしているのかについてさらに詳細な情報を知りたいと考えており、このログイン方法を使用することは、本質的にその情報を直接彼らに与えることになります。 Facebook と Google がログイン サービスを使用するアプリからどれだけのデータを取得しているかは明らかではありませんが、アプリ内でのユーザーの行動について企業が多くのことを知ることに抵抗がある場合は、その企業にアカウントをリンクしないのが最善です。
ソーシャルログインを使用する必要がありますか?
多くの場合、ソーシャル ログインのほうが安全です。特に、メイン アカウントの大部分をロックしておくことに注意していて、アプリやサイトのインターネット セキュリティが最適かどうかわからない場合はそうです。実際には、ソーシャル ログインを使用して難読化されたアプリやサイトにログインするほうが安全です。複数のサイトで再利用する可能性のあるパスワードを他人に教える必要がないからです。ただし、十分にセキュリティが確保されたサービスで機密情報を含む可能性のあるアカウントを作成する場合は、強力な電子メールとパスワードの対応機能が必要になります。
プライバシーに関しては個人の判断です。アプリに必要以上に自分のことを知られたくない場合は、Facebook でログインしないでください。これは逆の方向でも同じです。サードパーティがあなたに関する追加データを収集することに抵抗がない限り、サードパーティの認証ツールを使用しないでください。