Facebook ビジネス マネージャー エンドポイントの脆弱性により、サードパーティのアプリケーションがページを侵害する可能性があります Facebookのアカウント 権限が制限されている場合、被害者はページへの管理者アクセスを永久に失います。
デフォルトでは、インターフェイスでは許可されていません Facebookアプリ サードパーティ アプリケーションの場合は、ページ管理者ロール (管理者、編集者、アナリストなどのページ ロール) を追加または変更します。サードパーティ アプリは、ユーザーに代わってステータスの投稿や写真の投稿など、管理者の役割の追加を除くすべての操作を実行できます。これは、アプリに管理者の追加または削除が許可されている場合、一部のユーザーが管理者としてページに追加され、ページが削除される可能性があるためです。実際の所有者は永続的になります。

一方、ビジネス ページには userpermissions と呼ばれるエンドポイントがあり、実際に Facebook ビジネスを扱うビジネス ページ管理者の役割を追加または削除できます。
次のリクエストにより、ターゲット ユーザーがページの管理者になります。
リクエスト: POST / /userpermissions HTTP/1.1 ホスト: graph.facebook.com コンテンツ長: 245 role=MANAGER&user= &ビジネス= &アクセストークン=回答: 正しい
数分間のテストの後、リクエストからビジネスパラメータを削除してもエラーは発生せず、誰でも新しいページ管理者として追加でき、アプリが配置されている非ビジネスページの実際のページ管理者を削除できることがわかりました。管理者権限があります。
これだよ!どのようなアプリであっても、管理者から manager_pages 権限があれば、ほんの数秒以内に Facebook アカウントのすべてのページをハッキングできます。
ページの引き継ぎ:
リクエスト: POST / /userpermissions HTTP/1.1 ホスト: graph.facebook.com コンテンツ長: 245 role=MANAGER&user= &アクセストークン=真実
被害者を削除します:
リクエスト: 削除 / /userpermissions HTTP/1.1 ホスト: graph.facebook.com コンテンツ長: 245 ユーザー= &アクセストークン=回答: 正しい
それでおしまい!対象のページがハッキングされました!
この脆弱性は Facebook セキュリティ チームに報告され、現在は完全に解決されています。
権限ダイアログは次のようになります
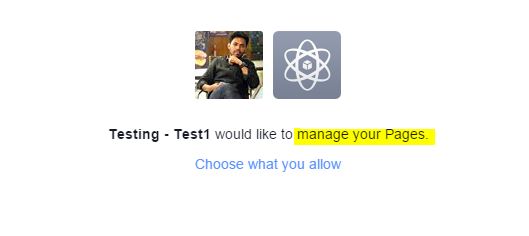
manager_pages がリクエストされた場合、このアプリケーションはあなたのページ (投稿ステータス、投稿写真など) を管理できることに注意してください。
心配する必要はありません。アプリに付与した権限は引き続き変更できます。 もう一つはここにあります。
方法も読むことができます ブログでお金を稼ぐ 私たちの記事で。それはAZの証明です ブログは最初の小切手を受け取るのに役立ちます。