セッション ハイジャックは、攻撃者が Web サイト上のユーザーのセッションを制御できるようにするサイバー攻撃の一種です。ユーザーに代わって個人情報にアクセスしたり、操作を実行したりするために使用できます。
セッションハイジャックはあなたのようなユーザーに大きなリスクをもたらします。誰かがセッション Cookie にアクセスして利用できる場合、機密データや銀行口座に不正にアクセスできる可能性があります。セッション ハイジャックを防ぐことは、オンラインで自分自身を守るために重要です。
攻撃者がセッション ハイジャック攻撃を実行する方法はいくつかあります。一般的な方法の 1 つは、トラッキング Cookie を使用することです。これはユーザーのデバイスに保存され、Web サイトでのアクティビティを追跡する小さなファイルです。これらの Cookie は、ユーザーの識別とプロファイルの作成に使用できます。
セッションハイジャックを完全に防ぐことができるかどうか疑問に思うのは簡単です。 Cookie の作成を避けるのは難しく、他のいくつかのメカニズムを通じてセッション ハイジャックが発生する可能性があります。それにもかかわらず、ブラウザーの Cookie を定期的に削除することは、オンライン セキュリティを向上させ、セッション ハイジャックのリスクを軽減するための優れた方法です。確認する ブラウジング中のセキュリティを向上させるための最高の無料インターネット ツール.
クイックリンク
ブラウザから Cookie を定期的に削除する利点
ブラウザ Cookie は非常に便利です。実際、ブラウザ Cookie は Web サーフィンを非常に便利にする重要なテクノロジの 1 つです。これらの Cookie を使用してオンライン セッションを保存できない場合は、Web サイトの別のページに移動した後、アカウントに再度ログインする必要があります。基本的に、Cookie はある程度避けられません。
ただし、Cookie が使用されなくなった場合は削除できます。また、Web サイトにたまにしかアクセスしない場合は、その特定の Web サイトのブラウザー Cookie を削除すると、デメリットよりもメリットの方が多いと言っても過言ではありません。セッション ハイジャックの仕組みにより、ブラウザーの Cookie を削除すると、ほとんどの試みを阻止できます。
セッション ハイジャックは通常、フィッシング、マルウェア インジェクション、またはパケット スニッフィング攻撃によって発生します。ハッカーは、偽のログイン リンクを送信することで、セッション Cookie への不正アクセスを保護しようとする可能性があります。あるいは、セキュリティで保護されていない公衆 Wi-Fi ネットワークの使用中にデータを傍受することで、単純に情報を入手する可能性があります。
セッションハイジャックの中には、ブラウザに保存されているトークンを利用しようとするものもあります。この場合、Cookie を定期的に削除すると便利です。定期的に削除すると、利用できる情報が少なくなります。2 週間前の銀行ログインの詳細がハッカーに公開されなければ、恐ろしい事態の発生を防ぐことができます。
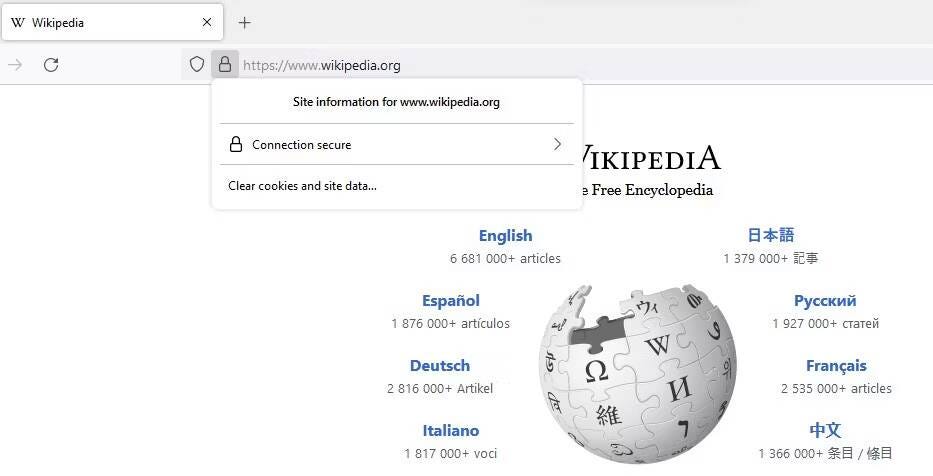
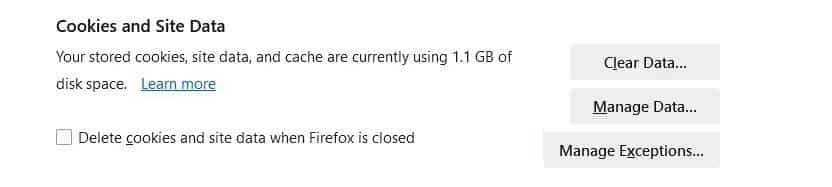
明らかに、ブラウザの Cookie を削除すると、この点でいくつかの利点があります。これは、コンピュータを物理的に使用しようとする可能性のある人物による不正アクセスを防ぐのにも役立ちます。 Cookie を定期的に削除する最善の方法は、タブを閉じたとき、またはタブを閉じたときに Cookie を自動的に削除するようにブラウザを設定することです。確認する 設定を変更して Firefox のプライバシーとセキュリティを向上させる方法.



セッションハイジャックを防ぐその他の方法
セッション ハイジャックを完全に防ぐことはできませんが、適切なサイバーセキュリティ習慣を実践することで、攻撃が成功する可能性を減らすことができます。ブラウザーの Cookie を削除する以外に、セッション ハイジャックを防ぐために従うことができる習慣をいくつか紹介します。
HTTPS 接続のみを使用する
HTTPS (または Hypertext Transfer Protocol Secure) は、安全でない HTTP プロトコルを大幅にアップグレードしたものです。残念ながら、HTTP は依然として Web 全体で使用されており、多くのハッカーがこれを利用して、セッション Cookie を盗む悪意のあるスクリプトを実行しています。
多くのウイルス対策アプリや VPN では、ブラウザを HTTPS バージョンの Web サイトに自動的にリダイレクトできる設定が提供されています。この機能を提供するアプリがあるかどうかを確認し、提供している場合はそれを有効にする必要があります。確認する 次回注文する前に試してみるべきオンライン ショッピング ツール.
多要素認証を設定する
セッション ハイジャックは多くの形式の多要素認証をバイパスする可能性がありますが、アカウントに MFA を追加しても問題はありません。これは、フィッシングや他の特定の種類のセッション ハイジャック攻撃の効果を軽減するのに役立つ可能性があります。
もちろん、すべての多要素認証方法が同じように強力であるわけではありません。これを許可する Web サイトでは、物理認証デバイスまたは認証アプリを使用する必要があります。これらのオプションが利用できない場合は、電子メールまたは SMS が認証ソリューションとして受け入れられます。それでも、2 要素認証をまったく使用しないよりはマシです。確認する ワイヤレスネットワークハッキングとは何か、そして自分自身を守る方法.
アカウント内のアクティブなセッションを確認する
多くの Web サイトには、アカウントのアクティブなログイン セッションをすべて表示できる設定タブまたはプライバシー パネルが用意されています。これらの設定は通常、さまざまなデバイス間でのみ参照されます。1 つはスマートフォンのログインである可能性があり、もう 1 つは数週間前に借りたラップトップを使用した際に残ったセッションである可能性があります。
これらのセッションを定期的に終了することは、セッション ハイジャックを防ぐ優れた方法です。これらのセッションが削除されると、セッションのいずれかを使用していた可能性のあるハッカーは直ちに排除されます。 Facebook などの Web サイト上で不審なアクティブなセッションに気付いた場合は、すぐにパスワードを変更する必要があります。
ウェブ上では気をつけてください
前述したように、あらゆる種類のセッション ハイジャック攻撃を回避する方法はありません。しかし、良い習慣を身につけて標的にされる可能性を減らすことはできます。最新のサイバーセキュリティに関する推奨事項を常に把握し、それを自分の生活の中で実践する必要があります。
常識的な習慣は、攻撃が起こる可能性のある状況を避けるのに効果的です。たとえば、不審なメールを開いたり、奇妙なリンクをクリックしたりしないようにする必要があります。無許可の公衆 Wi-Fi ネットワーク上で機密データを扱うことは避け、デバイスをロック解除したままにしたり、放置したりしないでください。確認する 人工知能とプライバシーのリスク: 自動化された世界でデータを保護する.
適切なサイバー衛生を実践する
セッションハイジャック攻撃は、日を追うごとに巧妙化し続けています。残念ながら、それがどのようなものになるのか、ハッカーが将来どのような方法を使用するのかについては予測できません。すべてのハッキングを避ける方法はありませんが、良い習慣を実践することでウェブ上で安全を保つことができます。今すぐ閲覧できます オンラインでの安全を確保するために従うべき行動ベースの安全ガイドライン.