インストールしてみたことがありますか Windows 以外の 2 番目のオペレーティング システム?オペレーティング システムによっては、セキュア ブート機能が使用されている場合があります。 UEFIの場合。
そうでない場合 セキュアブートはコードを認識します インストールしようとしているものは停止されます。セキュア ブートは、システム上で悪意のあるコードが実行されるのを防ぐのに役立ちます。ただし、次のような一部の正規のオペレーティング システムを実行することもできなくなります。 カリLinux أو アンドロイドx86 またはテイルズ。
しかし、それを回避する方法があります。この短いガイドでは、UEFI セキュア ブートを無効にして、 デュアルブートで 任意のオペレーティング システムに対応します。
クイックリンク
UEFIセキュアブートとは何ですか?
ちょっとじっくり見てみましょう システムをセキュアブートする方法。
セキュア ブートは、Unified Extensible Firmware Interface (UEFI) の機能です。 UEFIも同じ 既存の BIOS インターフェイスの置き換え 多くのデバイスで。 UEFI は、多くの技術オプションとカスタマイズ オプションを備えた安定したファームウェア インターフェイスです。
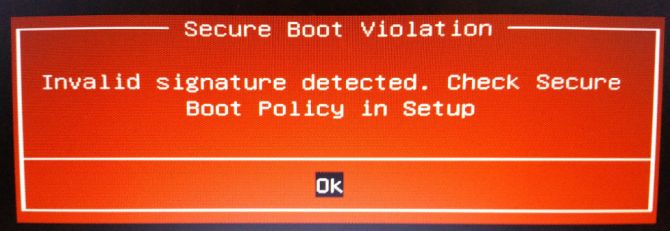
セキュア ブートはセキュリティ ゲートウェイのようなものです。システム上でコードを実行する前にコードを分析します。コードに有効なデジタル署名がある場合、セキュア ブートによりゲートウェイの通過が許可されます。コードに認識できないデジタル署名が含まれている場合、セキュア ブートによってコードの実行がブロックされ、システムを再起動する必要があります。
場合によっては、既知のコードが安全で信頼できるソースからのものであっても、セキュア ブート データベースにデジタル署名がない場合があります。
たとえば、ダウンロードできます 多くの Linux ディストリビューション ディストリビューションのチェックサムの改ざんをチェックした後でも、開発者自身のサイトから直接。ただし、この確認があっても、セキュア ブートは依然として一部のオペレーティング システムおよび他の種類のコード (ドライバーやデバイスなど) を拒否します。
セキュアブートを無効にする方法
現在、セキュア ブートを無効にすることはお勧めしません。これは実際に、特にルートキットやブートキットなどの悪意のあるマルウェアの亜種からユーザーを安全に保つ機能です (セキュリティ対策は Windows ハッキングを阻止するものであると考えている人もいます)。しかし、時には物事がうまくいかないこともあります。
セキュア ブートをオンにするには、BIOS のリセットが必要になる場合があることに注意してください。これによってシステムがデータを失うことはありません。ただし、カスタム BIOS 設定はすべて削除されます。さらに、ユーザーがセキュア ブートを永続的に有効にできなくなる場合もあるので、この点に留意してください。
さて、やることは次のとおりです。
コンピューターの電源を切ります。次に、再起動し、起動プロセス中に Enter BIOS キーを押します。これはデバイスの種類によって異なりますが、通常は F1、F2、F12、Esc、または Del をスリープさせます。 Windows ユーザーは、Shift キーを押しながら「再起動」を選択して、詳細ブート メニューに入ることができます。次に、[トラブルシューティング] -> [詳細オプション: UEFI ファームウェア設定] を選択します。
セキュア ブート オプションを探します。可能であれば、「無効」に設定してください。通常、これは [セキュリティ] タブ、[ブート] タブ、または [認証] タブにあります。
保存して終了する必要があります。システムが再起動します。
セキュアブートが正常に無効になりました。気軽に近づいてください ブータブル USB ドライブ 先に進むと、最終的にオペレーティング システムを探索できるようになります。のリストがあります ベスト Linux ディストリビューション 始めること!
セキュアブートを再度有効にする方法
もちろん、セキュア ブートを再度オンにすることもできます。結局のところ、マルウェアやその他の不正なコードから保護するのに役立ちます。署名のないオペレーティング システムを直接インストールした場合は、セキュア ブートを再起動する前にすべてのトレースを削除する必要があります。そうしないと、操作は失敗します。
セキュア ブートが無効になっている場合にインストールされている署名のないオペレーティング システムまたはデバイスをアンインストールします。
コンピューターの電源を切ります。次に、再起動し、上記のように起動プロセス中に BIOS Enter キーを押します。
[セキュア ブート] オプションを見つけて、[有効] に設定します。
セキュア ブートが有効になっていない場合は、BIOS を工場出荷時の設定にリセットしてみてください。工場出荷時の設定に復元したら、セキュア ブートを再度有効にしてみてください。
保存して終了する必要があります。システムが再起動します。
システムが起動に失敗した場合は、セキュア ブートを再度無効にします。
セキュア ブートの有効化の失敗のトラブルシューティング
セキュア ブートを有効にしてシステムを実行できるようにするための小さな修正がいくつかあります。
- BIOS メニューで UEFI 設定がオンになっていることを確認してください。これは、レガシー ブート モードとそれに相当するモードがオフになっていることを確認することも意味します。
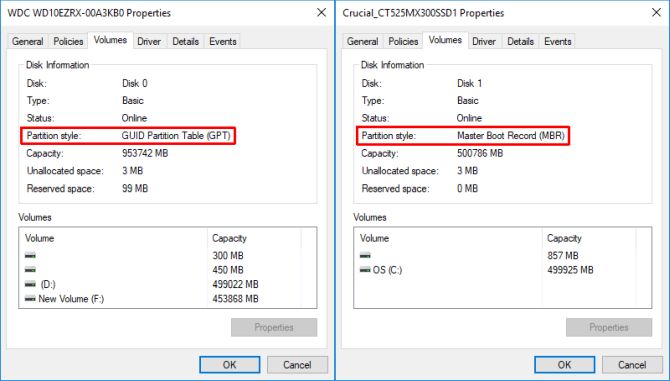
- ドライブのパーティションタイプを確認してください。 UEFI には、従来の BIOS 設定で使用される MBR ではなく、GPT パーティション スタイルが必要です。これを行うには、Windows の [スタート] メニューの検索バーに「コンピュータの管理」と入力し、最も一致するものを選択します。メニューから「ディスクの管理」を選択します。次に、プライマリ ドライブを見つけて右クリックし、[プロパティ] を選択します。次に、ボリュームを選択します。パーティション スタイルがここにリストされます。 (MBR から GPT に切り替える必要がある場合、パーティション スタイルを変更する方法は 1 つだけです。データをバックアップしてドライブをワイプすることです。)
- 一部のファームウェア マネージャーには工場出荷時のキーを復元するオプションがあり、通常は他のセキュア ブート オプションと同じタブにあります。このオプションがある場合は、セキュア ブートのファクトリー キーを復元します。次に、保存して終了し、再起動する必要があります。
トラステッドブート
トラステッド ブートはセキュア ブートが停止するところから処理を開始しますが、実際には Windows 10 のデジタル署名にのみ適用され、UEFI セキュア ブートを通過すると、ドライバー、スタートアップ ファイルなど、Windows の他のすべての側面が検証されます。
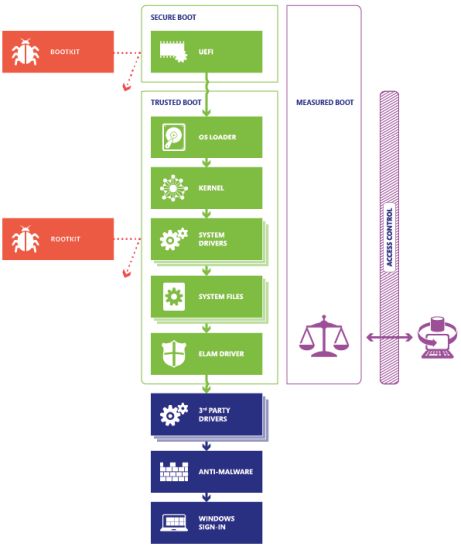
セキュア ブートと同様に、トラステッド ブートは破損したコンポーネントまたは悪意のあるコンポーネントを検出すると、ロードを拒否します。ただし、セキュア ブートとは異なり、トラステッド ブートでは、重大度に応じて、当面の問題を自動的に解決できる場合があります。以下の図は、セキュア ブートとトラステッド ブートが Windows ブート プロセスのどこに適合するかを詳しく説明しています。
セキュアブートをオフにする必要がありますか?
セキュア ブートを無効にすることは多少危険です。質問者によっては、システムのセキュリティが侵害される可能性があります。