Wi-Fi ネットワークの名前を隠すことは、通常の検索でネットワークを見つけることができないようにすることで、ネットワークを安全に保ち、保護するための正当な手順でした。ただし、他のデバイスがネットワークにアクセスするためにこれを表示する状況があり、ネットワークを保護できる他の信頼できる方法を探す必要があります。
Wi-Fi ネットワーク名とサービス セット識別子 (SSID) を非表示にしても、ユーザーが期待する高度なサイバーセキュリティ保護は提供されません。では、なぜ Wi-Fi ネットワークの名前を隠しても安全性が保証されないのでしょうか?また、ネットワークの安全性を高めるにはどのような手順を踏む必要があるのでしょうか?
サイバー脅威が増加する中、このガイドは、ワイヤレス ネットワークのセキュリティを向上させるための適切な措置を講じるために必要な知識を提供することを目的としています。 Wi-Fi ネットワークを使用する際のセキュリティと快適さのバランスを取る方法を検討できる場所。確認する Wi-Fi ネットワークをハッキングする方法 (パスワードを取得する倫理的な方法).
クイックリンク
Wi-Fi SSID を隠してもネットワークが保護されない理由
Wi-Fi ネットワークを検索して、利用可能な接続のリストに「隠れた」ネットワークを見つけたことがありますか?おそらく、これらのネットワークは名前が隠されていても、完全に見えないわけではないことに気づいたでしょう。
Wi-Fi ネットワークの SSID (サービス セット識別子) を隠すには、ネットワーク名のブロードキャストを停止するようにルーターを構成する必要があります。この機能は、ほとんどの Wi-Fi 対応ルーターとスマートフォンの Wi-Fi ホットスポットに共通です。
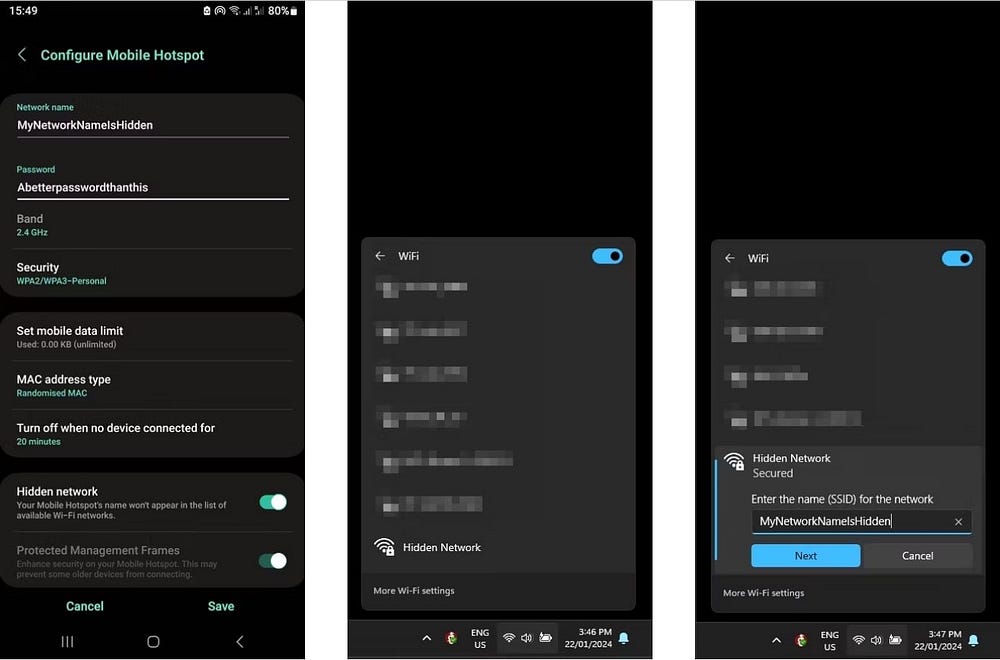
上の例では、「MyNetworkNameIsHidden」という名前の接続ポイントが作成され、SSID を非表示にするオプションが選択されています。どのコンピュータでもネットワークに接続すると、そのコンピュータは「隠しネットワーク」として表示されます。接続するには、完全な SSID を手動で入力する必要があります。
これは「隠蔽によるセキュリティ」の一例ですが、残念ながらあまり保護はできません。ネットワーク名は非表示になっていますが、ご覧のとおり、見えないわけではありません。
実際、SSID マスキングは、ハッキング ツールやネットワーク分析ツールに対しては効果がありません。 Wiresharkの أو エアモン。これらのツールは、SSID が隠されている場合でも送信されるデータ パケットを傍受することで、隠れたネットワークを簡単に検出して悪用します。
非表示の SSID は、ワイヤレス環境における基本的な干渉レベルであるノイズ レベルを増加させる可能性もあります。大規模なオフィスや住宅の建物では、影響はさらに悪化し、ネットワークのパフォーマンスが低下します。



SSID を非表示にすると、一部の古いデバイスやスマート ホーム テクノロジーなどの IoT デバイスとの互換性が失われます。
これらの欠点を考慮すると、ネットワーク SSID を隠すことがよく考えられているサイバーセキュリティの特効薬ではないことは明らかです。では、実際に Wi-Fi ネットワークを保護するにはどうすればよいでしょうか?
1. デフォルトのパスワードとSSIDを変更する
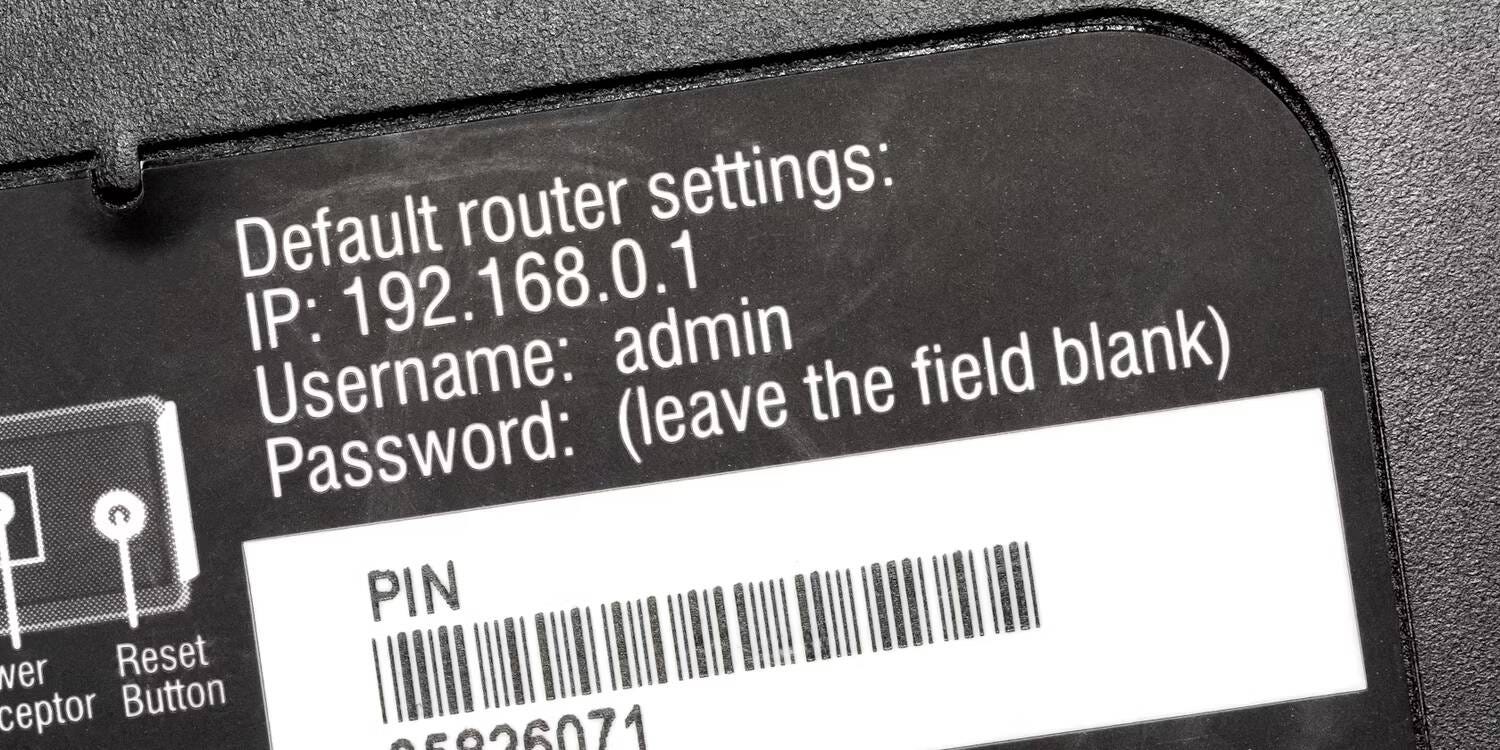
多くの場合、ルーターには事前にプログラムされたパスワードが付属しています (通常、パスワードはデバイスの底面に印刷されています)。パスワードは通常、最大 10 桁の数字の文字列です。まず、使用する必要があります カスタムパスワードジェネレーター より複雑なパスワードを作成するには。
小文字、大文字、数字、記号を組み合わせて使用します。この作業中に、工夫を凝らして SSID を変更することもお勧めします。ルーターの物理的な場所を特定できる名前は使用しないでください。
2. Wi-Fi パスワード暗号化を更新する
Wi-Fi 暗号化はデータを効果的に暗号化し、他の人がデータを読み取れないようにします。 WEP や WPA などの古い Wi-Fi 暗号化プロトコルは、ハッキング ツールを使用して簡単にハッキングされる可能性があり、より広く使用されている WPA2 プロトコルにも脆弱性があります。
最近のルーターは WPA3 暗号化を備えていますが、互換性上の理由からデフォルトでは WPA2 が選択されています。ただし、ルーターが最新のプロトコルをサポートしている場合は、WPA3 暗号化を使用する必要があります。古いデバイスが接続できないという問題がある場合は、通常、WPA2/WPA3 の組み合わせを選択できます。
3.ルーターのファームウェアを更新します
スマートフォンやコンピュータと同様に、ネットワーク デバイスにも定期的にセキュリティ パッチとアップデートが適用されます。 Wi-Fi ルーターのファームウェアのアップデートは通常、ルーターのシステム設定にあり、インストール後にデバイスを再起動する必要があります。
これらのアップデートを無視すると、ネットワーク デバイスは、デバイスの製造後に発見されたあらゆる脅威に対して脆弱なままになります。確認する ルーターに最適な代替ファームウェア オプション.
4. ネットワーク監視と侵入検知
家に新しい人がいると気づくのは明らかです。あなたは友人や家族のことを知っており、見知らぬ人を見つけることができます。 Wi-Fi を誰が使用しているのか、何を使用しているのかを監視することは少し複雑ですが、重要なことは同じです。
スマートフォン アプリを使用して、ネットワークが安全かどうかを確認し、接続しているネットワークをスキャンし、デバイスの物理アドレス (MAC アドレス) をわかりやすい名前に変換して、識別しやすくすることができます。
認識しないデバイスが見つかった場合は、ルーターの設定を使用してそれらを削除できます。確認する Wi-Fi ネットワークに不審なデバイスがないか確認する方法.
5. MAC アドレスのリストを許可する
この方法 (「ホワイトリスト」とも呼ばれます) は、ほとんどのルーターで設定でき、MAC アドレスが事前に承認されている場合にのみデバイスがネットワークに接続できるようになります。
各デバイスには以下が含まれます Macアドレス ユニークであり、通常は設定内またはデバイス自体のラベルに記載されています。許可リストを有効にすると、リストにないデバイスは Wi-Fi ネットワークに接続できなくなります。
6. ネットワークのセグメンテーション
ホーム ネットワークを「サブネット」とも呼ばれるセグメントに分割することは、Wi-Fi ネットワークにすでに接続されているデバイスから機密情報を遠ざけるための優れた方法です。
通常、各セグメントにはアクセス制御ルールがあります。これは、あるセグメント内の特定のデバイスが別のセグメント内のデバイスと通信できないことを意味します。
この例としては、スマート ホーム デバイスを 1 つのサブネット上に配置して、ホーム ストレージ サーバーや NAS などの別のデバイス上の情報にアクセスできないようにすることが挙げられます。もう 1 つの一般的な実装はキャプティブ ゲートです。 ゲストネットワーク、通常はパスワード認証を必要としませんが、メイン ネットワークから分離されています。
7.WPSをオフにする
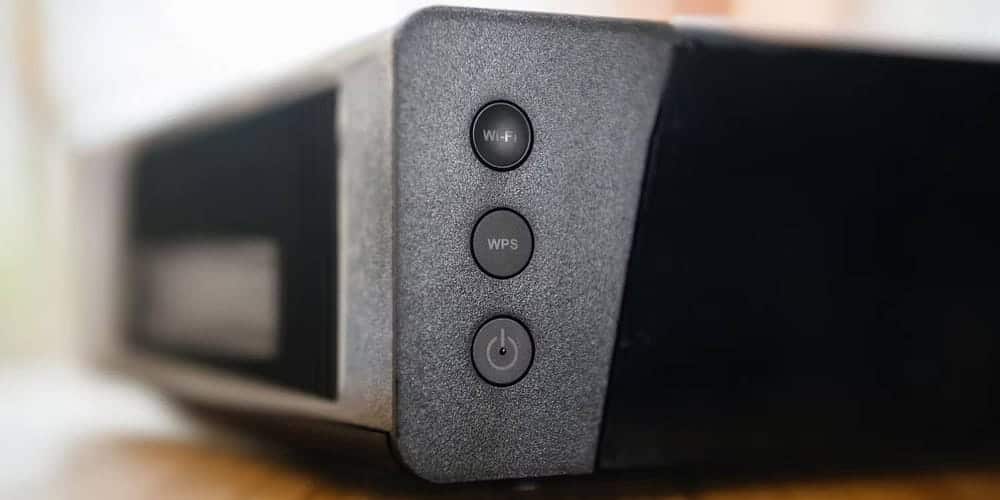
ルーターに WPS というボタンがあることに気づいたかもしれません。この機能はパスワードによるセキュリティを超え、ボタンに触れるだけで接続できるようになります。
Wi-Fi Protected Setup (WPS) は、ボタンを押せるほどルーターに近ければ、ルーターへの接続も許可されるという理論に基づいて設計されています。それは、家の鍵を玄関マットの下に置いたままにするのと少し似ています。これは便利なプロセスですが、重大なセキュリティ リスクをもたらします。この機能を無効にして、パスワード認証に機能させることが最善です。閲覧できるようになりました パスワードで保護された WiFi ネットワークにアクセスするための最高の Android アプリ.