Bluetooth スマートウォッチは、私たちの日常生活の多くのタスクに不可欠な部分となっており、通知に簡単にアクセスしたり、フィットネスを追跡したり、さらには電話をかけたりすることもすべて手首から快適に行うことができます。これらのウェアラブル デバイスは進化し続けるため、プライバシーとデータ保護の問題に対処することが重要です。
スマートウォッチがハッキングに対して脆弱なのかどうか疑問に思うかもしれません。実際、Bluetooth スマートウォッチはハッキングされる可能性があり、個人情報が危険にさらされる可能性があります。ハッカーはこの情報を使用して、パスワード、連絡先、通話履歴などの個人データを盗む可能性があります。また、あなたをスパイしたり、それに関連付けられた携帯電話やコンピュータを制御したりするためにも使用できます。
この記事では、Bluetooth スマートウォッチをハッキングから保護する方法について説明します。 Bluetooth スマートウォッチのリスクを見て、安全に保つために従うべきヒントをいくつか紹介します。確認する スマートウォッチがセキュリティリスクになる可能性がある理由.
クイックリンク
Bluetooth スマートウォッチはどのように機能しますか?
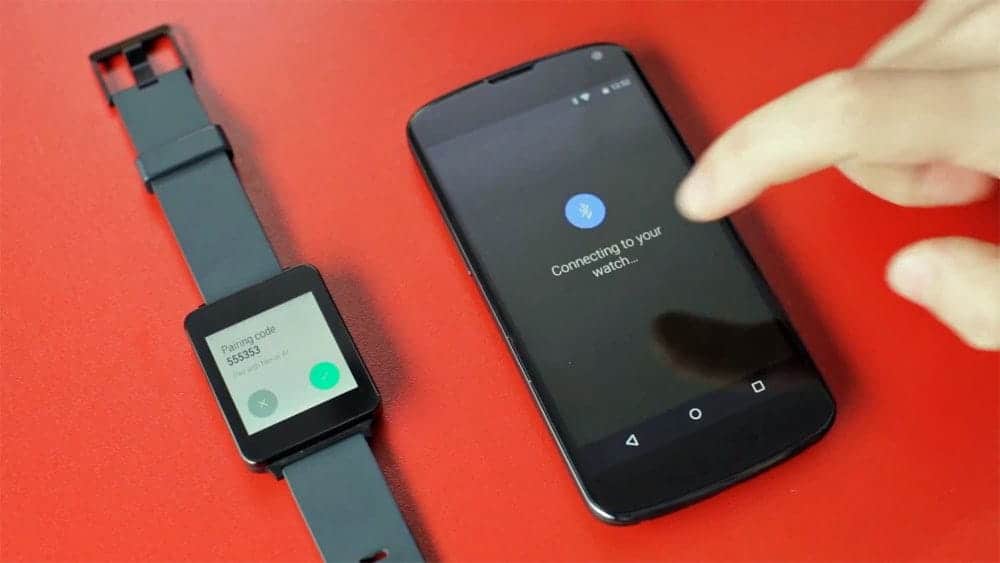
Bluetooth スマートウォッチは、通常の Bluetooth と同じ帯域を使用しますが、データの送信には異なるチャネルを使用する Bluetooth Low Energy (BLE) と呼ばれるテクノロジーを介してスマートフォンに接続します。さらに詳しく説明すると、40 ~ 2300 MHz の 2.4835 チャネルを使用します。
通常の Bluetooth と BLE の主な違いは、名前自体からわかるように、消費電力が通常のプロトコルよりもはるかに少ないことです。 BLE ベースのデバイス (この文脈ではスマート ウォッチ) は、ビーコンと呼ばれるデータ パケットを送信することで通信します。
これらの信号は、範囲内のデバイスにスマートウォッチの存在を通知します。これらの信号をリッスンしているデバイス (この場合はスマートフォン) は、SCAN リクエストを含むデータ パケットで応答します。その後、スマートウォッチは、追加のデータを使用して SCAN リクエストに応答します。
スマートウォッチとスマートフォンの間でデータがどのように編成されるかは、グローバル属性プロファイル (GATT) によって決まります。 GATT には、デバイスの機能、プロパティ、およびサービスのリストが含まれており、これにより、リスニング デバイスは広告デバイスの機能を確立し、さまざまなアクションをトリガーする方法を確立できます。攻撃者が広告デバイスの信号を傍受できれば、GATT ファイル内の情報を検査し、それを戦略的に悪用することも可能になります。
一般的なセキュリティ上の脅威と脆弱性
Bluetooth スマートウォッチは多くの脅威や脆弱性の影響を受けます。一般的な攻撃は次のとおりです。



- 悪意のあるアプリ: スマートウォッチは、アプリケーションを大規模に使用することが目的です。スマートウォッチ上のアプリケーションは、スマートウォッチがどのように動作するかを決定します。アプリとスマートウォッチの間には、支配と奴隷の関係が生まれています。スマートウォッチは、コンソール アプリから送信されたすべてのコマンドを信頼して実行します。攻撃者がアプリを侵害し、悪意のあるコードを挿入すると、スマートウォッチのデータや機能が改ざんされる可能性があります。
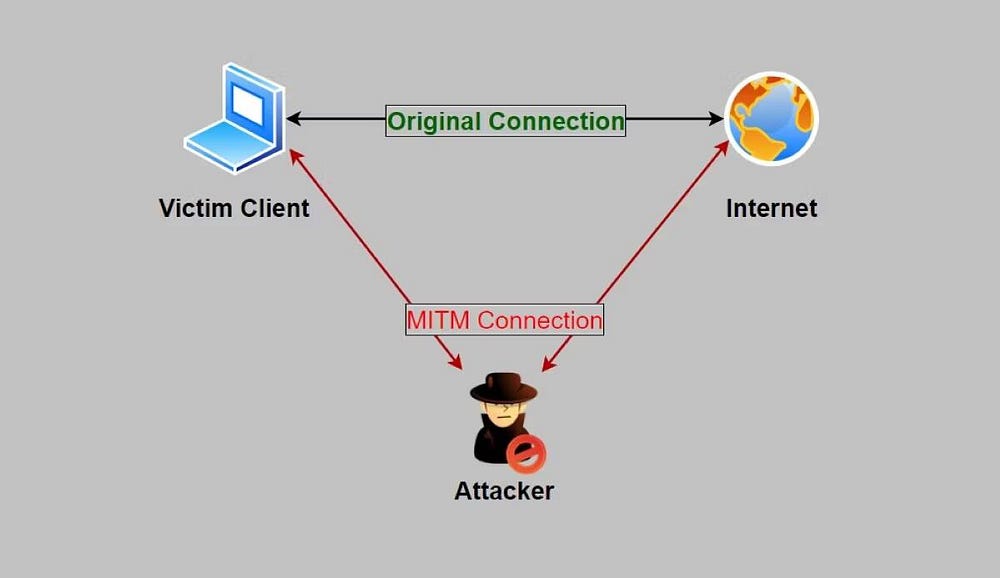
- 中間者攻撃 (MITM)安価なスマートウォッチは通常、携帯電話とスマートウォッチの間で交換されるデータにいかなる形式の暗号化も実装していないため、攻撃者が中間者 (MITM) 攻撃を実行し、データを傍受し、データを検査することが容易になります。情報。
- さらに、攻撃者がスマートウォッチの特定の機能を操作する方法を理解すると、悪意のあるパケットをスマートウォッチに送信して改ざんする可能性があります。たとえば、攻撃者はスマートウォッチの日付と時刻を簡単に変更したり、さらに悪いことにスマートウォッチのファームウェアのアップデートを強制したりする可能性があります。
- ファームウェアのセキュリティ脆弱性ファームウェア: ファームウェアは、スマートウォッチが適切に動作することを保証する、低レベルの変更不可能なソフトウェアです。スマートウォッチのすべてを制御します。場合によっては、ファームウェアに脆弱性が存在し、それを利用して広範囲にわたる損害を引き起こす可能性があります。
身を守る方法
スマートウォッチを購入する前に、その脆弱性の歴史やセキュリティ実装、その他の機能について徹底的に調査してください。ローエンドのスマートウォッチの購入は避け、購入した場合でも、外出するときはスマートウォッチのペアリングを解除したままにしてください。これらの実践に加えて、従うべき重要な手順がいくつかあります。
- デバイスのファームウェアを最新の状態に保ちます。新しいファームウェアのアップデートが到着したら、必ずインストールしてください。
- 未検証のアプリはデバイスをハッキングする可能性があるため、不審な Web サイトから不明なアプリをインストールしたり、海賊版アプリを使用したりしないようにしてください。
- 可能であれば、PIN によるペアリングを有効にして、セキュリティを強化するために PIN を入力した後にのみスマートウォッチが信頼できるデバイスとペアリングできるようにします。
確認 高級スマートウォッチにはそれだけの価値があるのでしょうか?
Bluetooth スマートウォッチを安全に保つ方法がわかりました。
スマートウォッチは、生産性を向上させたり、健康状態を追跡したり、単にファッションステートメントとして持ち歩いたりするのに最適なデバイスです。ただし、適切な対策が講じられていないと、スマートウォッチが攻撃者の餌食になる可能性があります。ほとんどのスマートウォッチの主な問題は、データ トラフィックに暗号化層が欠如していることです。 Bluetooth 暗号化は、データを安全に保つために非常に重要です。閲覧できるようになりました Bluetooth 暗号化とは何ですか?またその仕組みは何ですか?