詐欺は私たちの社会に蔓延しており、注意を怠ると、メールが本物に見えるというだけで送金に同意してしまう可能性があります。詐欺師は、ロゴを説得力のあるものにしたり、送信者名を取引先の業者名と一致させたり、件名に適切な緊急性を持たせたりする技術を完璧に習得しています。結局のところ、彼らは私たちの中で最も賢い人でさえ騙すことができるのです。

しかし、本当の問題は、電子メールを受信したときに、通常は目に見えるものを判断することによってその信憑性を検証するということです。 以前、PDF ファイルを開く前に使用するチェックリストについてお話ししました。しかし、メールが本物であると判断する前に、確認すべき基準がいくつかあります。実際に確認すべき情報は、多くの場合メタデータの中にあります。
クイックリンク
「送信元」フィールドは、誰がメールを送信したかを証明するものではありません。
認証ではブランドではなくドメインが検証されます。
表示される名前を信用してはいけません。大局的に見れば、実際には何も証明しないからです。もちろん、特にGmailやOutlookを使っている人なら、一般的には明らかですが、それはこれらのメールクライアントのほとんどが、認証よりも利便性を優先して設計されているからです。
「PayPalセキュリティ」と明記されたメールを受け取ったとしても、それがPayPalから送信されたとは限りません。実際の送信者は別の人物である可能性があります。 [メール保護]PayPalの小文字の「l」を数字の「1」に置き換えるのは、急いでいる場合には難しいかもしれません。実際の送信者を確認するには、ヘッダーを確認してください。 送信者のメールアドレスは山括弧で囲まれています。しかし、これだけでは真正性を完全に確認することはできません。メールの送信元を確認する必要があります。Gmailでは、メールを開き、返信アイコンの横にある3つの点をクリックして、「返信」をクリックしてください。 オリジナルを表示デスクトップ版Outlookでは、 ファイル->プロパティ ->インターネットヘッダーApple Mailでは、 表示 –>メッセージ –>すべてのヘッダー元のメッセージ ページで重要な 3 つのデータ ポイントは、From、Return-Path、および Authentication-Results (SPF、DKIM、および DMARC の結果) です。
SPF、DKIM、DMARCの値は パスしかし、これだけでは真正性を証明することはできません。しかし、メールが適切に認証されていること、つまり送信者がドメインに対する技術的なコントロールを持っていることは示せます。犯罪者がpaypa1-secure.comを登録し、SPFを設定し、DKIMでメッセージに署名し、DMARCポリシーを実装すれば、技術的なコントロールを確立できることを忘れないでください。
この層では、偽造メールの主な指標は、ヘッダー(From、Return-Path、SPF/DKIMの結果)の不一致です。表示されているFromアドレスがReturn-Pathのドメインと一致していることを確認し、SPF IPアドレスが実際のブランドドメインに渡っていることを確認してください。これらすべてが検証されれば、メールが偽造ではない可能性が高くなります。
電子メール クライアントはフィッシングを検出するために懸命に努力していますが、完璧なフィルターはありません。 高度な攻撃、新しく登録されたドメイン、侵害されたアカウントを経由してルーティングされる電子メールは、自動化された防御を定期的に回避します。.
「受信」文字列には、電子メールが実際にどこから送信されたかが表示されます。
すべてのメール サーバーは、攻撃者が制御するのに苦労する痕跡を残します。
メールサーバーはメッセージを処理する際に、ヘッダーの先頭に「Received」行を追加します。攻撃者は、メールがシステムから送信される前にこの「Received」行を偽造できます。しかし、受信メールサーバー側でも「Received」文字列の一部として行が追加されます。この追加は攻撃者が偽造することはできません。この行に矛盾がある場合は、そのメールを疑うべきです。
この情報は、メールソース表示ページで引き続き確認できます。メールプロバイダーが受け入れ可能な最初のReceived行の例を以下に示します。



受信元: a74-66.smtp-out.amazonses.com (a74-66.smtp-out.amazonses.com. [54.240.74.66])、mx.google.com
この例はGoogleが書き込んだ行であり、送信者が追加した行ではありません。この行は、GoogleがIPアドレス54.240.74.66からsmtp-out.amazonses.comでメールを受信したことを示しています。この記述が正しいかどうかを確認するには、メッセージ内の他のヘッダーと比較する必要があります。
この特定のメッセージの場合、ヘッダーに表示される送信者は [メール保護]Return-PathはAmazonのドメインであるamazonses.comです。以前確認した他の情報から、SPFはこのAmazon SESのIPアドレス54.240.74.66を通過し、DKIMはmakeuseof.comを通過したことが分かります。すべて整合性が取れています。企業がAmazon SESインフラストラクチャを使用して通知を送信することは非常に一般的であるため、全体像は一致しています。
電子メールが正当なものである場合、次のルーティング パスに従います。
- 認定郵便サービス
- サーバーマッチング認証
- チェーン内にランダムなホスティング プロバイダーは存在しません (認識された電子メール サービス プラットフォームである必要があります)。
偽の電子メールは通常、サービス プロバイダーが無関係な VPS、奇妙なドメイン、または宣伝されている送信者に関連付けられていない IP アドレスからメッセージを受信した場所に痕跡を残します。
これらはすべて一般的には真実ですが、より高度な攻撃は侵害された正当なアカウントや既知のクラウド サービスを通過することもできるため、これらの危険信号がない場合でも 100% の正当性が保証されるわけではないことに注意してください。
メッセージ ID とエンベロープの歪みにより、怠惰なフィッシングや大量のフィッシングが明らかになります。
インフラストラクチャの詳細が、なりすましの対象となるブランドと一致することはほとんどありません。
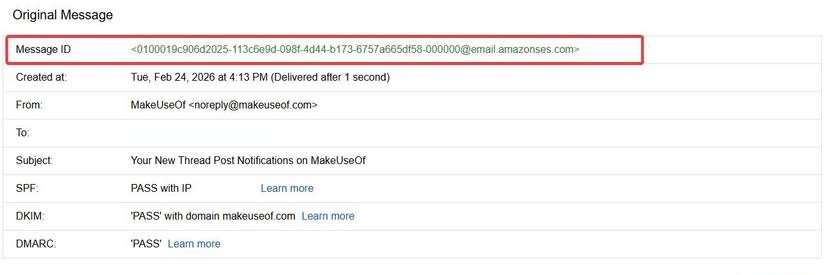
Message-IDフィールドは、見逃してはならない重要な見出しです。ソースビューページで最初に表示される要素です。これは、メッセージ送信者のサーバーによって生成される、グローバルに一意な識別子です。通常は@domainで終わる長い文字列で表されます。このドメインには特に注意が必要です。
amazon.com からのメッセージは、Message-ID が Amazon ドメインで終わるはずです。Amazon ではなく、@cheapmailer.hosting123.net のようなアドレスが届いた場合は、警戒すべきです。無視しないでください。
ただし、Message-ID には、メッセージが本物ではないことを示す他の証拠がいくつかあります。
- メッセージ ID が完全に欠落しています。
- メッセージ ID の形式は、無関係なフィッシング メール間で同一です。
- 頭 Xメーラー 古いものや奇妙なもの。
- X-Originating-IP 公開とは、住宅または低コストのホスティング範囲を指します。
Message-ID が詐欺メールの検出に非常に強力なツールである理由は、高度な攻撃者は詐欺メールをクリーンアップできる一方で、大量フィッシングでは高度な攻撃よりもメールの量を優先することが多いためです。
Message-ID は、攻撃者が偽造するのが最も簡単なものの 1 つであるため、説得力のある Message-ID を真正性の証明と見なすべきではありません。Message-ID の価値は、Message-ID を適切に調整しない、怠惰なフィッシング キャンペーンや自動化されたフィッシング キャンペーンを検出することだけにあります。
3つのタイトルを統合
私が挙げた3つのタイトルに共通するのは、いずれもメッセージがどのように伝えられるかという点です。メッセージがどのように提示されるかは考慮されていません。しかし、提示方法は容易に模倣できるため、伝達という要素は非常に重要です。また、伝達という要素は、真正性の指標となる痕跡を残します。
当然、 不要なメッセージを大量に受信している場合は、その量を減らすための実際的な手順を踏むのが賢明です。なぜなら、数が多ければ多いほど、その中から何かが漏れてしまう可能性が高くなるからです。