音声認証は便利だと思われていましたが、人工知能(AI)の登場によりセキュリティ上の大きな問題となりました。もともと欠陥のあるセキュリティ手法が、危険なほど信頼性を失っており、その脆弱性に気づいている人は少ないのが現状です。かつては便利な本人確認方法と考えられていた音声認証ですが、今やデータや個人アカウントのセキュリティにとって深刻なリスクとなっています。特に、人工知能の急速な発展と、驚くほどの精度で音声を模倣する能力の発達により、そのリスクはさらに高まっています。ユーザーも企業も、この方法への依存を見直し、増大する脅威から身を守るため、より効果的なセキュリティ対策を講じるべきです。

クイックリンク
私たちの声は私たちが思っているほど独特なものではありません。
確かに、私たちの声は固有の指紋ではありません。音声認識システムは、あなたの声紋そのものを認識するのではなく、周波数、ピッチ、発話リズムのパターンを照合します。これらのパターンは数十もの変数によって絶えず変化するため、信頼するのは非常に困難です。
風邪をひいていると、音声認識システムが認識できないことがあります。普段より速く話すだけでも、アルゴリズムに混乱が生じる可能性があります。これらのシステムは比較的固定されたパラメータに依存しているため、わずかな変化でも不正確な結果につながる可能性があります。
さらに、周囲の騒音も事態を複雑にします。交通騒音や通話品質の悪さなどによって、音声サンプルが歪む可能性があります。私たちが日々直面するこうした現実世界の状況を克服するために、テクノロジーは苦戦を強いられています。次の図は、音声検証プロセスを示しています。
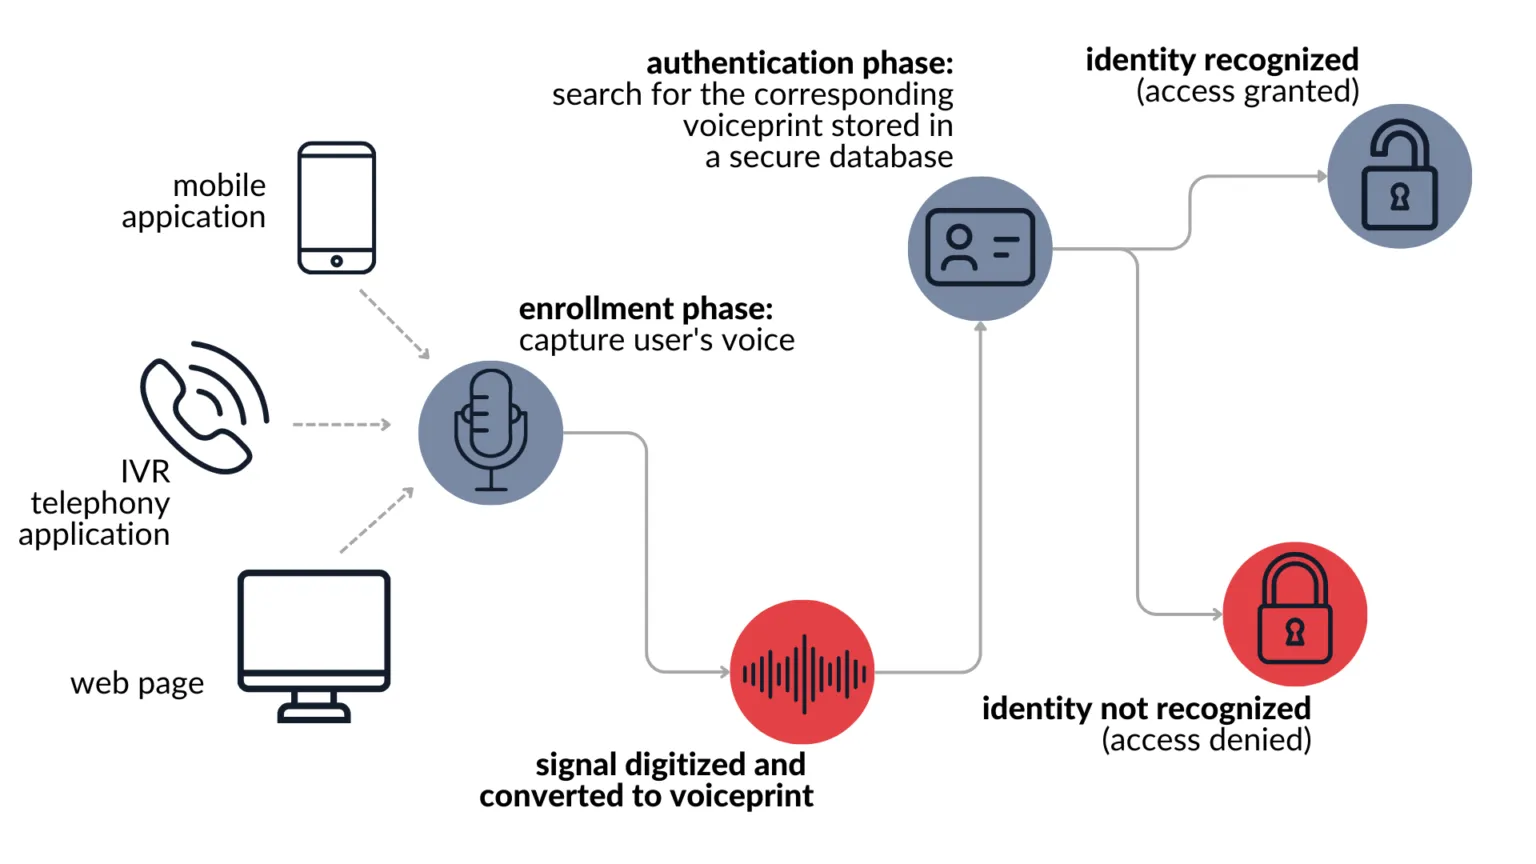
さらに重要なのは、音声認識システムは誤検知や誤検出を起こす可能性があることです。その結果、アカウントがロックアウトされる可能性があり、似たような音声パターンを持つ人物がアカウントにアクセスする可能性があります。一部のシステムでは、スピーカーから再生される音声の録音も受け付けるため、セキュリティが大幅に低下します。
精度の問題は、それがいかに簡単であるかを考えるとさらに心配になります。 AI音声を検知し、欺瞞を回避するしかし、音声認証システムではこれらを確実に区別することができず、重大なセキュリティリスクにつながる可能性があります。
私たちの声は、年齢、病気、感情によっても変化します。したがって、セキュリティのためにこれほど変化しやすいものに頼るのは根本的に間違っています。機密データや情報を確実に保護するためには、より信頼性が高く安定した代替手段を模索する必要があります。
AI音声クローンが音声認証をセキュリティ上の悪夢に変える
連邦準備制度理事会(FRB)で講演したサム・アルトマンCEOは、音声認証の利用を停止する必要性を強調し、銀行や金融機関が依然として頼りにしている認証システムを、詐欺師がAI生成音声を悪用して回避していることを指摘しました。OpenAIのCEOであるアルトマン氏は、この技術の危険性を十分に認識しています。
AI音声複製ツールのおかげで、わずか数秒の録音で誰の声でも複製できるようになりました。文字通り ElevenLabsであなたの声をAIで作りましょう たった一つのボイスメール録音に頼る。これは音声ベースのセキュリティシステムにとって恐ろしい事態です。



さらに懸念されるのは、音声品質が完璧である必要がないことです。音声認証システムは、電話回線の品質や背景ノイズを考慮した、許容度の高い設計となっています。しかし、この許容度の高さゆえに、人間の耳にはわずかに不正確に聞こえる可能性のあるAI生成音声に対しても脆弱になってしまうのです。
さらに、それは AI音声クローン家族詐欺 犯罪者は既にこの技術を悪用しています。彼らは銀行だけでなく、個人やその家族も標的にしています。この技術は、個人および金融のセキュリティに対する脅威を増大させています。
現代のAIによる音声クローン技術は、話し方のパターン、アクセント、さらには感情的なトーンまでも捉えることができます。音声認証は既に問題を抱えていましたが、AIの導入によって完全に信頼性の低いものとなりました。組織も個人も、進化するこれらの脅威から身を守るために、より安全な代替認証方法を探さなければなりません。
代わりに使用するより良い認証の代替手段
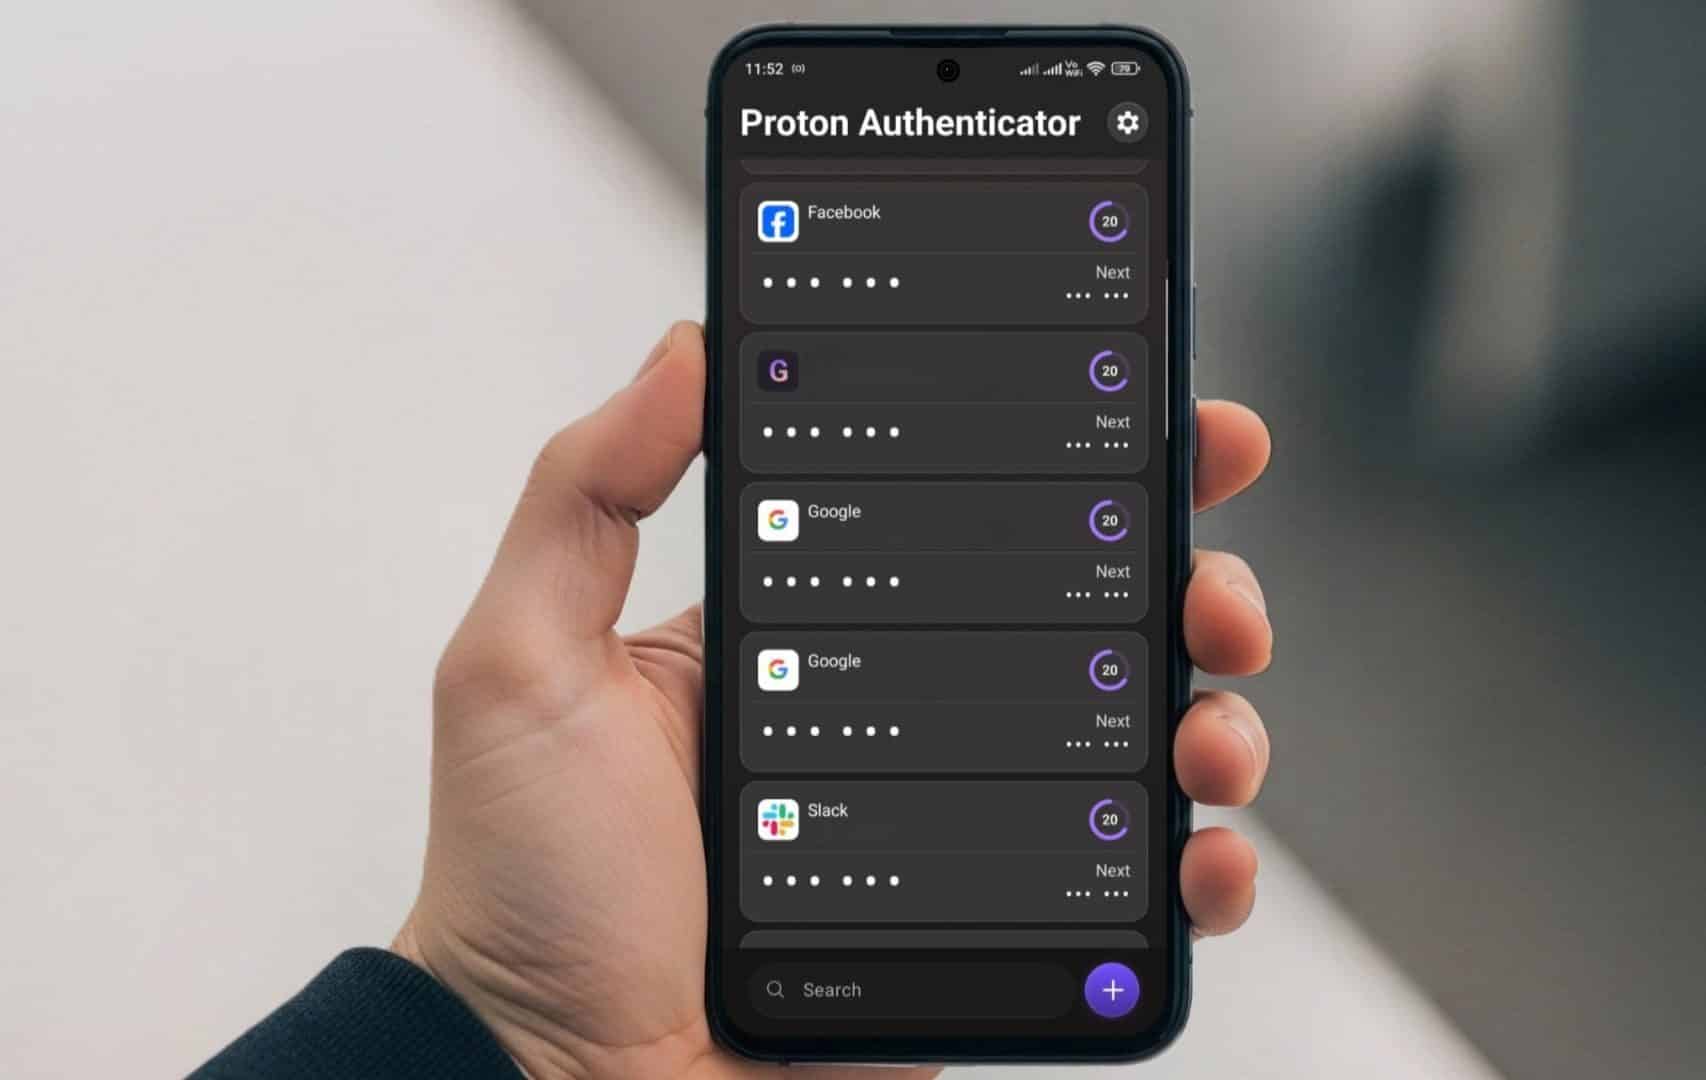
音声認証よりもはるかに安全な方法があります。認証アプリを使った2要素認証(30FA)が私の第一候補です。Google Authenticatorなどのアプリは、XNUMX秒ごとに変更される一時的なコードを生成し、不正アクセスに対する保護をさらに強化します。
ただし、Google Authenticatorはまだ完全にエンドツーエンドで暗号化されていないため、より安全な代替手段の使用を検討する必要があります。 プロトン認証装置 أو Bitwardenどちらも無料で、より安全です。たとえ誰かがパスワードを盗んだとしても、このワンタイムコードがなければアカウントにアクセスすることはできません。これらのアプリは、個人アカウントとビジネスアカウントの両方に強力な保護を提供します。
同様に、生体認証は完璧ではありませんが、指紋は音声よりもはるかに安全です。さらに、 物理的なセキュリティ キーの使用を検討してください。 銀行、投資ポートフォリオ、ビジネスシステムなどの高価値アカウントでは、追加のセキュリティ対策として、これらの物理デバイスをコンピューターに接続するか、Bluetooth経由で接続します。デバイス自体で認証が行われるため、リモートハッキングは事実上不可能です。これらのキーは、詐欺やハッキングの試みに対する優れた保護を提供します。
強力で固有のパスワードは依然として重要です。 私はProton Passのようなパスワードマネージャーを使用しています。 各アカウントに複雑なパスワードを作成し、保存してください。これにより、ハッカーが銀行口座への侵入に用いるクレデンシャルスタッフィング攻撃を防止できます。強力なパスワードマネージャーを使用することで、アカウントが侵害されるリスクを大幅に軽減できます。
音声認証はリスクの低い状況に適している場合があります。
音声認証が全く役に立たないと主張しているわけではありませんが、高セキュリティ環境には音声認証は適していません。
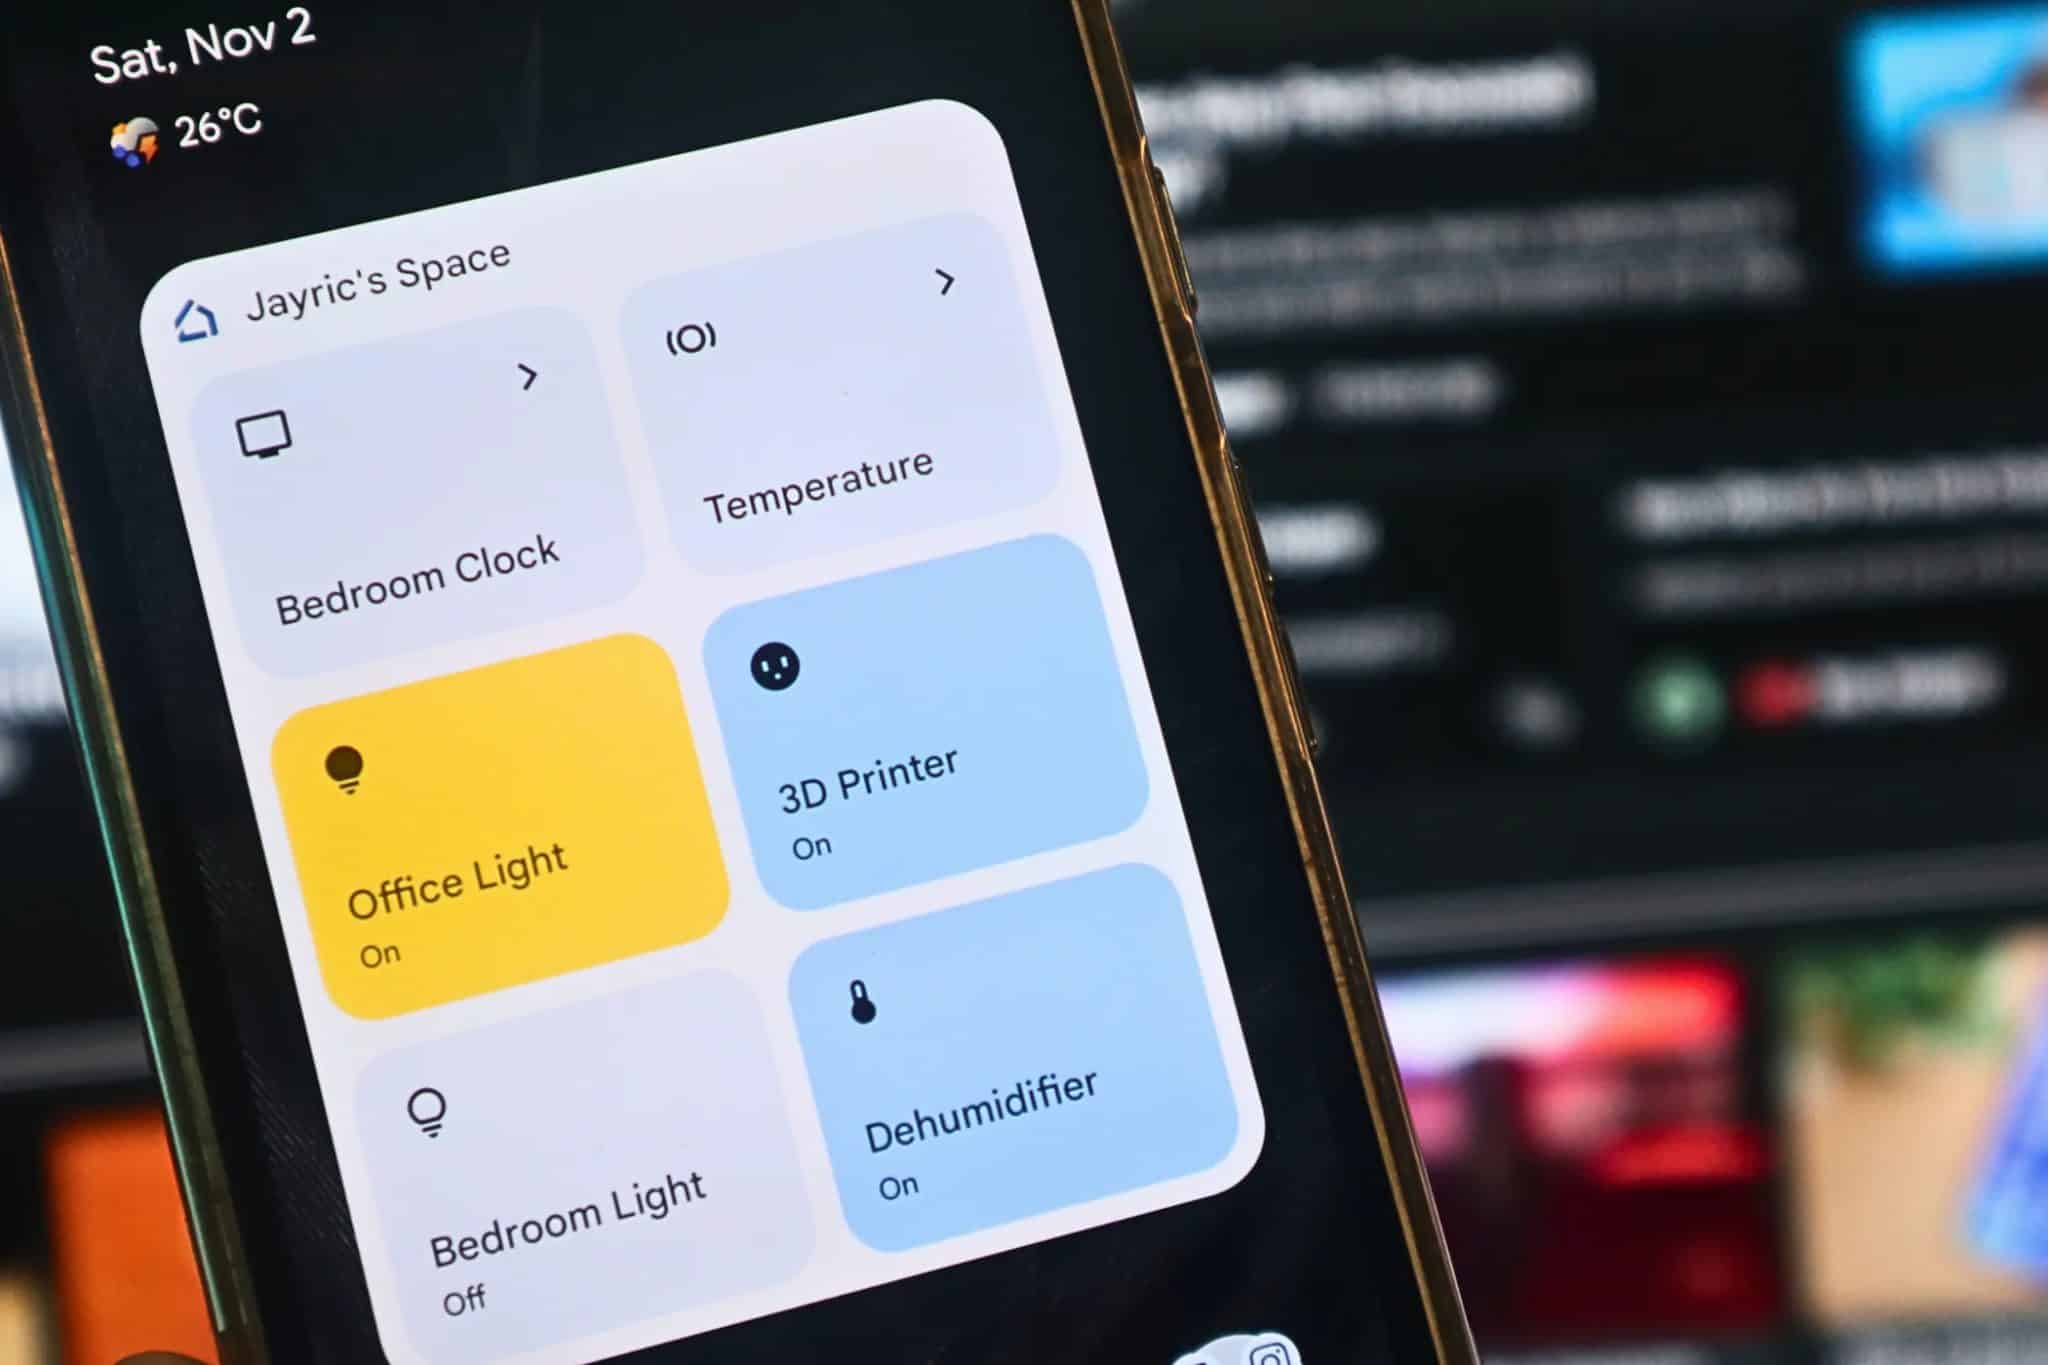
スマートホームデバイスは、音声認証があれば安全に使用できる可能性が高いです。誰かが音声認証を回避してリビングルームの照明をつけた場合、迷惑ではありますが、大惨事にはなりません。利便性を考えると、Google HomeなどのAndroidデバイスや同様のシステムを使って音楽の操作、タイマーの設定、天気の確認をする際には、音声認証が理にかなっています。
一部のカスタマーサービスシステムでは、基本的な口座情報を取得するために音声認証を使用していますが、これは理想的ではありません。同様に、口座残高や最近の取引を確認することもセキュリティリスクを伴います。これらのシステムを使用する組織は、データ漏洩や不正アクセスに関連する潜在的なリスクを慎重に検討する必要があります。
解決策はリスクを理解することです。音声認証はセキュリティ対策ではなく、利便性を高めるための機能です。このような低リスクのシナリオでも、可能な限り代替手段を利用することを推奨します。テクノロジーは重要なものを安心して任せられるほど信頼できるものではなく、人工知能はセキュリティリスクを著しく悪化させています。ユーザーも企業も、これらの限界を認識し、より安全な代替手段を模索すべきです。
音声認証が一時期流行しましたが、その時代は終わりました。AIが予想以上に急速に普及しつつあります。従来の方法に固執する人もいるかもしれませんが、効果的な認証方法へと進化していくべきです。重要なのは、これらの方法を階層化することです。単一の認証要素だけでは万全ではありませんが、それらを組み合わせることで必要なセキュリティバリアを構築できます。例えば、生体認証(指紋認証や顔認証など)を強力なパスワードや二要素認証(2FA)と組み合わせることで、より堅牢なセキュリティシステムを構築できます。企業や開発者は、ユーザーのデータと資産を保護するために、多層認証戦略の実装を優先すべきです。