評判の高いホテル予約プラットフォームが、世界中の少なくとも 10 万人の顧客の詳細情報とともにユーザー データを公開しました。過去 XNUMX 年間にオンラインで部屋を予約した人全員が影響を受ける可能性があります。
この大規模な漏洩について知っておくべきこと、それがどのような影響を与える可能性があるか、そしてそれに対して何ができるかについて説明します。

クイックリンク
どのホテル予約サイトが影響を受けますか?
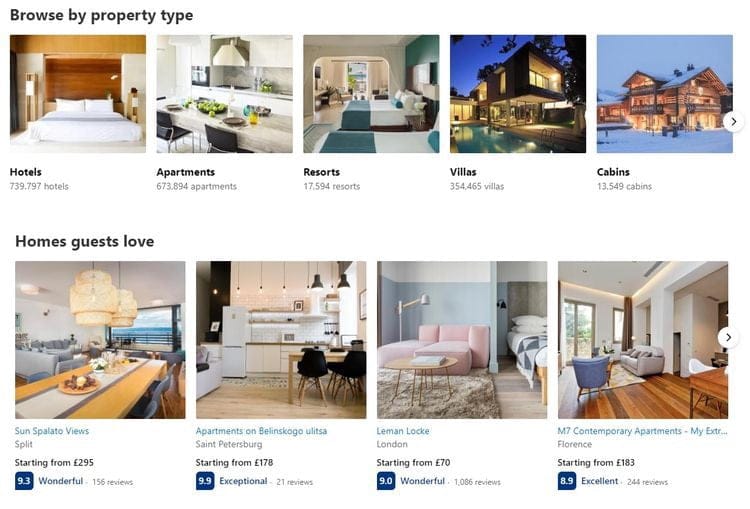
スペインに本拠を置くホテル予約プラットフォーム Prestige は、人気のあるクラウド ストレージ リソースである不完全に構成された AWS S3 バケットに数年分のゲスト データを不適切に保存していました。
次の Web サイトのアカウントを持つユーザーは、データを保護するための措置を講じる必要があります。
- Agoda
- アマデウス
- Booking.com
- Expedia
- Hotels.com
- ホテルのベッド
- オムニベッド
- サーベル
影響を受けるものは他にもありますが、これらは最も一般的なオプションです。
これは完全なリストではありません。 ウェブサイトプラネット データ侵害を明らかにした は、まだすべての暴露データを調査していないため、さらに多くのデータがある可能性があります。これは、人気のホテル予約システムを使用している可能性のある小規模または人気の低い予約サイトにも影響を与える可能性があります。
過去数年間に旅行したことがある場合は、アカウントをチェックして、オンラインで予約をしていないか、影響を受けた Web サイトのいずれかに詳細を残していないか確認してください。
どのような種類の顧客データが開示されますか?
10 年に遡る少なくとも 2013 万件のログ ファイルが流出しました。S3 バケットは依然としてアクティブで使用されており、Website Planet がデータ侵害を発見した数時間後も新規顧客のログインが記録されていました。
開示された機密データの中には、顧客の氏名、電子メール アドレス、電話番号、さらには国民 ID 番号などの個人識別情報 (PII) が含まれていました。パスポート番号をオンラインのどこかに書き留めたことを覚えていますか?
これには、クレジット カード番号、カード所有者名、有効期限、CVV 番号、その他の支払い詳細が含まれます。
宿泊日、1泊料金、追加リクエスト、人数、ゲスト名などの予約に関する詳細も表示されます。誰にも知られたくない秘密の「約束」があるなら、不安になるはずです。



サイバー犯罪者はあなたの情報を使って何をすることができますか?
Website Planet は AWS に直接連絡し、すぐに S3 バケットを確保しました。しかし、チームは他の誰かが以前にデータを発見したかどうかを知ることができません。
したがって、あなたがこの記事を読んでいる間に、あなたの情報はすでにダークウェブ上に公開されている可能性があります。とにかく、サイバー犯罪者があなたの情報を使って何をすることができるのか疑問に思う必要があります。
彼らが持っている有益な情報を使ってあなたを脅迫することは別として、そのようなデータはサイバー犯罪者にとって宝の山のようなものです。
オンラインでの個人情報の盗難
データ漏洩について話すときに最初に思い浮かぶのは、なりすまし詐欺です。
そのため、サイバー犯罪者はあなたの情報を使用して、あなたの名前または監視ラインで新しいクレジット カードを開くことができます。彼らはあなたのクレジット カードやデビット カードを使用して買い物をしたり、あなたの ID を使用してアパートを借りることができます。健康保険や医療を受けるためにあなたの情報を使用する場合があります。
フィッシング
サイバー犯罪者は、フィッシング キャンペーンにあなたの電子メールを含めることもできます。
また、銀行口座の詳細など、他の情報も持っているため、クレジット カード番号を記入した、銀行から受け取るようなメールを作成することができます。その後、フィッシング詐欺師は悪意のあるリンクや添付ファイルを送信して、コンピューターにマルウェアをダウンロードします。
あなたの情報は、あなたになりすまして友人や同僚に連絡するために使用され、すべての連絡先に連絡することができます。騙されて送金されたり、感染したファイルをダウンロードさせられたりする可能性があります。
富裕層をターゲットにした他の詐欺行為
詐欺師は、より手の込んだ詐欺や恐喝計画のために、より高価なホテルに部屋を予約した (つまり、より多くのお金を持っている) 顧客をターゲットにすることもできます。
データ漏洩に含まれる情報の多くは、個人のプロファイリングに使用され、サイバー犯罪者が後続のフィッシング攻撃や捕鯨攻撃を計画するのに十分な情報を提供する可能性があります。知ることができます 知っておくべきフィッシング攻撃のほとんどの種類.
休暇の引き継ぎ
データ漏洩には、将来の休暇に関するすべての情報が含まれています。サイバー犯罪者はこの情報を使用してホテルに連絡し、予約日や予約名を変更する可能性があります。
はい、彼らはあなたの休暇を乗っ取ったり、これらの予約を他の人に販売したりすることができます。
データが侵害された場合はどうすればよいでしょうか?
この漏れについて心配する必要がありますか?これまでのところ、漏洩に起因するサイバー犯罪は報告されていません。しかし、Website Planet が発見する前に、他の誰かが公開されたデータを発見したかどうかを知る方法がないため、この時点では作業が遅れる可能性があります。
幸いなことに、それに対してできることはいくつかあります。
あなたが漏洩に関与していないか確認してください
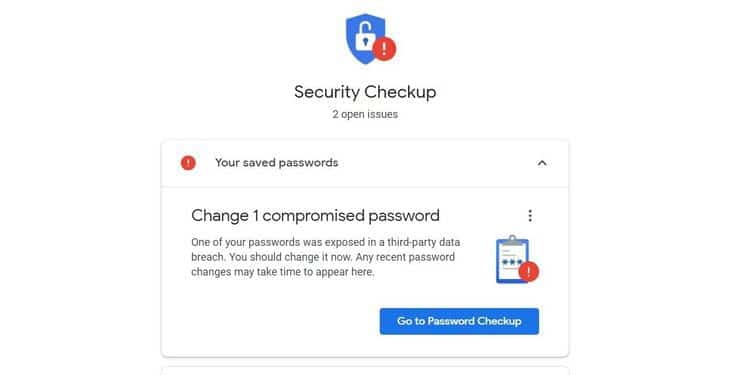
2013 年に旅行を予約したことを覚えていないかもしれませんが、特に Google アカウントを通じて確認する方法があります。設定を見て、「重大なセキュリティ問題が見つかりました」というアラートがあるかどうかを確認します。これにより、旅行データの漏洩など、侵害の一部となった可能性のあるアカウントに関連付けられたすべての Web サイトがリストされます。
このセクションでは、パスワードを再利用した Web サイトなど、リンクされている他のすべての Web サイトを確認することもできます。パスワードを再利用することは、1 つのアカウントが侵害されるとハッカーが他のアカウントにアクセスできるようになるため、決して得策ではありません。
それ以外の場合は、次を使用して電子メール アドレスの漏洩を確認できます。 私はPwnedされている。受信トレイで予約サイトの使用履歴を検索することも価値があります。
フィッシングメールにご注意ください
受信トレイを監視し、不審なメールに注意する必要があります。
添付ファイル内のマルウェアや電子メール内のフィッシング リンクを検出できるように、ウイルス対策アプリケーションが更新されていることを確認してください。
他人があなたの名前でアカウントを作成しようとしている可能性のある電子メールやその他の通知に注意してください。登録について警告する電子メール、または他のアカウントの変更について知らせる電子メールを確認してください。
メール内のリンクをクリックしないでください。代わりに、新しいタブ、別の Web ブラウザ、または別のデバイスを使用して公式 Web サイトにアクセスしてください。
銀行に電話する
銀行に連絡して、アクティブなアカウントが最近のデータ漏洩の一部である可能性があることを伝える必要があります。アカウントを保護する方法についてサポートに問い合わせてください。
銀行アプリや機密情報が含まれるその他の Web サイトに 2 要素認証 (XNUMXFA) を設定します。
バランス凍結
残高レポートにセキュリティの凍結を設定することも検討してください。これにより、なりすまし犯罪者があなたの名前で新しいアカウントを作成したり、信用枠を開設したりすることが困難になります。
いいえ、凍結しても信用スコアには影響しません。
今すぐ旅行アカウントを削除してください
現在ロックダウンが実施されており、世界の他の地域でもロックダウンが迫っているため、現時点では人々はあまり旅行しないように思われます。旅行予約アカウントを短期間削除し、再び旅行する準備ができたら新しいアカウントを設定することを検討してください。
アカウントを監視する
クレジット口座またはデビット口座を監視し、不正取引に注意してください。トランザクションに心当たりがないことに気づきましたか?銀行にお問い合わせいただくか、次の手順を実行してください。
データを保護する
あなたのデータは貴重な商品です。違法行為を目的として入手しようとする人もいるので注意してください。
自分の情報が侵害されたかどうかを知るために、常にデータ侵害に関する情報を入手してください。また、古いアカウントを削除したり、セキュリティ設定を更新したりして、デジタル衛生を実践してください。閲覧できます データ侵害とは何ですか?どうすれば自分自身を守れるのでしょうか?.