現時点では、2段階認証(XNUMXFA)はセキュリティの新たなゴールドスタンダードとなっています。私が初めてXNUMXFAに出会ったのは、銀行のウェブサイトでした。当時はお金のない学生だったので、なぜそれが重要なのか理解できませんでした。今でもお金のない学生ですが、今ではオンラインバンキングサービスにXNUMX段階認証が必要な理由は理解できます。それでも、GrammarlyアカウントがなぜXNUMX段階認証を必須にするのかは理解できません。

2段階認証(XNUMXFA) ユーザー名とパスワードを入力した途端、「[メールアドレス]に送信されたコードを入力してください」という恐ろしいメッセージが表示され、驚かされるような状況です。理論上は、これはセキュリティをさらに強化するものです。たとえ誰かがあなたの認証情報を入手したとしても、あなたのメールアドレスや電話番号へのアクセスが必要です。しかし実際には、2段階認証はハッカーよりもユーザーにとって大きな問題となります。
クイックリンク
アクセスが非常に複雑です。
毎回の旅行の前にブレーキを点検する必要はありません。
基本的に、二段階認証の目的はアクセスを困難にすることです。そして確かに、それはハッカーだけでなく、私にも効果があります。ログインしようとしているのが私ではなくハッカーである可能性は低いのに、私が面倒な手続きを踏まなければならないのです。今では、どこへログインするにも少なくとも二つのウィンドウを開かなければなりません。まずウェブサイト。次に、コードを取得するためにメールアドレス。さらに悪いことに、二段階認証がSMSに依存している場合は、携帯電話を手元に置いておく必要があります。
これは、あらゆるセキュリティ対策に付きまとうジレンマです。車のブレーキは、毎回運転前に点検すれば故障を防げます。これは理にかなっています。ブレーキの故障を防ぎ、事故を防ぎ、長生きしたいのであれば、毎回ブレーキを点検すべきです。しかし、現実的ではないため、誰もそうしません。これが二要素認証で起こることです。
VPNを使うと状況はさらに悪化します。私はほぼ常にVPNを稼働させています。つまり、単純な2段階認証のチェックポイントは「…」です。これは同じIPアドレスですか?「ほぼ毎回、勉強になります。VPNを使うとプライバシーが確実に損なわれますが、VPNがないと、コード引き換えの無限ループに陥ってしまいます。ログインするたびにメールアドレスや電話番号を取り出す以外に、一体何をすればいいのでしょうか?」
偽りの安心感
継続的な再検証よりも良い習慣の方が重要です。
明らかに違いがあるのは 良いメールセキュリティ習慣 ログインするたびに面倒な手続きを踏まなければならないのは言うまでもありません。優れた品質保証システムがあれば、厳格な品質管理は必要ありません。すでに責任ある運転を心がけ、ブレーキを定期的に交換しているのであれば、毎回の運転前に点検を受ける必要はありません。ここでも同じことが当てはまります。
スマートフォンでGoogleアカウントにログインしようとして、端末自体に認証プロンプトが送られてきたことが数え切れないほどあります。もし誰かが私のスマートフォンを盗んだら、もう終わりです。パスワードすら必要ありません。メールかSMSコードで鍵が手に入ります。とはいえ、SMSによる2段階認証は今でも広く使われています。 SIM スワッピングは既知のアクティブな脅威です。SMSによる二段階認証は便利ですが、安全性が非常に低いです。あなたのアカウントを作成したと本気で主張できるウェブサイトはありません。 より安全 SMS 経由の 2 要素認証を追加します。
信頼できない
二要素認証は不安定な配信方法に基づいて構築されています。



二要素認証は現代のセキュリティの要とされていますが、信頼性には程遠いものです。Googleでの経験は良好でしたが、Metaの二要素認証は不安定で、Microsoftの二要素認証は実にひどいものでした(これについては後ほど説明します)。大手テクノロジー企業が二要素認証を使いこなせないのであれば、中小企業に何の希望があるでしょうか?また、サードパーティのサービスに依存している場合、そのサービスがダウンしたらどうなるでしょうか?数十ものアカウントに突然アクセスできなくなるのでしょうか?
先週、私のサービスプロバイダーがサービス停止に陥りました。SMSコードが届かず、コントロールパネルにログインできませんでした。SMSベースの二要素認証では、ネットワークに少しでも不具合があると、テキストが完全に消えてしまう可能性があります。
プロバイダーは二要素認証をオプションのセーフティネットとみなし、コア機能として扱っていません。つまり、堅牢なバックアップメカニズムを整備していないのです。パスワードベースのアカウントすべてが二要素認証を必須としているのであれば、なぜシステムは双方向で動作しないのでしょうか?電話番号やメールアドレスのみで設定されているアカウントにも、バックアップパスワードを設定するべきです。二要素認証が失敗すると(そしてこれは頻繁に起こります)、困った事態に陥るからです。
受信トレイの乱雑さとプライバシー
トークンには隠れたコストがかかります。
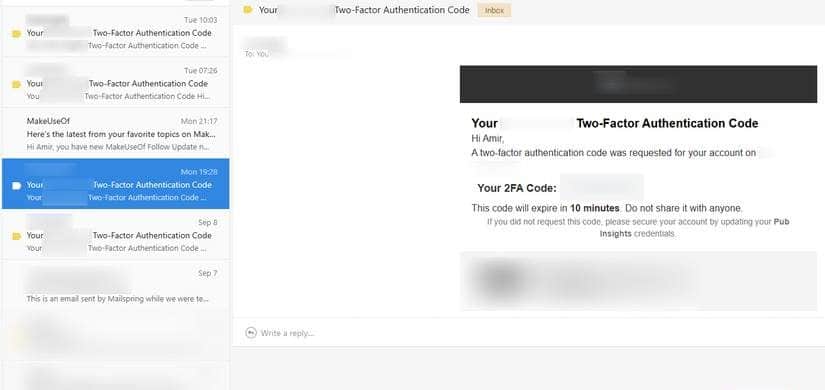
ログインしようとするたびに、私が要求したことのないメールやテキストメッセージが送られてきます。二要素認証のおかげで、これは避けられません。私は、したくない企業にメールアドレスや電話番号を何度も渡しています。ユーザー名とパスワードだけで登録できた時代を覚えていますか?当時はパスワードの確認が必要でしたが、今はメールアドレスの確認が必要です。パスワードはもう流行りません。
もっと深刻なプライバシーの問題があります。私のメールプロバイダが2段階認証コードを扱う場合、実質的にすべてのログイン試行を監視します。Gmailは私がPayPalにログインしようとしたことを知っています。私はGmailにそれを知られたくありません。
テキストメッセージで2段階認証を有効にするのは想像以上に危険すでに私の電話番号と位置情報を知っている通信会社は、今度は私がどのアプリをいつ使っているかまで把握しています。これらのコードを使ってログインすることはないのですが、とても不安です。
プライバシーをそれほど気にしていなくても、安心感は絶対に必要です。登録するサイトすべてに電話番号を提供し、迷惑なマーケティングメッセージに悩まされるのは嫌です。短縮コードに「stop」と返信しただけで料金を請求されるなんて、嫌ですよね。
受信トレイが整理されるのは、特にiPhoneのメッセージにとって本当にありがたいです。iOS 26が気に入ったのは、iPhoneにも迷惑メールフォルダがやっと導入されたからです。でも、最悪のケースでは、このサービスはXNUMX段階認証と迷惑メールの両方に同じ番号を使っています。番号をブロックすると、アカウントにアクセスできなくなります。なんて完璧な解決策でしょう!
永久閉鎖
Outlook アカウントを失ったことをまだ乗り越えられていません。
バックアップ用のメール、電話、デバイスにアクセスできなくなると、重要なアカウントに永久にアクセスできなくなり、復旧プロセスも非常に困難になります。私はMicrosoftでこの悪夢のような体験をし、1年以上経った今でもその代償を払い続けています。
大学と職場にリンクされたOutlookのメールアドレスを持っていました。Asana、Slack、CMS、会社のウェブサイト、LinkedIn、大学のダッシュボード、VPNなど、あらゆる重要なアカウントがこのアドレスに接続されていました。
教授に論文の下書きを送りたかっただけなのに、Outlookは違うことを言って、再認証を要求してきた。問題ない。メールアドレスとパスワードを入力したが、それだけでは不十分だった。2段階認証コードがバックアップメールアドレスに送信された。しかし、残念なことに、そのバックアップメールも2段階認証が必要な別のOutlookメールだった。
バックアップメールアドレスはYahoo!アカウントでした。何が起こったかはもうお分かりでしょう。システム全体がドミノ倒しのように崩壊したのです。時間と忍耐の限界が来て、「パスワードをリセット」をクリックしました。2つのセキュリティ質問に正しく答えましたが、「不審なアクティビティのためアカウントがブロックされています」というメッセージが表示されました。
予備のYahoo!アカウントとOutlookアカウントに再びアクセスできるようになる頃には、メインのアカウントは消えていました。Microsoftの復旧システムは、最近のメールの件名(問題なし)、最近の連絡先(問題なし)、そしてサインイン元の国(いつもVPNを使っていたので不可能だった)を要求しました。しかし、私は国名を間違えてしまいました。Microsoftの対応は、再試行の権限を剥奪することでした。アカウントは永久にロックされました。
慌ててメールアドレスを全部変更し、教授や同僚に説明し、ご迷惑をおかけして申し訳ありませんでした。一部のサービスでは、このOutlookアドレスがないとログイン情報を更新できません。ログアウトしたら、それらのアカウントは永久に失われてしまいます。
確かに、私のセキュリティ対策は理想的ではありませんでした。OutlookをOutlookのバックアップとして使うべきではありませんでした。もっと定期的にバックアップを確認するべきでした。しかし、この罰は厳しすぎます。セキュリティはユーザーを自分のアカウントに縛り付けることなく保護するべきです。ところが、2FAによって私は生活から締め出されてしまいました。そして2025年には、カスタマーサポートはもはや選択肢ではありません。代わりにAI搭載のチャットボットが利用できるようになるでしょう。
治療は病気よりも悪い
二要素認証(2FA)が不正アクセス対策として提示される理由は理解できますが、実際の運用では、その効果以上に多くの問題を引き起こすことが証明されています。アクセスの過剰な複雑さ、コード配信の信頼性の低さ、受信トレイの乱雑さとプライバシー侵害、そして恐ろしい永久シャットダウンの可能性。この追加セキュリティレイヤーのコストは、果たしてそのメリットを上回るのでしょうか?