サイバー攻撃や侵害がますます頻繁になる今日では、あらゆる組織がセキュリティを強化し、資産の安全を確保するための措置を講じることが重要です。情報セキュリティ トライアドは、あらゆる企業とインフラストラクチャのセキュリティ体制を向上させるための重要なモデルです。では、CIA トライアドとは一体何なのでしょうか?安全なシステムの構築と維持にどのように役立ちますか?確認する リモートワークのサイバーセキュリティリスクとその対処方法.
クイックリンク
CIA トライアドとは何ですか?
情報セキュリティ トライアド (CIA) は、機密性、完全性、可用性の頭字語です。これは、あらゆるシステムや企業のセキュリティをガイドするために使用されるモデルです。
CIA トライアドは、情報セキュリティまたはデータ セキュリティに焦点を当てています。言い換えれば、CIA は、機密性、完全性、可用性という 3 つの基本要素を含む情報セキュリティのモデルです。このモデルは、データおよび情報セキュリティ アプリケーションの目標と目的を定義し、企業がデータのハッキング/漏洩、マルウェア攻撃、フィッシング、資格情報侵害、Web ベースの攻撃などのデジタル脅威から防御するのに役立ちます。
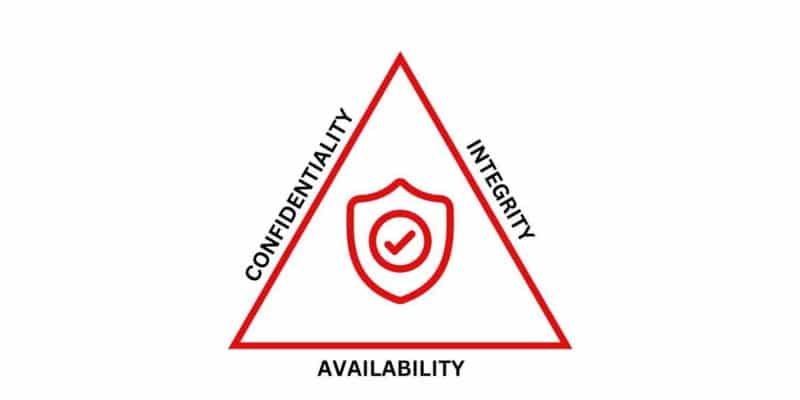
CIA のトライアドは三角形に例えることができます。これは、安全なシステムを作成するために遵守する必要がある 3 つの関連するルールと原則のセットを提供します。 CIA の 3 つの主要なコンポーネントの 1 つが満たされていない場合、システムは安全ではありません。
CIA のトライアドは、効果的なセキュリティ インフラストラクチャと政策の基盤として機能します。これを導入すると、セキュリティ専門家がポリシーを作成したり、個人のセキュリティ脆弱性を分析したりすることが容易になります。
守秘義務
機密保持は、会社のデータと資産のプライバシーを扱います。これは、許可された従業員とアカウントのみが個人データにアクセスできる必要があることを意味します。権限のないアカウントは、システム内のデータやコマンドの読み取り、書き込み、実行を行うことができません。
会社のアカウントをお持ちの場合、アカウント内のデータにアクセスしたり変更したりするには、まずログインする必要があります。詳細を入力するプロセスは、会社のデータベースで本人確認を行います。これは、資産の機密性を保つために行われます。ハッカーがあなたのアカウントとそのデータにアクセスすると、機密性が侵害されたことになります。
機密侵害の例には、中間者 (MitM) 攻撃、パケット スニッフィング、SQL インジェクション、組織に対する直接的なサイバー攻撃、または意図しないデータ漏洩などがあります。
パスワードが安全に保存されていないために、機密性が侵害されることがよくあります。パスワードを暗号化し、パスワード マネージャーやシングル サインオン プロバイダーなどのパスワードなしの認証を使用すると、資産の機密性が向上し、セキュリティが向上します。また、各ユーザーの身元を確認し、データへのアクセスと変更が許可されていることを確認するために、多要素認証を企業全体に実装する必要があります。



ああ
サイバーセキュリティにおける完全性とは、システムに保存されている資産とデータの信頼性、信頼性、および信頼性を指します。誰かがあなたの Web サイトやアプリを使用してデータを転送するとき、そのデータはいかなる改ざんもされることなく彼らに届きますか?
完全性は、あなたが所有する、または管理を委託されているすべての資産が常に正確、完全、一貫していることを保証します。サイバー犯罪者がシステムを攻撃し、重要なデータ、記録、情報を変更することによって、整合性が損なわれる可能性があります。
システムの整合性を確保する方法には、暗号化、メッセージ ダイジェストの使用、電子透かしなどがあります。これらのメソッドを使用すると、転送の開始時と終了時にデータをチェックして、変更が加えられていないことを確認できます。他の方法には、バージョン管理システムや侵入検知システムを使用することが含まれます。
整合性は、サイバーセキュリティにおけるもう 1 つの重要な概念である否認防止に取って代わられます。
拒否とは、契約または取引の有効性に対する拒否または異議を意味します。否認防止により、送信者は受信者へのメッセージの送信を拒否できなくなり、その逆も同様になります。送信者には配達証明が提供され、受信者には送信者の身元証明が提供されます。このようにして、転送されるものの安全性が双方に保証されます。否認防止には、暗号化とデジタル署名も使用されます。
可用性
データの機密性と完全性が保証されていても、データにアクセスできない場合は、すべてが無意味ですよね。
CIA トライアドの可用性とは、企業またはシステム内のすべてのデータと資産に、許可されたユーザーがいつでもアクセスできる必要があることを意味します。これを達成するには、すべてのデータベース、技術インフラストラクチャ、およびシステム (ソフトウェアとハードウェアの両方) を定期的に保守し、実行し続ける必要があります。
可用性侵害の例としては、サービス拒否 (DoS) 攻撃があります。サービス拒否 (DoS) 攻撃は、サイバー犯罪者が過剰なトラフィックでシステムを圧倒し、ユーザーがアクセスできなくなると発生します。可用性侵害の他の例としては、攻撃が挙げられます。 バッファオーバーフロー 機器の故障や単純な人的ミス。
可用性侵害を制限するには、データのバックアップ コピーを常に複数用意しておく必要があります。また、サーバー、データベース、アプリケーション ネットワークなどのハードウェアおよびソフトウェア インフラストラクチャ全体に冗長性の概念を実装することも必要です。冗長性とは、同じストレージ インフラストラクチャの複数のインスタンスを維持して、常に可用性を確保することです。攻撃が発生した場合、次のデバイスまたはデバイスは攻撃されたデバイスを問題なく操作できます。確認する クラウド セキュリティ体制管理とは何ですか?なぜ重要ですか?
CIA のトライアドはなぜ重要ですか?
CIA のトライアドは、システムと資産を保護するためのガイドおよびチェックリストとして機能するため、サイバーセキュリティにおいて非常に重要な概念です。 CIA トライアドにより、企業やセキュリティ担当者は信頼性が高く安全なシステムを構築することが容易になりました。
インシデント対応において、CIA トライアドは侵害されたトライアドの正確な部分を特定する上で不可欠であり、チームがそれに応じて対応するのに役立ちます。確認する 人々にサイバーセキュリティの分野で働くよう奨励する最良の方法.
機密性、完全性、可用性: どれが最も重要ですか?
それぞれが非常に異なり、システムのセキュリティにとって不可欠であるため、最も重要な 3 つの概念を選択するのは困難です。場合によっては、一方が他方よりも選択されることがあります。たとえば、サイバー攻撃中にシステムの機密性を維持しようとすると、可用性を放棄しなければならない場合があります。
ただし、CIA のトライアドの 1 つのコンポーネントがハッキングされた場合、そのシステムのセキュリティは不十分であることを忘れないでください。確認する 予算内でサイバーセキュリティを導入する費用対効果の高い方法.
CIA トライアドを使用してセキュリティ体制を改善する
CIA のトライアドは、組織全体のセキュリティ体制を改善および維持する上で大きな役割を果たしています。これら 3 つの主要なコンポーネントを適切に配置すると、企業は脅威アクターやサイバー犯罪者から安全を確保できます。また、企業の意識向上やセキュリティに関するトレーニングを実施する際のガイドとしても役立ちます。今すぐ閲覧できます サイバーセキュリティのキャリアを始めるのに最適なオンライン コース.