突然、不気味なメッセージが届きます。匿名の送信者は、あなたに借金がある、または愛する人が困っていると主張します。金額を支払うか、個人情報を提供しない限り、結果を招く恐れがあります。控えめに言っても、不安です。
デジタル世界への移行に伴い、攻撃者が脆弱なセキュリティを利用して機密情報を盗む機会を狙っているため、サイバー脅威は常に増加しています。これらの脅威の中でも、Quid Pro Quo 攻撃は、攻撃者が被害者を操作して情報を盗むために使用する悪意のある形式の 1 つとして際立っています。この種の攻撃について聞いたことがありますか?それを効果的に防ぐ方法を知っていますか?
この記事では、Quid Pro Quo 攻撃とその仕組みについて学びます。このタイプの攻撃の詳細と、攻撃者がどのように実行するかを詳しく見ていきます。しかし、心配しないでください。この悪意のある攻撃を防御するための正確な計画もあります。確認する プロセス マルウェア インジェクションとは何ですか?それを防ぐにはどうすればよいですか?
クイックリンク
Quid Pro Quo 攻撃の説明
ラテン語の「Quid Pro Quo」という言葉は、価値の交換、つまりあるものを別のものと交換することを意味します。攻撃や詐欺の文脈では、物々交換システムにはいくつかの違いがあります。
- 脅迫: 攻撃者は、写真、メッセージ、閲覧履歴などの機密の個人データにアクセスするか、それらを所有していると主張します。彼は、被害者が身代金を支払わない限り情報を公開すると脅迫しました。
- ソーシャルエンジニアリング: 攻撃者は、緊急請求書や時間制限のある請求書などの緊急シナリオを作成します。被害者を操作して、すぐに送金させたり、個人情報を提供させようとします。
- 賄賂/贈答品: 攻撃者は、機密データ、不適切な写真/ビデオ、会議などと引き換えに、被害者に金銭の支払い、贈り物、特別な機会へのアクセス、またはその他の利益を提供します。
共通点は、攻撃者が何か見返りを得るために被害者に価値あるものを放棄するよう要求することであり、これは多くの場合、金融詐欺、個人情報の盗難、または搾取につながります。
Quid Pro Quo 攻撃はどのようにして被害者を狙うのでしょうか?
これらの攻撃はインターネット経由で発生することがよくありますが、攻撃者はいくつかの方法を使用できます。
1. 電話
残念ながら、電話交換攻撃は依然として非常に一般的です。電話の発信者は権威者を装い、被害者に不適切または違法なことを行うよう圧力をかけます。ここではいくつかの例を示します。
- IRS職員の偽電話: この人は、それは IRS で、あなたには税金の滞納があると言っています。電話ですぐに金額を支払わない場合、逮捕やその他の法的問題を起こすと脅迫しています。完全な詐欺! IRS はこのような電話による脅迫は行いません。
- 偽のサービスプロバイダーへの電話: 誰かが電力会社または他のサービスプロバイダーからのふりをして電話をかけてきます。延滞した請求書をすぐに支払うか、個人情報を提供しない限り、サービスは停止されると言われています。電話を切って会社に直接連絡するのが最善です。
- 偽の家族緊急通報: 詐欺師は、事故や法的トラブルに遭った家族や友人を装います。支援のため、直ちに送金していただくようお願いいたします。送金する前に必ず相手の家族や病院に電話して緊急事態が発生していないか確認してください。
共通点は、電話をかけてきた人が緊迫感と恐怖心を煽り、詳細を確認する前に軽率な行動をとらせることです。確認する 使用すべきAndroid向けの最高の通話録音アプリ.
2. 電子メールおよびメッセージング アプリケーション



電子メールは、最も一般的な見返り攻撃手法の 1 つです。攻撃者は簡単に多数の被害者をターゲットにすることができます。
攻撃者への一般的なメッセージの 1 つは、あなたに関する恥ずかしい情報や個人情報を持っているという内容の電子メールです。彼は通常、あなたがお金を払うか、彼の要求に従わない限り、それを一般に公開すると脅します。おそらくこれは脅迫以外の何ものでもありません。このタイプのメッセージは削除し、やり取りを避けることが最善です。攻撃者は欺瞞的であり、単にユーザーを脅してコンプライアンスに従わせたいだけである可能性があります。
もう 1 つの手口は、パスワードやクレジット カードの詳細などの機密情報をフィッシングすることです。このメールには、アカウントの 1 つに問題があり、緊急に確認する必要があると記載されている場合があります。しかし実際には、ハッカーはあなたに偽の Web サイトにデータを入力させたいだけです。餌を取らないでください!電子メールで提供されるリンクをクリックするのではなく、プラットフォームの公式 Web サイトに直接ログインします。
ハッカーの中には、同情に乗じて、緊急時や不幸な時に助けてもらうためにギフトカードや送金を要求する人もいます。彼らは可能なときに返金すると言いますが、送金してしまえばそのお金に別れを告げることができます。
電子メールと同様、メッセージング アプリケーションは攻撃者に効果的なマス コミュニケーション手段を提供します。彼らはあなたの携帯電話に直接脅迫や支払い指示を送信する可能性があります。テキストメッセージによるコミュニケーションにおける親密さにより、これらの攻撃はより違反的でストレスの多いものに見える可能性があります。
重要なことは、テキストや電子メールを介して、ランダムな人に金銭や機密情報を決して送らないことです。
3. ソーシャル ネットワーキング サイトと出会い系サイト
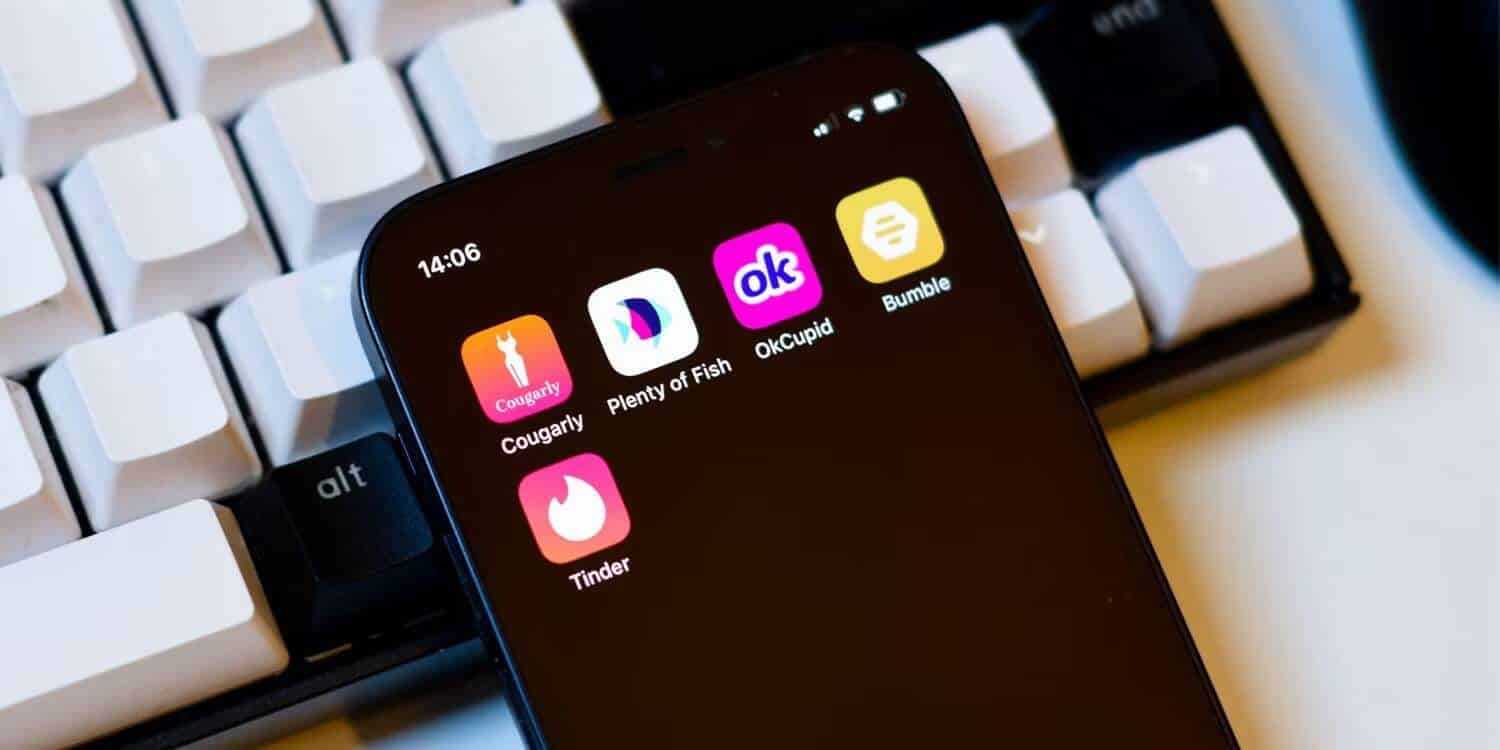
ソーシャル メディアと出会い系プラットフォームは、さまざまな人々の機密データや重要なデータを収集する宝庫です。 「トレードオフ」攻撃者は、あなたのプロフィールやアクティビティをストーカーして、潜在的に恥ずかしいものにアクセスする可能性があります。
彼は、プライベートな写真、チャット、会議などと引き換えに、好意や利益を約束する威圧的なダイレクト メッセージを送信することがあります。このような不審なリクエストには対処しないことが最善です。悪意を持って人々にいたずらをしても、何も良いことはありません。
また、贈り物、寄付、プロモーション、または影響力のある人々への紹介を提供するアカウントに遭遇することもありますが、それはあなたが最初に何かをした場合に限られます。これらの信じられないオファーは、あなたを利用しようとする可能性が高いため、注意してください。
ブランド、有名人、その他の団体を装い、無料の製品、サービス、影響力などと引き換えに「いいね!」、シェア、再投稿を求める偽のアカウントは、魅力的に見えるかもしれません。しかし、通常は、たとえ無料のものであっても、このような操作的な戦術に参加しないことが最善です。
友人や知人であっても、フォロー、いいね、コメントなどであなたをサポートする前に、不適切なサービスを提供するよう圧力をかける場合があります。サポートに不健全な状態が伴う場合は、その関係を再考する時期が来ている可能性があります。
Quid Pro Quo 攻撃から身を守る方法
最近のネット上には謎の人がたくさんいます。したがって、物々交換攻撃から身を守る方法を知ることが重要です。
まず第一に、警戒が重要です。大胆な勧誘や脅迫を行うランダムな電子メール、電話、ダイレクト メッセージなどには十分に注意してください。緊急性、不明瞭な詳細、スペルや文法の間違いなど、明らかな詐欺の兆候がないか確認します。
自問してみてください: 合法的な企業や個人が本当にこの方法で通信するでしょうか? IRSはすぐに支払いを要求する電話はしませんし、ナイジェリアの王子が突然あなたに富を与えることもありません。すべては、その状況が発生する可能性を考慮することです。チェックn 史上最も人気のあるオンライン詐欺.
電話に関して言えば、一方的な発信者に個人情報や機密情報を提供しないでください。銀行などの公的機関には、あなたの名前と詳細情報が記載されます。彼は突然あなたに電話して、何かを確認するように頼むことはありません。電話を切って正式な番号にリダイヤルする方が安全です。
リンクや添付ファイルについても同様です。細心の注意を払って作業を進めてください。フィッシング詐欺師は卑劣で、正当に見える偽の電子メールを作成します。したがって、リンクをクリックする前に、リンクの上にマウスを移動して実際の URL を確認してください。実際の Web サイトと一致していることを確認してください。マルウェアが実行される可能性があるため、スパム送信者からの添付ファイルは開かないでください。
ソーシャルメディアアカウントもロックしたままにしてください。詐欺師はそこから情報を探して攻撃に利用します。フォローしていない人からのダイレクト メッセージをオフにし、個人情報を公に共有しすぎないようにしてください。見つかるものは少ないほど良いのです。
強力で一意のパスワードを使用し、可能な限り 2 要素認証を有効にしてください。これにより、誰かがあなたのログイン情報を取得した場合にあなたのアカウントが保護されます。パスワードマネージャーも必ず使用してください。
データも定期的にバックアップしてください。ハッカーはファイルをロックして復号キーの支払いを要求する可能性があるため、バックアップを作成しておけば身代金を支払わずにファイルを復元できます。
もちろん、理由の如何を問わず、金銭、ギフトカード、機密情報をオンラインで見知らぬ人に送信しないでください。正規の援助団体はこのようなメッセージをあなたに送信しません。公式ウェブサイトを使用して認証された団体にのみ寄付してください。
最後になりましたが、ウイルス対策アプリケーション、ファイアウォール、デバイスを常に最新の状態に保ってください。ハッカーは、利用可能なセキュリティ上の脆弱性を悪用しようとします。ソフトウェア更新は可能な限り自動化することが最善であり、それについて考える必要がありません。確認する サイバー犯罪者が感情詐欺や恋愛詐欺に人工知能を使用する方法.
ギフトを持った侵入者に注意してください
私たちは皆、無料のものを手に入れたり、独占的なコンテンツにアクセスしたりするのが大好きです。ただし、貪欲なために詐欺犯罪者の格好のターゲットにならないようにしてください。
覚えておいてください。オンラインでのオファーがうますぎるように聞こえる場合、それはほとんどの場合真実ではありません。安全に行動し、個人情報は控えめにしてください。閲覧できるようになりました ソーシャル メディア サイトに投稿する際にお子様のプライバシーを保護するためのヒント.