たった 1 回のハッキングが成功すると、データ、アカウント、心の平穏など、すべてを失う可能性があります。そのため、私はテキスト メッセージと認証コードをやめて、より安全な代替手段である物理的なセキュリティ キーに切り替えました。使用 安全キー 現在では、保護することがベストプラクティスと考えられています 重要なアカウント 不正アクセスから、特に脅威が増大する中で サイバーセキュリティ.

クイックリンク
セキュリティキーを使用した迅速かつ簡単なログイン

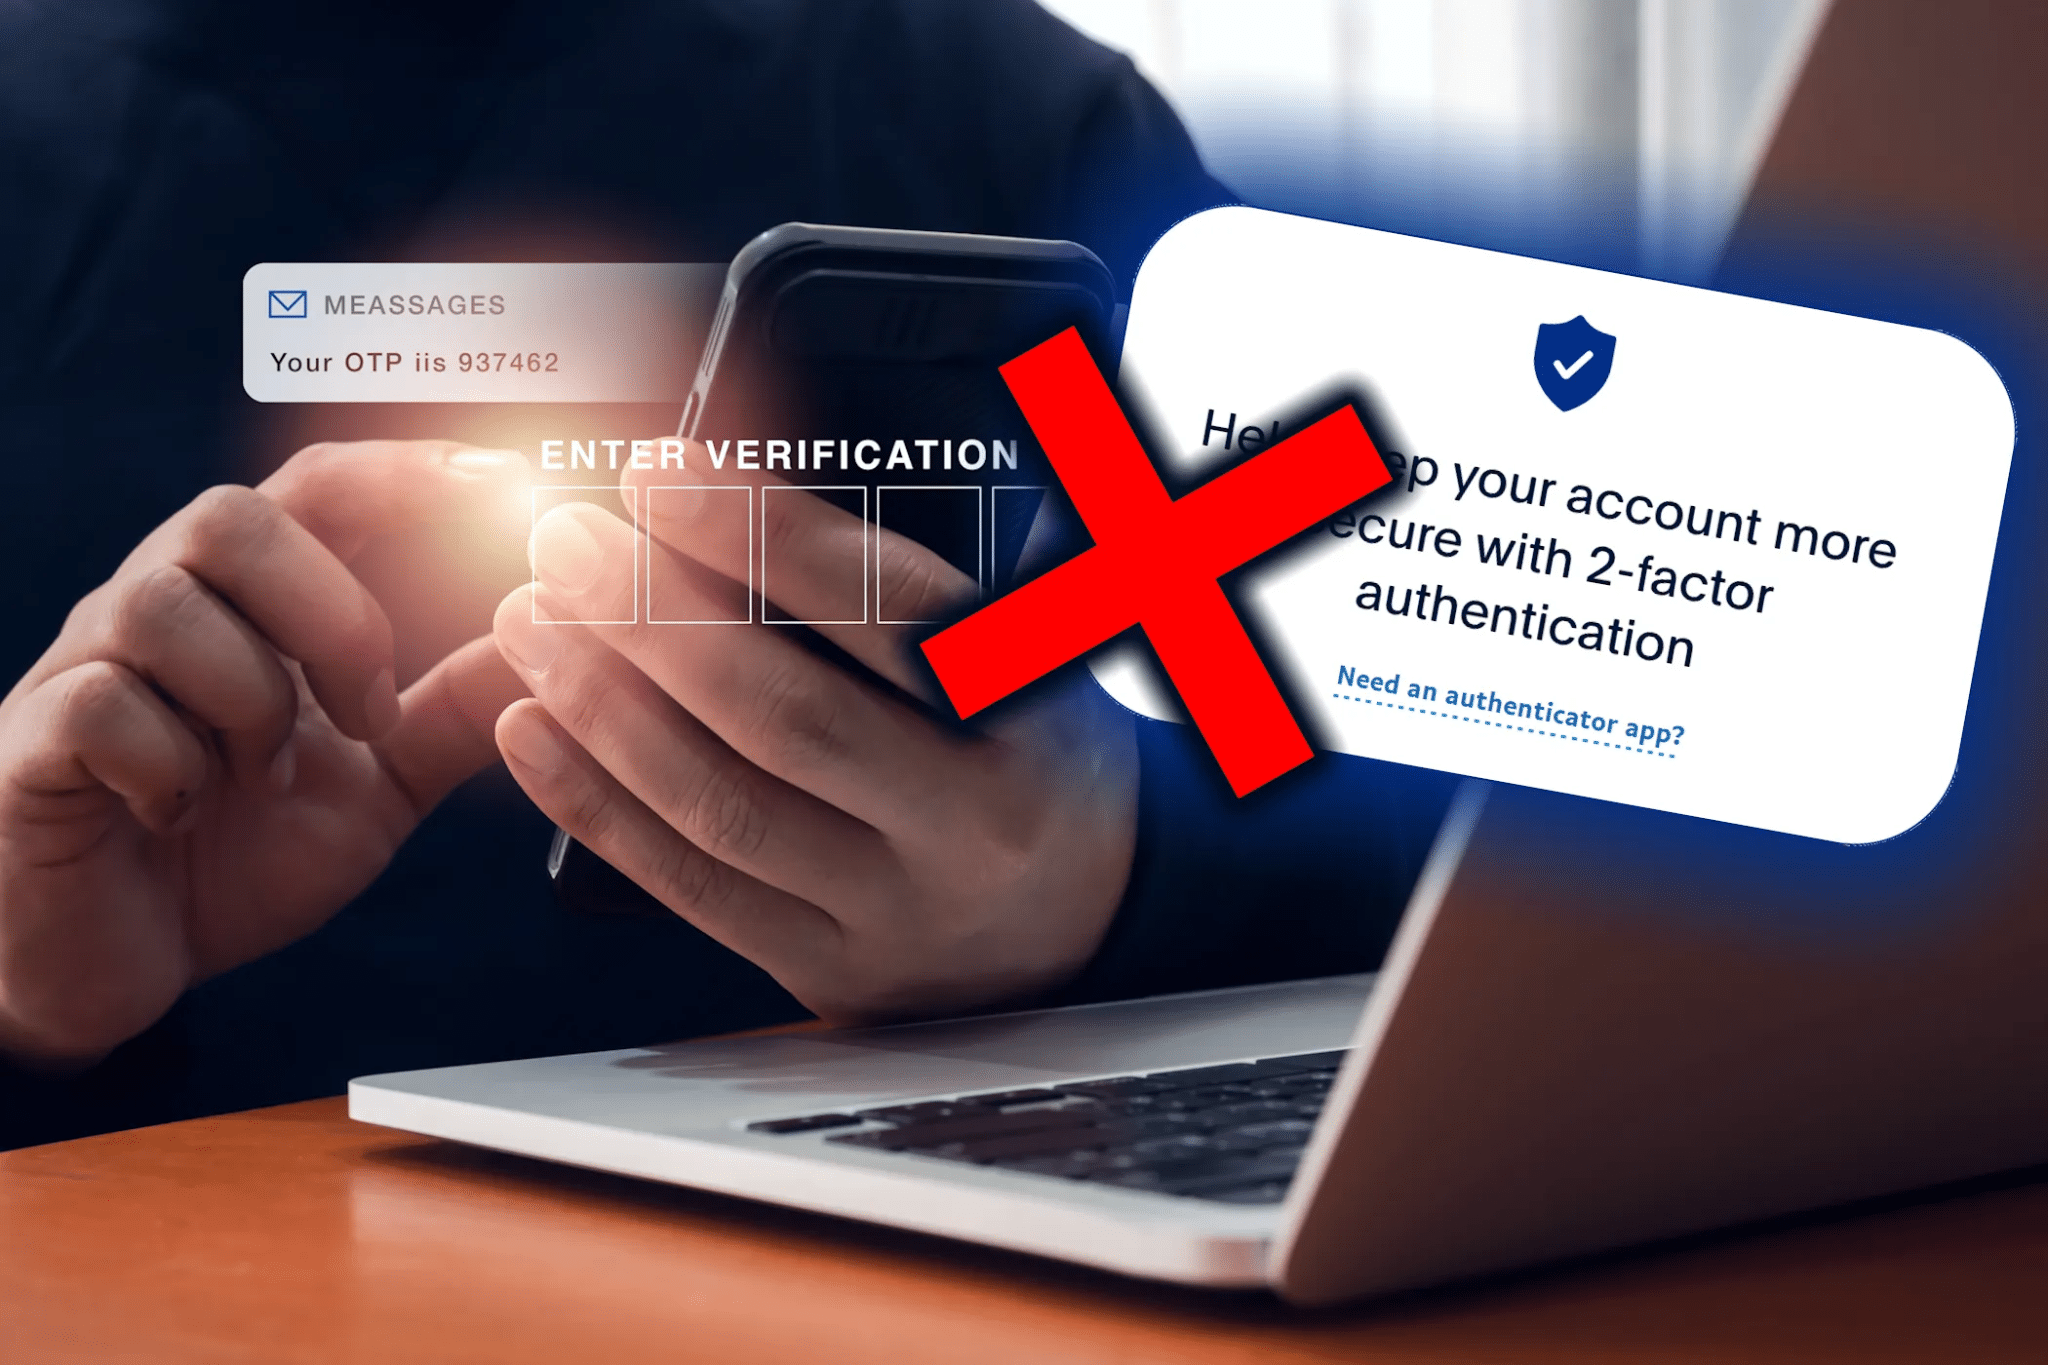
セキュリティ キーに切り替えたことで、ログイン方法が完全に変わり、はるかに高速かつ簡単になりました。二要素認証(2FA)は大きな問題でした。有効期限が切れる前に、携帯電話を取り出してテキスト コードを見つけ(または認証アプリを開いて)、6 桁のコードを入力する必要がありました。しかし今では、セキュリティ キーのおかげで、これらすべては過去のものとなりました。
今では、セキュリティ キーをコンピューターに接続するか、NFC (近距離無線通信) 経由でワイヤレスで接続するだけで、ログインを認証できます。非常に安全で高速なので、遅延したテキストを待ったり、間違ったコードを入力する心配をする必要がなくなりました。クリックするだけでログインできます。メール、Instagram、X など複数のアカウントを設定しました。それは、すべてのデジタルドアを開ける 1 つのパスキーを持っているようなものです。 *注: セキュリティ キーの使用は、アカウントを保護するためのセキュリティのベスト プラクティスと見なされます。*
最も安全な二要素認証(2FA)の方法
2 要素認証 (XNUMXFA) はアカウントのセキュリティをさらに強化しますが、すべての XNUMX 要素認証オプションが同じように作成されるわけではありません。 SMS コードは傍受される可能性があり、(より安全な) アプリ認証は、携帯電話の紛失、盗難、またはハッキングがあった場合に侵害される可能性のあるソフトウェアに依存しています。
ただし、セキュリティ キーは強力な暗号化を使用し、正当な Web サイトとのみ通信します。これらのキーは FIDO U2F および FIDO2 標準に基づいており、暗号化を使用して、情報を盗むために設計された偽のサイトではなく、実際のサイトにログインしていることを確認します。ハッカーが偽のログインページであなたを騙した場合、あなたのキーは動作しません。このレベルのフィッシング保護は、他の XNUMX 要素認証方法では実現できないものです。
Facebook、X、Microsoft などの有名企業はセキュリティ キーを使用しています。 Apple は現在、Apple ID と 2 要素認証にこれらのキーをサポートしており、Google は社内で従業員のアカウントを保護するためにこれらを使用しています。サイバーセキュリティの専門家や、NIST、ENISA などの組織は、物理的なセキュリティ キーをアカウント セキュリティのゴールド スタンダードと考えています。
私は大きなターゲットではないかもしれませんが、サイバーセキュリティの専門家が信頼するのと同じ保護を使用していることを知っているので、本当に安心できます。
オフラインで動作 - スマートフォンは不要
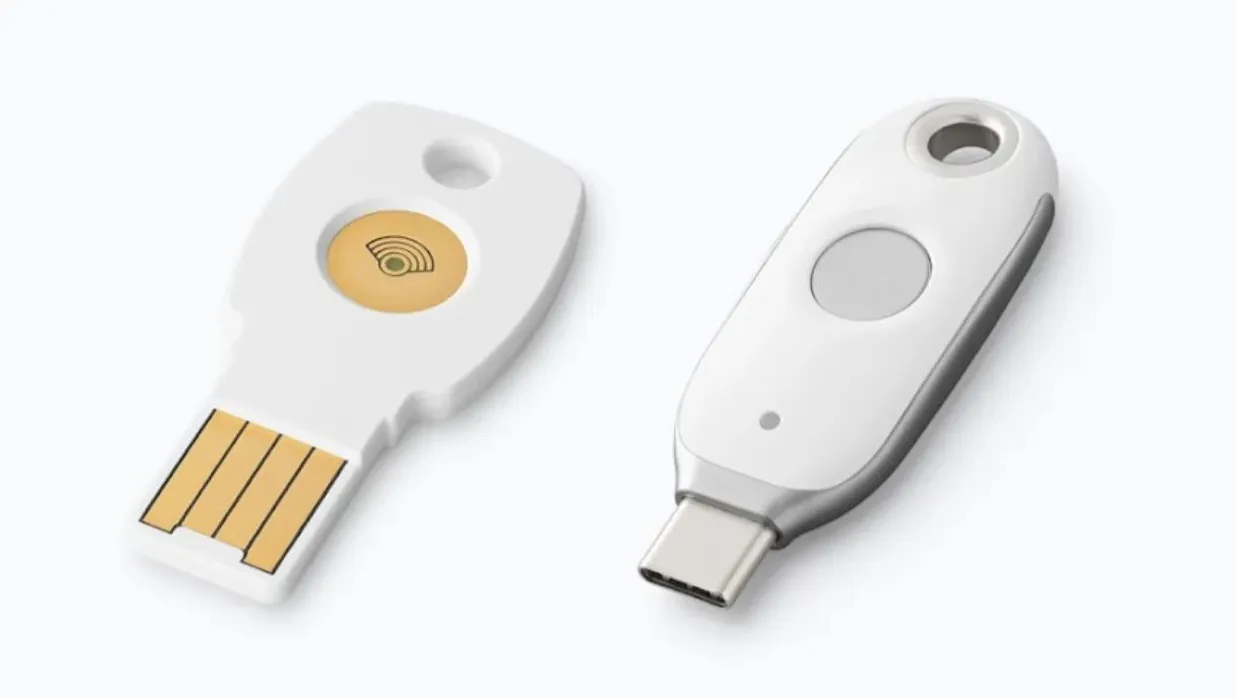



セキュリティ キーのもう 2 つの気に入っている機能は、完全にオフラインで動作し、電話を必要としないことです。携帯電話を紛失したり盗まれたりしても、キーが携帯電話にリンクされていないため、アカウントを制御できます。旅行中に携帯電話のバッテリーが切れた時のことを覚えています。通常の 2FA ではロックアウトされてしまいますが、セキュリティ キーを使用するとその問題はなくなります。動作には信号やインターネットは必要ありません。セキュリティ キーは、FIDOXNUMX 標準に基づく強力な認証ソリューションであり、高いセキュリティを保証します。
キーを持っていれば、高度 30,000 フィートで飛行機の Wi-Fi を使用しているときでも、電波の届かない遠隔地を歩き回っているときでも、どのデバイスからでもログインできます。いつでもどこでも安全を保つための完璧なバックアップです。アプリをインストールする必要も、コードをいじる必要も、電池を心配する必要もありません。セキュリティ キーがすべてを処理します。セキュリティ キーを使用すると、フィッシングや中間者攻撃のリスクが大幅に軽減されるため、アカウントのセキュリティを強化するための優れた選択肢となります。
フィッシング詐欺からの保護
フィッシングメールや偽のログインページはどこにでもあり、賢いユーザーでもミスを犯すことがあります。通常の 2 要素認証 (XNUMXFA) では、偽の Web サイトでコードを入力すると、攻撃者がすぐにそのコードを使用できます。ただし、セキュリティ キーは、このような悪夢のようなシナリオを防ぐように設計されています。 Origin Binding と呼ばれる機能を使用しているため、正規の Web サイトでのみ動作します。したがって、銀行を装った偽のサイトにキーを接続すると、キーは何か問題があることを認識してログインを拒否するため、機能しません。
大手企業はフィッシングを阻止するためにセキュリティ キーを採用し、大きな成果を上げています。例えば、ウェブサイトによると Krebs on SecurityGoogle は全従業員にこれを使用させており、それ以来、仕事用アカウントでのフィッシング事件は 1 件も発生していない。もう一つの大手テクノロジー企業であるクラウドフレアは、一部の従業員を騙す巧妙なフィッシング攻撃に直面したが、セキュリティキーによってアカウントがブロックされていたため、攻撃者はアカウントにアクセスできなかった。これは、強力なセキュリティ プロトコルを使用することの重要性を強調しています。
こうした実際の例は私の自信を高めてくれます。 25ドルのシンプルなキーなら USB-Cユビキー 大手テクノロジー企業でさえ懸念するフィッシング攻撃を防ぐことができ、日常的な詐欺から私を守るのに十分です。セキュリティ キーを使用すると、常時有効なフィッシング シールドを備えるようなものです。たった 1 回のフィッシング ミスでも大きな問題になる可能性がある、電子メールや金融アカウントなどの機密性の高いアカウントにログインするときに、より安全に感じられます。セキュリティ キーを使用することは、機密データを保護するためのセキュリティのベスト プラクティスです。
SIMスワッピングの脅威に対する耐性
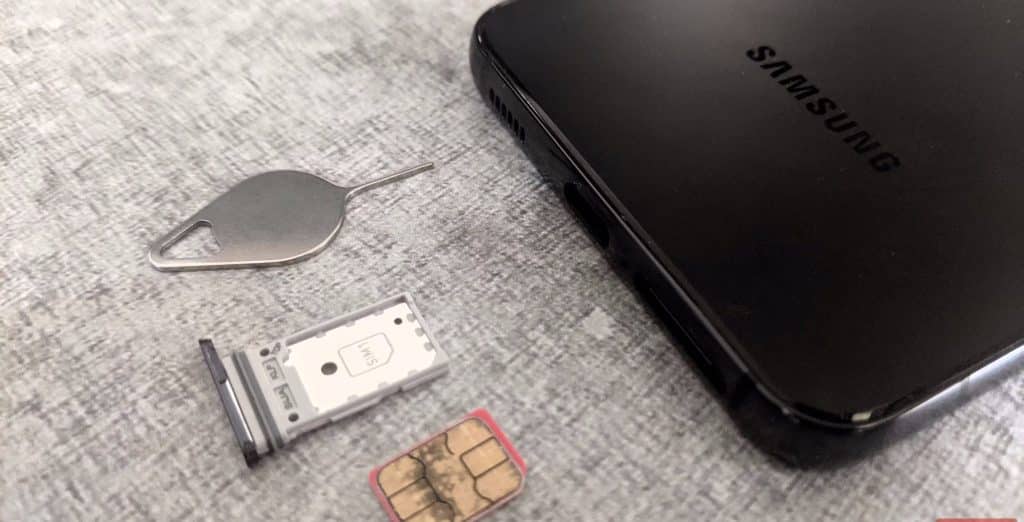
フィッシングに加えて、セキュリティ キーは次のことからも保護します。 SIMスワップ攻撃。 SIMスワッピングは基本的に、詐欺師が通信事業者を騙してあなたの番号を自分のSIMカードに切り替えさせることで発生します。あなたの電話番号が入手されると、SMS コードや通話を傍受して、テキスト メッセージ経由の 2 要素認証 (XNUMXFA) を使用するアカウントにアクセスできるようになります。
SIMカードのスワップを介したTwitter CEOジャック・ドーシー氏のアカウントのハッキングなど、注目を集めた事件もあった。暗号通貨の投資家の中には、電話番号を盗まれて多額の資金を失った人もいます。これらの話を聞くのは怖かったと彼は説明した。 SMS ベースのセキュリティは安全ではありません。 かつて私が考えていた通り。
ただし、セキュリティ キーは SIM スワッピングの影響をまったく受けません。私のキーは電話番号や通信事業者に結び付けられていないため、ハッカーがリダイレクトするものは何もありません。詐欺師は、SIM カードの場合のように、サービス プロバイダーに電話してキーを転送することはできません。文字通りデバイスを盗まなければなりませんが、それでもキーのパスワードまたは PIN が必要になります。
そのため、サイバーセキュリティの専門家は、携帯電話をベースとした攻撃に対抗する最善の方法は携帯電話に頼らないことだと言います。セキュリティ キーはまさにそれを実現します。 *ملاحظة: セキュリティ キーを使用すると、アカウントへの不正アクセスのリスクが大幅に軽減されます。*