セキュリティはあらゆるオペレーティングシステムにおいて最も重要な側面です。プライバシーとデータ漏洩の違いはセキュリティにあります。だからこそ、多くの人がウイルス対策ソフトや いくつかの組み込みセキュリティ設定が更新されます。 セキュリティを強化するために、Windows 11 には、コンピューターが侵入や悪用に対して脆弱にならないようにする一連の組み込みセキュリティ機能が搭載されています。

ただし、一部のセキュリティ機能は、特定の欠点を解消するものの、それ自体がセキュリティリスクをもたらす可能性があります。これは、セキュリティ機能の実装方法やユーザーによる操作方法に起因します。これらの機能の一部を無効にすることをお勧めします。
クイックリンク
ユーザーアカウント制御(UAC)プロンプト
実際のリスクを無視するようにユーザーを誘導する永続的なポップアップ。

ユーザーアカウント制御(UAC)プロンプトはWindowsの典型的な機能です。この基本的なセキュリティ機能は、コンピュータへの不正な変更を防ぎます。この機能の根底にあるのは、コンピュータ上で実行されるすべてのアプリケーションが、その機能を実行するために必要最低限の権限しか持たないようにするという考え方です。
しかし、問題はここにあります。ほとんどすべての操作でUACプロンプトが表示されます。Visual Studioインストーラーなど、Microsoftの公式に署名されたプログラムでさえも、UACプロンプトを起動します。時間が経つにつれて、これらの条件によりリクエストが自動的に承認されるようになります。この条件付けにより、プロセスが日常的になり、悪意のあるリクエストを承認する可能性が高くなります。
さらに、UACの実装にも欠陥があります。ダイアログボックスでは、アプリケーションが管理者権限を必要とする理由が説明されておらず、単に「必要だ」とだけ記載されています。この曖昧さは悪意のあるアプリケーションに悪用される可能性があります。さらに悪いことに、多くの最新アプリケーションは、ユーザーごとのインストール(AppData内)を使用することで、このセキュリティ機能を回避できます。これにより、多くのアプリケーションにとってUACが不要になり、冗長化される可能性があります。
スマートなアプリケーション制御
誤検知が多すぎると、警告が背景のノイズになってしまいます。
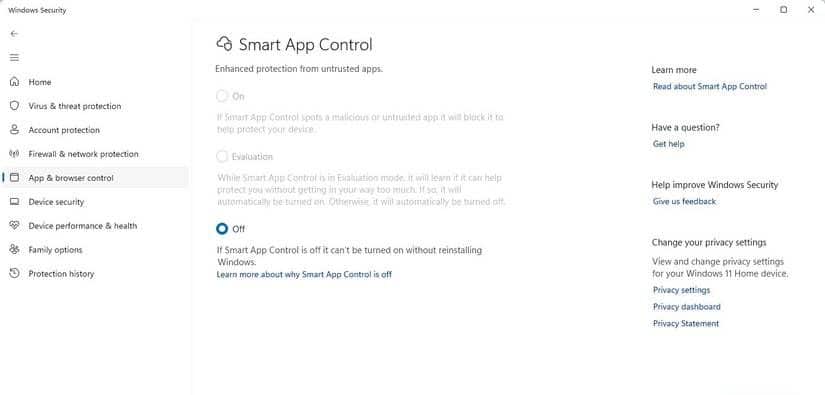
以前のメカニズムはWindows SmartScreenでしたが、Windows 11ではSmart App Controlに置き換えられました。この機能により、アプリは「安全である可能性が高い」と判断された場合にのみ実行されます。
つい最近、Windowsのデブロータープログラムを開発していました。署名のないWindowsのデブローター実行ファイルを実行すると、「不明」と表示され、実行するにはインテリジェントアプリコントロールを無効にするしかありませんでした。その時、根本的な欠陥に気づきました。
上書きオプションを提供する macOS の Gatekeeper とは異なり、Windows で認識されないアプリを実行する唯一の方法は、スマート アプリ コントロールを無効にすることです。
さらに複雑になります。スマートアプリコントロールを再度有効にするには、場合によってはWindowsのリセットまたは再インストールが必要になることがあります。以前はもっと簡単だったのに、これは奇妙です。 古い SmartScreen フィルターを無効にして有効にする機能を再度有効にする際の複雑さにより、機能が無効のままになり、冗長なセキュリティ機能になってしまうことが懸念されます。
仮想化ベースのセキュリティ
日常的なWindowsの使用を遅くする企業保護
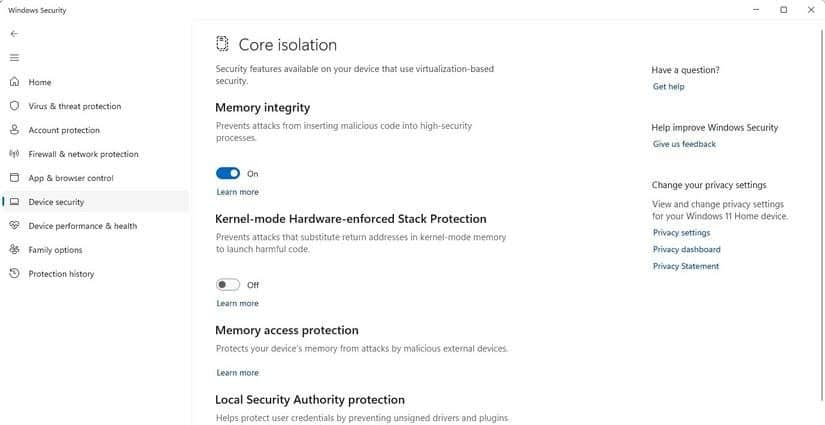
Credential Guardと仮想化ベースのセキュリティ(VBS)はそれぞれ独立したセキュリティ機能ですが、動作は相互に関連しています。どちらも企業のActive Directory環境に最適で、コンピュータが侵害された場合でも機密情報を保護します。効果的ではありますが、リソースを大量に消費するため、CPUとメモリの使用率が大幅に増加する可能性があります。
Windows 11の新しいバージョンでは、これらの機能はデフォルトで有効になっています。コンピューターのセキュリティ保護には効果的ですが、無効にしておくメリットもあります。 PC Gamerのウェブサイトで言及 多くのゲームでは、VBS を有効にするとフレーム レートが大幅に低下しました。
考えられる反応としては、多くの Windows 11 ゲーマーがより良いゲーム体験を実現するためにセキュリティ機能を無効にしており、その結果コンピューターのセキュリティが低下する可能性がある、というものです。
Windows セキュリティ通知
マイクロソフトからのアラートとアップセルの境界線が曖昧
通知はあらゆるデバイスに不可欠です。通知は多くの場合、警戒を怠らず、場合によっては脅威への対応にも役立つ重要な情報を伝えます。Microsoft Defender ウイルス対策は、予想通り少数の通知を発行します。しかし、予想外なのは、すべての通知がセキュリティ警告ではないということです。
一部の通知は、単に製品のアップセルに過ぎません。例えば、ブロックされたマルウェアが表示される通知領域に、「OneDrive セットアップ」というメッセージも表示されます。このアップセルにより、緊急性が損なわれます。通知が重複して表示される場合もあります。
そのため、Defenderの通知がシステムアップデートの通知と重複する可能性があります。これにより通知センターの負荷が増加し、ユーザーはDefenderの通知をすべて無効にするよう促される可能性があります。最終的には、この実装上の欠陥により、コンピューターのセキュリティが本来あるべきレベルよりも低下してしまいます。
セキュリティ機能は負担になるべきではありません。
Windowsのセキュリティ機能は、通常、コンピュータのセキュリティを強化します。しかし、これらの機能は、脅威をブロックするのに十分な期間有効にしておく必要があります。セキュリティ機能の実装が煩雑になると、ユーザーが無効にしてしまう可能性があります。そうなると、コンピュータ上のデータの安全性を確保するはずの機能が防御力を弱め、マルウェアに対する脆弱性が高まります。
最高のものをお勧めするかもしれません Windows 脅威保護ツールNord Antivirusのようなアンチウイルスソフトもありますが、Microsoftには組み込み機能の実装方法を改善する責任があります。これらの機能の多くは、「セキュリティ疲れ」と呼ばれる状態を引き起こします。これは、絶え間ないセキュリティ警告やセキュリティに関する判断に圧倒され、誤った判断をしたり、警告を完全に無視したりしてしまうという、現実の心理状態です。