数年ごとに、パスワードを永久に不要にする有望な何かが登場します。そして数年ごとに、パスワードは生き残ります。パスコードは最新の候補であり、率直に言って、これまでで最も信頼できるものかもしれません。評価する際には パスワードとパスキーの違い暗号化は堅牢で、フィッシング対策も万全です。Apple、Google、Microsoftも参加しています。FIDOアライアンスはこれを祝しており、多くのセキュリティ推進派が…と宣言しています。 はい、新しいパスワードの代替手段は実際にはより安全です。

では、なぜ私はまだ切り替えていないのでしょうか?それは、大騒ぎの裏で、実際のパスコードは理論上のパスコードとは大きく異なるからです。もしあなたがこの騒ぎに疑念を抱いているなら、あるいはパスコードを試してみて戸惑ったことがあるなら、それはあなただけではありませんし、あなたも間違っていません。あなたのパスワードがまだどこかへ行っていない理由をいくつか挙げてみましょう。
クイックリンク
私はまだ誰かのエコシステムに縛られています。ただ、違うエコシステムなのです。
警備員は変わったが、壁は変わらなかった。
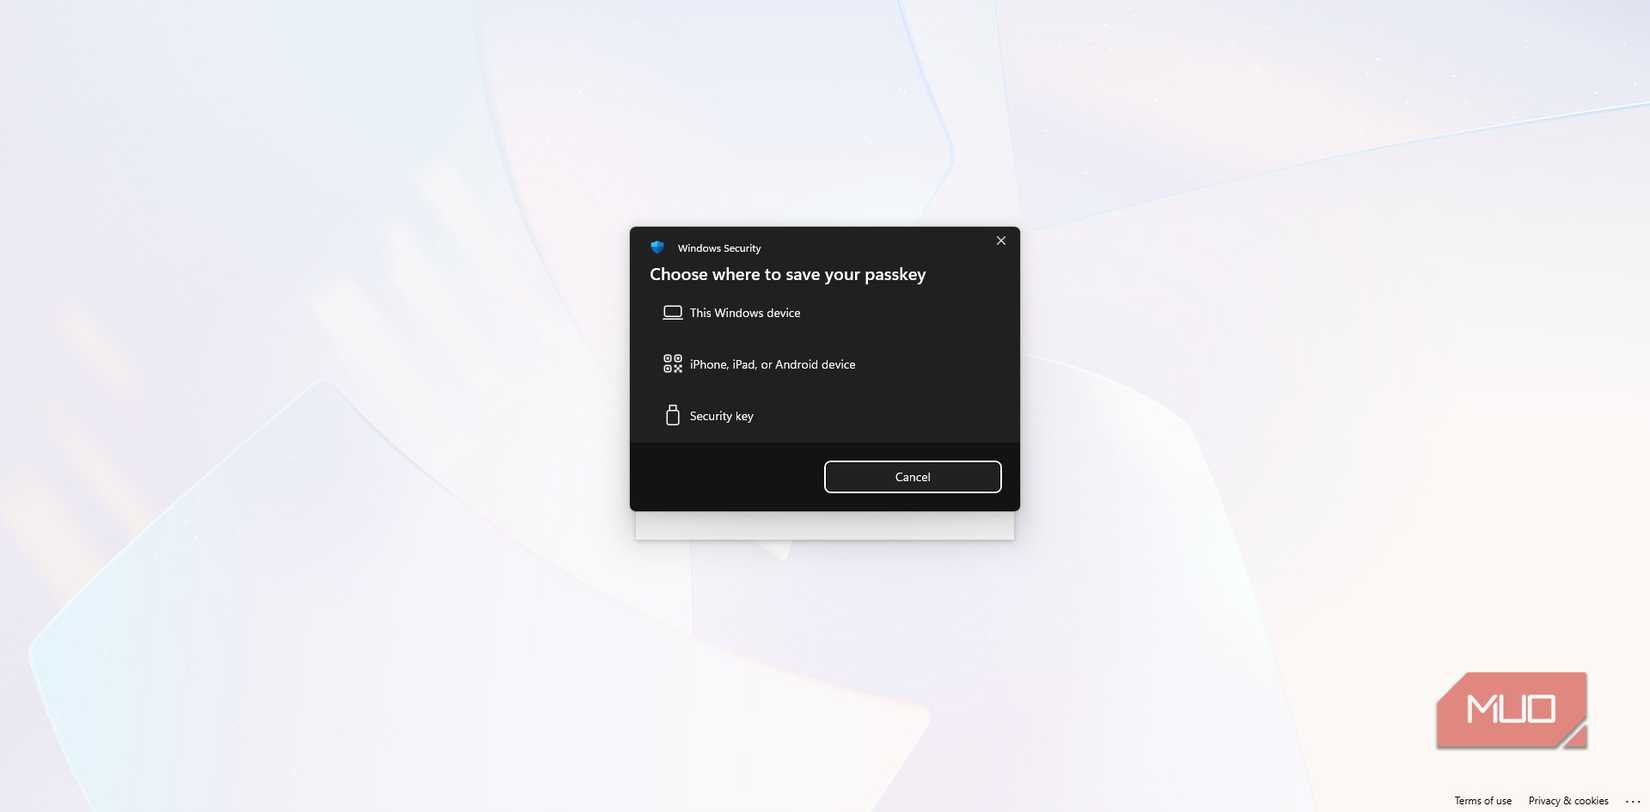
パスワードには常に厄介な問題がありました。多くの人がパスワードを使い回すのは、固有のパスワードを覚えておくのが実質的に面倒だからです。パスキーは、保存された秘密を暗号鍵に置き換えることで、この問題を解決するはずでした。実際、その通りになりましたが、長い間、パスキーは一つの罠を別の罠に置き換えてしまいました。つまり、特定のエコシステムに閉じ込めてしまうのです。 パスコードはログインプロセスを簡素化するために設計されましたが、多くのユーザーは混乱したままです。 デバイス間でどのように動作するかについて。
iPhoneでパスコードを作成すると、自動的にiCloudキーチェーンに割り当てられます。生活のすべてがAppleデバイス中心であれば、これはシームレスです。しかし、最近まで、AndroidデバイスやWindowsデバイスで同じアカウントにアクセスするには、QRコードのスキャンなど、面倒な手順が必要でした。Googleのパスワードマネージャーも同様に機能し、AndroidとChromeの「ウォールドガーデン」内でパスコードを綿密に同期しています。Windows Helloは最後の砦であり、歴史的にはパスコードを単一の物理デバイスにロックしていました。しかし、2025年後半、Microsoftはついにこのギャップを埋め、Windows Helloのクラウド同期機能を導入しました。これにより、Microsoftアカウントを介して複数のWindows 11デバイス間でパスコードを追跡できるようになりました。
真のトランスポート機能への真の移行は2024年後半から2025年に現れました。FIDOアライアンスは、 資格情報データ交換プロトコル (CXP) とフォーマット (CXF)これらは、ユーザーが異なるサービスプロバイダー間でパスコードを安全にエクスポートおよびインポートできるように特別に設計されています。AppleやGoogleなどの大手ベンダーは、この標準に必要なAPIの実装を開始していますが、一般ユーザーにとってはまだ開発途上です。
現在、マルチプラットフォーム生活のための最も実用的な解決策は サードパーティのパスワードマネージャーの選択 NordPassやBitwardenのように、あらゆるOSでパスコードをサポートするこれらのサービスは、大手テクノロジー企業の「プラットフォームロックアウト」を効果的に打破しています。しかし、ユーザーの主な依存先は変化しました。AppleやGoogleに縛られるのではなく、民間のセキュリティベンダーに縛られるようになったのです。ロックアウトがなくなったわけではなく、単に名称が変わっただけです。少なくともCXPが登場し、これらの保管庫間の切り替えが連絡先リストの移動と同じくらい簡単になるまでは。
セットアップの体験はスムーズなものから悪夢のようなものまで様々です
経験は大きく異なる可能性があります
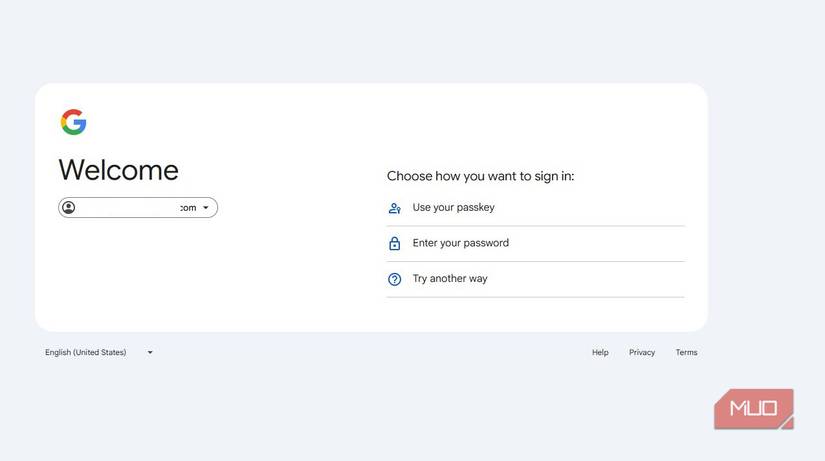
パスコードには、とても魅力的だと思うバージョンがあります。画面をチラッと見て、顔認証か指紋認証でログインする。このバージョンは確かに存在していて、だからこそ…という議論が出てくるのです。 パスワードは正式に廃止されたため、この手順を実行する必要があります。問題は、このシームレスなエクスペリエンスがどこにでもあるわけではないこと、そして最高のアプリと最悪のアプリの差がイライラさせられる可能性があることです。
例えばStripeを見てみましょう。そこでパスコードを設定するのは、まるで障害物競走をクリアするような感覚かもしれません。パスワードでログインし、何層ものセキュリティ設定をくまなく確認し、二要素認証を確認し、メールアドレスを認証して、やっと「作成」をクリックできるのです。生活をシンプルにするはずのサービスにしては、これはかなりのハードルです。一方、Targetはログイン画面でパスコードをきちんと表示しています。任天堂は、パスコードは技術的にはサポートしているものの、ほとんどの人が習慣で自動的に入力してしまうおなじみのパスワード入力欄の下にオプションを配置しています。



デバイスの紛失は、まったく新しい種類の緊急事態になります。
カスタマーサービスとの会話を楽しんでいただければ幸いです。
パスワードの場合、携帯電話を紛失すると非常にイライラしますが、対処可能です。別の場所でログインし、「パスワードを忘れた場合」をタップして、メールでリセットすれば、再びアクセスできます。シームレスではありませんが、慣れ親しんだ方法で、そして何よりも重要なのは、復元できることです。パスコードはこの状況を変え、セキュリティネットワークはより複雑になります。ちなみに、 Gmail アカウントを回復できることを確認するには、この簡単なセキュリティ チェックを実行してください。.
パスコードがデバイス固有で、単一のスマートフォンまたは物理的なセキュリティキーにリンクされている場合、バックアップがなければ、そのデバイスを紛失または破損すると、複数のアカウントが一度にロックされてしまう可能性があります。多くの人は、iCloudキーチェーンやGoogleパスワードマネージャーなどのクラウドサービスでパスコードを同期することで、この問題を回避しています。そのため、スマートフォンが故障しても、世界が終わるわけではありません。しかし、本当の問題は、クラウドアカウント全体にアクセスできなくなった場合です。そうなると、復旧ははるかに複雑になります。
公平を期すために言うと、ほとんどのサービスは依然としてメールやSMSによる復旧といった従来のエスケープルートを維持しています。Googleはオフライン復旧コードも提供しており、印刷するか書き留めて安全な場所に保管することを強く推奨しています。これには皮肉な点があります。ログインセキュリティの未来は、最も脆弱な状態では、引き出しにしまってある一枚の紙切れにかかっているのです。
最も強力なバックアップはデバイスの複製です。これは、別のデバイスに2つ目のパスコードを登録するか、 YubiKeyのような小さな独立したツール 常に物理的なバックアップを確保しておくためです。確かに効果はありますが、推奨されることはほとんどありません。ほとんどのサービスでは、パスコードを1つ追加するだけで成功を宣言し、残りはユーザーの自主的な作業に任せています。パスコードを1つ追加するだけでは概念実証に過ぎません。真のシステムとは、復旧計画です。現状では、ほとんどの人がその実証しか持っていません。
パスワードは依然としてどこでも必要なので、パスコードによってセキュリティがさらに強化されます。
仕事は増える、リスクは同じ、マーケティングは素晴らしい
パスキーのマーケティングでは見落とされがちな部分があります。ほとんどのサービスでは、パスキーはアドオンであり、完全に代替できるものではありません。Microsoftのような一部の早期導入企業は、ユーザーがパスワードを完全に削除できるようにしています。 パスワードなしのMicrosoftアカウントに切り替える セキュリティ設定からパスワードを削除し、生体認証またはセキュリティキーのみを利用するという方法です。ただし、GoogleやAmazonなどの主要サービスのほとんどは、依然としてバックアップとして従来のパスワードの保存を求めています。
これにより、厄介な中間地点が生まれます。パスキーはフィッシング攻撃の扉を閉ざすのに非常に効果的です。攻撃者があなたを騙して入力させる手段がないからです。しかし同時に、あなたのアカウントは依然として古い脆弱性に縛られています。企業のデータベースが侵害され、パスワードハッシュが漏洩した場合、今パスキーを使ってログインしているかどうかは関係ありません。あなたのパスワードは依然としてサーバー上にあり、問題が発生するのを待っているのです。
より多くの企業が Microsoft に倣い、パスワードを完全に削除するまで、私たちは移行段階から抜け出せないままです。
崇拝者だが納得していない
これらはパスコードが行き詰まりを意味するものではありません。この技術自体は意義深い進歩であり、フィッシング対策だけでも、セキュリティの世界における大きな変化を表しています。 マイクロソフトはそれを示しています 毎秒7000件以上のパスワードベースの攻撃をブロックします。導入も加速しています。 認証信号2025 年までに、パスキーは実際の大規模なデータセットにおける認証の課題の 62% を占め、約 57% のユーザーがすでにパスキーが何かを知っていました。
しかし、「紙面上では最高」と「誰でも使える」は別物です。パスコードがすべてのデバイス間でシームレスに移動し、パスワードの上に不自然に重なるのではなく、実際にパスワードの代わりになるようになるまでは、強力で固有のパスワードと2段階認証を維持するのが賢明なアプローチです。パスワードは死んだわけではありません。ただ、代わりのパスワードが読み込まれるのを待っているだけです。