自動入力機能は(オートフィル現代のコンピューターをとても簡単でシームレスに感じさせる小さな機能の一つは、ログインページにアクセスするとメールアドレスとパスワードが自動入力される機能です。また、オンラインで何かを購入する際には、財布を取り出すことなくクレジットカード情報を簡単に入力できます。これは迅速で便利、そして目に見えない機能です。ただし、あなたがそれを止めない限りは。

自動入力は時間と精神的な労力を節約しますが、ハッカー、悪意のある Web サイト、さらには機密データを漏洩させる方法を知っているボットにとっては金鉱になる可能性があります。 ブラウザ拡張機能はすでにパスワードを見ることができますしかし、自動入力を利用すれば、適切な条件下では誰でもそれを見ることができます。
クイックリンク
自動充填は絶対的な利便性の罠です。
早くて簡単、そして静かに危険

オートフィルは、繰り返し入力するフォームを楽にするために設計されています。名前、住所、電話番号、ログイン認証情報、そして場合によってはクレジットカード情報までも記憶してくれるので、使い慣れた入力欄に出会うたびに入力し直す必要がありません。ほとんどの人にとって、これはそれほど問題にはならないように思えます。Chrome、Edge、Firefox、Safariなどのブラウザは、これらのデータを暗号化し、システムパスワードまたは任意のマスターパスワードで保護しているからです。
しかし、問題はその意図ではなく、自動入力が動作する環境にあります。ウェブサイトにアクセスした際に、ブラウザがどの入力フィールドが正当なもので、どのフィールドが悪意のある人物によって挿入されたものかを確実に判断する方法はありません。自動入力は、セキュリティコンテキストではなく、フィールド名と構造に基づいて動作します。つまり、疑わしいサイトがページの背後に見えないフィールドやスクリプトを隠している場合、ブラウザが意図せずそれらを入力してしまい、共有するつもりのないデータを公開してしまう可能性があります。
つまり、オートフィル機能はほとんどの場合、騙されているかどうかを判断できるほど賢くありません。そして、サイバー犯罪者は間違いなく、この状況を悪用する方法を見つけ出しています。
目に見えないフィールド、明らかな結果
悪質なウェブサイトが書き込む以上の利益を得る方法
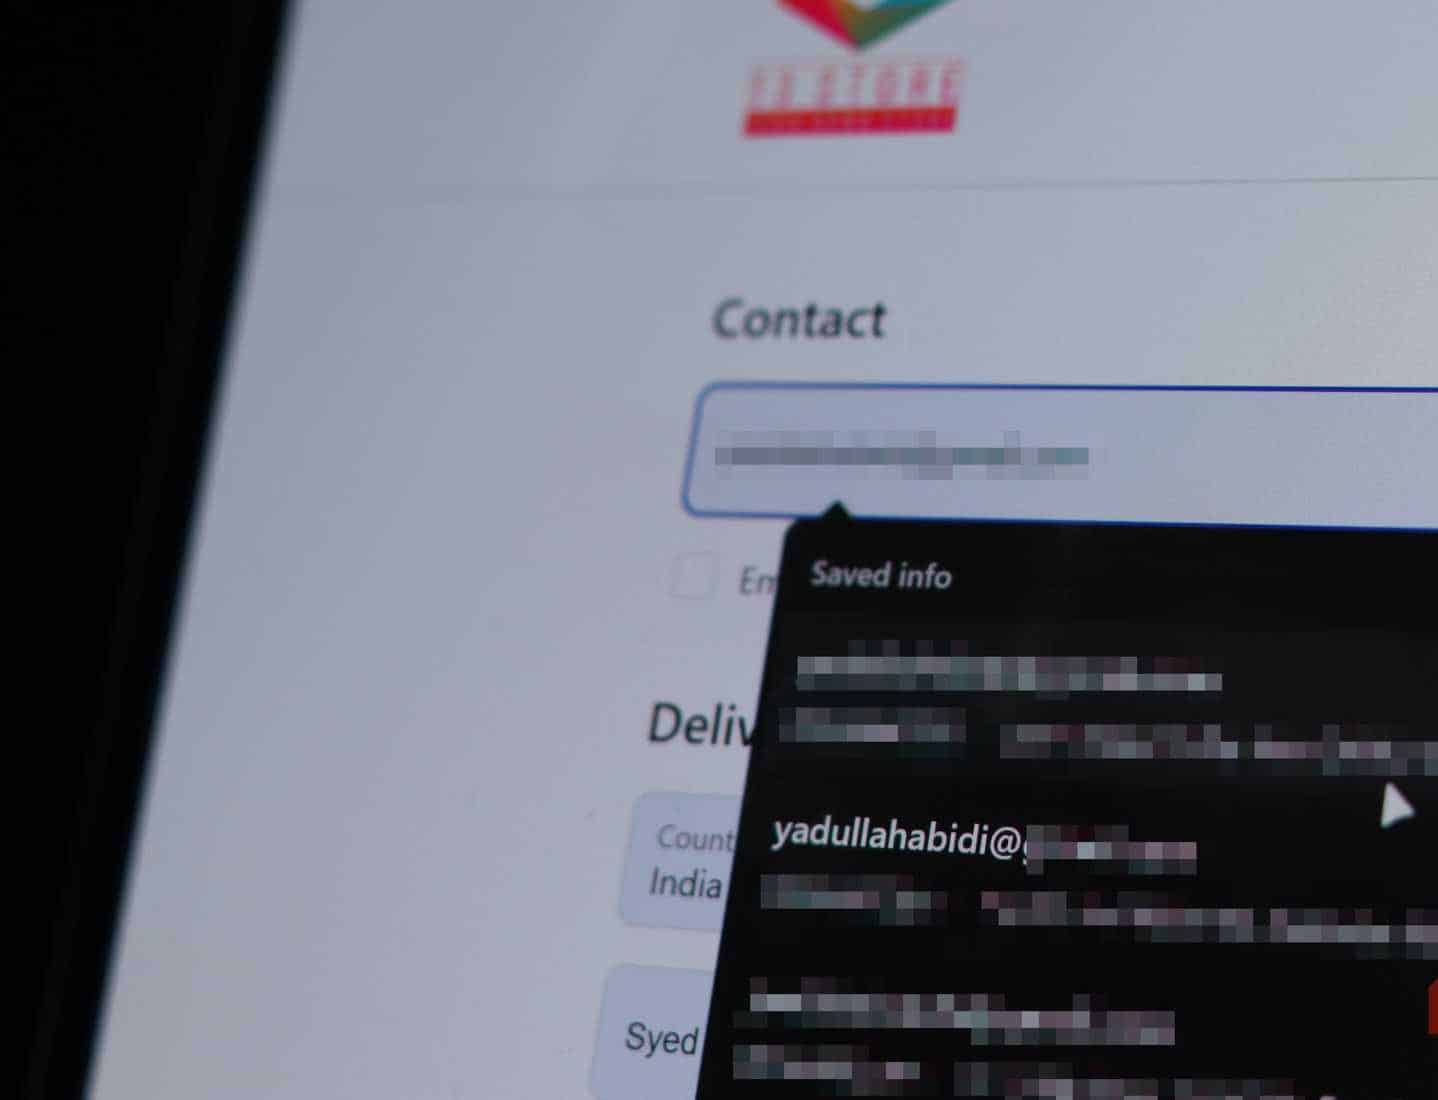
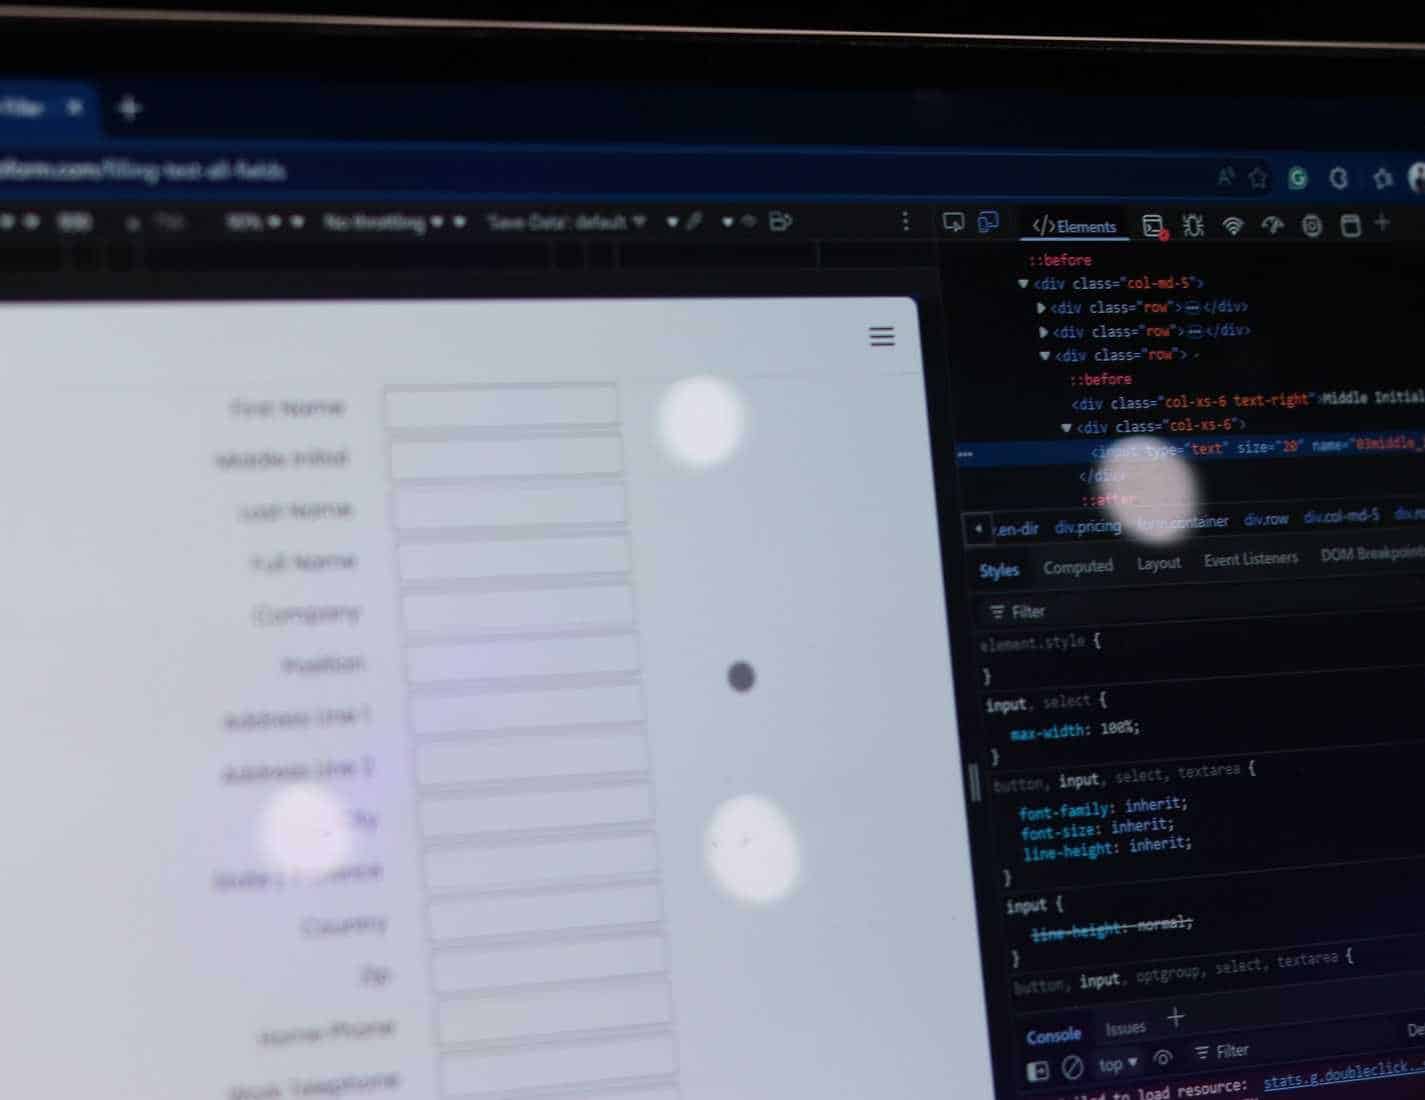
最も一般的なオートフィル攻撃は、単純な手法、つまり非表示の入力フィールドを利用しています。悪意のあるウェブページには、CSSで隠したり画面外に配置したりすることで、ユーザーからは見えないログインボックスが含まれていることがあります。オートフィル機能が作動すると、表示されているメールアドレスやユーザー名のフィールドだけでなく、これらの非表示のフィールドにも入力されてしまいます。
これらのフィールドが住所、電話番号、保存されているクレジットカード情報などの機密データに対応する場合、これらのデータは攻撃者に気づかれずに送信される可能性があります。一方、警告やポップアップが表示される可能性は低く、すべてはバックグラウンドで、通常は1秒以内に実行されます。
さらに事態を悪化させるのは、ブラウザによってオートフィルの処理方法が異なることです。フィールドをクリックするとすべて自動的に入力されるブラウザもあれば、明示的な確認が必要なブラウザもあります。より安全なブラウザであっても、JavaScriptによってブラウザがフィールドを正当なものと誤認すれば、不正操作される可能性があります。これはオートフィルの仕組みに内在するセキュリティ上の欠陥であり、必ずしも修正可能なプログラミング上のバグではありません。



パスワード マネージャーも悪用される可能性があります。
ブラウザ拡張機能は完全ではありません。
サードパーティのパスワードマネージャーはブラウザベースの自動入力の弱点を修正するはずだったが、これが理由の1つである。 ブラウザ内蔵のパスワードマネージャーを使わない方が良い理由これはある程度役立ちます。Bitwarden、1Password、Dashlaneといった大手パスワードマネージャーは、より厳格な自動入力ポリシーを採用しています。これらのツールは、既知のURLのみを入力し、ユーザーによる手動確認を必要とし、データをエンドツーエンドで暗号化します。しかし、これらのツールでさえフィッシング攻撃の標的になる可能性があります。
本物のログインページを巧妙に模倣した偽のログインページは、パスワードマネージャーを騙して認証情報を自動入力させてしまう可能性があります。しかし、入力された情報は一度送信されると消えてしまいます。最も脆弱なのは、常にユーザーによる確認です。間違ったドメインを信頼したり、間違ったボタンをクリックしたりすると、自動入力は意図したとおりに機能しますが、そのサイトは別のものになります。
これにブラウザ拡張機能やクロスサイト スクリプトの増加が加わると、オートフィルは便利な機能というより、適切なエクスプロイト チェーンを待つリスクとして見られるようになってきています。
暗号化では誤ったクリックから保護することはできません。
安全な保管は安全な配送を意味するものではありません。
ブラウザはデータを安全に保存します。通常はコンピュータのパスワードまたは同期パスワードによって保護されています。これはある程度は真実ですが、自動入力データが暗号化されているからといって、完全にアクセスできないわけではありません。
例えばChromeでは、誰かがあなたのユーザーアカウントにアクセスしたり、別のデバイスであなたのプロフィールを同期したりすると、追加の権限を必要とせずに、すべての自動入力データと保存されたパスワードを閲覧できます。WindowsとmacOSのシステムはこの種のアクセスを阻止するために最善を尽くしますが、マルウェアはルールを守りません。システムが侵害されると、暗号化された自動入力データは比較的簡単に抽出、復号され、リモートサーバーに送信されてしまいます。
一般的に、自動入力のセキュリティは、デバイス全体のセキュリティレベルによってのみ強化されます。コンピューターをロック解除したまま放置したり、公共のWi-Fiに接続したまま放置したり、職場でブラウザにログインしたまま放置したりする人が多いことを考えると、これはあまり安心できるセキュリティ対策とは言えません。
自動入力を無効にして制御を取り戻す
実際に必要のないものをオフにします。
自動入力を無効にするのは、特に複数のオンラインアカウントを管理している場合、最初は不便に感じるかもしれません。しかし、幸いなことに、突然停止する必要はありません。支払い情報や住所など、特定のカテゴリの自動入力を無効にしながらも、信頼できるパスワードマネージャーで管理されているログイン認証情報を使用することは可能です。ブラウザでは通常、どのフィールドを記憶し、いつ入力するかを細かく制御できます。
パスワードマネージャーをご利用の場合は、自動入力ではなく、手動で入力するためのショートカットを使用することをお勧めします。あるいは、あらかじめ用意されたメモファイルやパスワードマネージャーから基本情報をコピー&ペーストすることもできます。
オートフィルは、いつ起こるかわからない侵害ではなく、悪用されるのを待つ侵害です。この技術自体は悪質ではありません。単にウェブ側の善意を前提としたシステムの中で機能しているだけです。しかし、現代のインターネットでは、そのような前提は滅多に報われません。