フィッシングは、個人情報窃盗犯や詐欺師が情報を盗むために使用する手法です。彼らはソーシャルエンジニアリングや詐欺を使ってこれを行います。その目的は、ユーザーを騙して機密情報や個人情報を漏らさせ、それを個人情報窃盗などの詐欺目的に使用することです。
こうした詐欺師は、インターネットの仮想世界や現代の銀行であなたになりすましたり、あなたに代わったりするために十分な情報を持っている必要があります。この情報は、氏名、社会保障番号、自宅住所などの基本的な情報になります。また、銀行口座番号、オンラインバンキングのログイン情報、母親の名前、さらにはオンラインバンキングや PayPal アカウントの秘密の質問と答えまで、詳細な情報が含まれる場合もあります。

クイックリンク
フィッシングのさまざまな種類
フィッシングにはさまざまな種類があり、さまざまなグループをターゲットにしています。最も一般的なタイプは、誰かがあなたに利益をもたらす何かを行うためにあなたの情報が必要であると主張する単純な電子メールです。これらの要求には、銀行口座への送金、懲役を回避するための罰金の支払い、税金や財務に関する文書の要求など、攻撃者が要求しているものを送信するよう促す可能性のあるあらゆるものが含まれます。一般的な攻撃に加えて、より標的を絞ったタイプのフィッシング攻撃をいくつか紹介します。
フィッシング攻撃
フィッシング攻撃 これは標的を絞ったフィッシングの一種です。スピアフィッシング攻撃では、攻撃者は何かを送信する前に、ユーザーに関するいくつかの情報を入手します。彼らはあなたのソーシャル メディアでの存在感を監視し、最近の購入について何か投稿していないか確認します。また、あなたが買い物をしたオンライン小売サイト、オンラインで購入した製品、さらには出会い系サイトに関する言及も監視します。
Best Buy で最新の iWatch を購入したとツイートすると、彼らは罠にかける餌を用意します。そして、彼らはすでにあなたのソーシャル メディアでの存在感を監視しているので、まずあなたの名前や住んでいる都市など、あなたについて少しは知っています。
その後、彼らはあなたに関する知識を利用して、Best Buy からのメールを装ったメールを作成します。このメールには、最近の購入に関するクレジットカードに問題があると記載されており、カード情報を確認するためにオンライン フォームに記入する必要があると記載されている場合があります。あるいは、彼らはあなたの友人のふりをして、あなたの新しい iWatch にこのクールなアプリをインストールしたかどうかを知りたがるかもしれません。そうでない場合は、アプリを入手するために記入する簡単な登録フォームが用意されています。彼らは出会い系サイトの誰かを装い、閲覧数を増やすにはプロフィールを完成させる必要があると主張するかもしれません。
ここでの可能性は無限であり、今年初めに述べたように、恐喝も含まれる可能性があります。 ここで.
CEOホエール
フィッシングの主な目的は情報への不正アクセスを取得することであるため、攻撃者は企業の上級管理職をターゲットにして電子メール アカウントにアクセスします。これらのアカウントに完全にアクセスできると、従業員の情報にアクセスしたり、不正な送金を開始したり、会社のどの部門にも大混乱を引き起こしたりすることができます。この種の攻撃は、CEO がビジネス界の大きな「クジラ」に例えられることから、「ホエーリング」として知られています。
従業員が上司の要求を確認することはまれです。あなたは上司に「本当にこれが必要ですか?」と何回尋ねたことがありますでしょうか?彼から指導を受けるのはいつですか?通常、このようなことは起こらないため、攻撃者はこの信頼を悪用して機密情報にアクセスします。たとえば、営業担当副社長が営業チーム全体の人事ファイルをすべて要求したことに疑問を抱くことは珍しくありません。
W2 フォーム詐欺
W2 フィッシングは、より特殊なタイプのフィッシング攻撃であり、攻撃者は幹部の電子メール アカウントを使用するか、幹部になりすまして、従業員の W2 フォームまたは請負業者の W9 フォームを取得します。納税シーズンは、ほとんどの企業の給与部門がこの種の要求を受けることに慣れているため、この種の攻撃にとって最悪の時期です。
これらのリクエストは会社の幹部から来る必要はありません。これらのメールは、IRS、人気の税務ソフトウェアの製造元、あるいは公認会計士事務所から送信されたように偽装される可能性があります。最も効果的なものは、社内の上級幹部から発信されたように聞こえるが、IRS から発信されたように聞こえるものは、精査を回避するのに十分な恐怖感を生み出す可能性がある。



ランサムウェアフィッシング攻撃
2016年には、 フィッシングメールの90% 私は何らかの形で ランサムウェア。フィッシングの目的は情報にアクセスすることですが、攻撃者はこれらの攻撃からの収益を増やすためにランサムウェア パッケージを含めるようになりました。実際、一部のレポートによると、ランサムウェアはシステムの特定のセキュリティ脆弱性を悪用し、ほとんどのフィッシング攻撃の主な標的となっているようです。
ここで本当に不吉なのは、フィッシングの被害に遭うほど世間知らずな人は、ファイルや写真がロックされたときに身代金を支払う可能性が高いと攻撃者が考えていることです。残念ながら、この記事の最後に記載されている統計は、この考えを裏付けるものであり、セキュリティ意識の重要性と、こうした種類の攻撃からデータを保護するために必要な予防措置を講じる必要性を強調しています。
ビッシング
VoIP(Voice over Internet Protocol)技術の人気が高まるにつれ、フィッシング詐欺師の中には、人々に直接電話をかけて情報を聞き出そうとする者もいる。 VoIP サーバーは、銀行から政府機関まで、フィッシング詐欺師がなりすましたいあらゆる組織を模倣するように設定できます。ここでの可能性は無限です。
サーバーが提供する発信者 ID 情報を変更したり、サーバーの発信元の市外局番を指定したりする機能により、詐欺師が電話で他人になりすますことが容易になります。最近はアウトソーシングが増加しているため、詐欺師がこの種の詐欺を成功させるには、アラビア語を母国語とする必要すらありません。
SMS詐欺(スミッシング)
2010 年のレポートによると、テキスト メッセージの 90% は受信後 99 分以内に読まれ、テキスト メッセージの既読率は XNUMX% です。 レポートリンク。したがって、SMS が詐欺師が被害者を狙うもう一つの手段となっているのも不思議ではありません。
他のフィッシング キャンペーンと同様に、詐欺師は「不審なアクティビティのため、クレジットカード/デビット カードが無効になりました」などの主張を含む大量のテキスト メッセージを数百、数千の電話番号に送信します。詳細を確認するには、フリーダイヤルにお電話ください。」または、「あなたは 1,000 ドルのショッピング賞品を獲得する権利を獲得しました。」賞品を受け取るには、このウェブサイトの最初の 100 人の訪問者の中に入る必要があります。」これらの方法は、迅速な対応を得て、被害者に関するできるだけ多くの情報を収集することを目的としています。
最も一般的なフィッシング攻撃の手法は何ですか?
最も一般的なフィッシング手法は電子メールを介して実行され、電子メールは PayPal、大手銀行、さらには FBI、CIA、国土安全保障省などの公式ソースから送信されたように偽装されます。これらのメッセージには、なりすましの対象となる組織の公式ロゴがすべて含まれていますが、詐欺メッセージであることを示す重要な指標が 2 つあります。
- これらのメッセージは緊急であり、資産の差し押さえ、アカウントのロックアウト、さらには逮捕などの悪いことが起きないように、すぐに行動を起こす必要があります。
- これらのメッセージには、記入用の添付ファイル、または個人情報を入力するフィールドがある Web サイトへのリンクが含まれています。
覚えておいてください、フィッシング攻撃における攻撃者の目的は、あなたが誰にも提供しない個人情報を収集することです。これを達成するために、攻撃者は、あなたが公式の組織とやり取りしており、この情報を収集する正当な理由があると信じ込ませようとします。したがって、個人情報を要求する電子メールを扱うときは常に注意してください。
フィッシングの例:
- PayPal から、アカウントで不審なアクティビティが検出されたことを通知するメールが届く場合があります。予防措置として、あなたがアカウントの所有者であることを証明する十分な情報を提供するまで、あなたのアカウントは停止されています。これは、添付のフォームに記入して「送信」ボタンをクリックするか、「お母様の旧姓は何ですか?」などの一連の質問に対する回答をメールに返信することで行われます。 「個人口座にはどの銀行をご利用ですか?」さらに、「あなたの現在の銀行口座の口座番号は何ですか?」
- Wells Fargo はお客様のクレジットカードで不審なアクティビティを検出し、お客様のアカウントを停止する場合があります。アカウントの停止を解除するには、添付の文書に記入し、文書内のリンクを使用してメールで送信する必要があります。
- FBI は、あなたのコンピュータの IP アドレスまで違法行為を追跡できると主張する可能性があります。添付のフォームに記入せず、保釈金(通常は 1 ビットコイン)を支払わない場合は、地元の法執行機関に逮捕状が発行され、あなたを逮捕して裁判の日まで拘留することになります。
- 以前にチケットを購入していないのに、宝くじに当選したという通知を受け取る場合があります。
詐欺ウェブサイトは、知らないうちにユーザーに通常は提供しないような情報を提供させる効果的な手段でもあります。これらは、人気のある企業やよく知られている企業とまったく同じように見えるように設計された偽のログイン ページである可能性があります。 シマンテックによると人気のクラウド ストレージ サービスである Dropbox のユーザーには、同じクラウド ストレージ サービスによってホストされている偽のログイン ページが表示されました。
このトリックの非常に洗練されたバージョンは、ユーザーのログイン資格情報を取得するために使用され、偽のログイン ページはそれをプレーン テキストで記録し、攻撃者が後で使用するために使用されます。ユーザーのブラウザは、提供された資格情報を使用して、サイトの実際のログイン ページにリダイレクトされます。全体的な影響としては、情報が盗まれたことを示す兆候がまったくなく、ユーザーがログインしている状態になります。
攻撃者はその後、都合の良いときにユーザーのアカウントにログインして、それを制御できるようになります。また、同じ資格情報を他のオンライン サービスに対してテストして、問題のユーザーが Gmail や Yahoo! などの他の場所で同じユーザー名とパスワードの組み合わせを使用しているかどうかを確認することもできます。あるいは、eBay やすべての主要なオンライン バンキング サイト。
フィッシングの手段はインターネットだけではありません。スマートフォンの普及に伴い、携帯電話番号へのSMSメッセージや電話による情報要求も増加しています。攻撃者は発信者番号を変更して偽の情報を表示したり、潜在的な被害者の市外局番付きの VoIP 電話番号を使用したりする可能性があります。
その後、銀行、クレジットカード処理業者、さらには地元の法執行機関を装うことができます。彼らは人々を騙す仕事をしているので、効果がある限り、どんな主張も誇張しすぎることはありません。
オンライン詐欺の被害者にならない方法
まず、慌てないでください。あなたを騙そうとするメール、電話、ウェブサイトが何であれ、それは見た目ほど悪くないことを覚えておいてください。もしそうなら、インターネットを閲覧中に、電話、電子メール、ポップアップ広告で事前に録音されたメッセージによる通知を受け取ることはなかったはずです。
ウェルズ・ファーゴのような銀行があなたの口座で不審な活動を検出した場合、その銀行の通常の方針では、不審な取引を拒否し、詐欺対策チームに電話で連絡して、それが正当な購入であるかどうかを確認します。
PayPal では、問題が発生するとアカウントを凍結することがありますが、記入して返送するための添付ファイルが送信されることはありません。また、パスワードを忘れた場合の秘密の質問を除いて、母親の旧姓などの詳細を尋ねられることもありません。
FBI は違法ウェブサイトを閉鎖し、そのホームページを独自の警告ページに置き換えることで有名です。ただし、これらのサイトを訪問することは違法行為ではないため、ウェブサイトを訪問したことで罰金を科されることはありません。
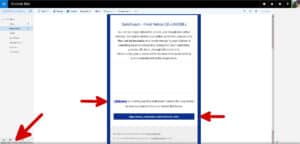
メールにリンクが含まれている場合、そのリンクはホームページまたはログイン ページへのリンクになります。リンクを確認するには、リンクの上にマウスを移動しますが、クリックしないでください。リンクの上にマウスを置くと、ウィンドウの下部に小さなポップアップ ボックスが表示され、そのリンクの宛先が表示されます。
メール本文に青い文字で下線が引かれた PayPal が表示されているからといって、開く Web サイトが PayPal であるとは限りません。詐欺サイトかもしれません。
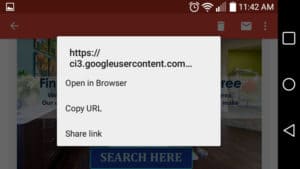
モバイル デバイスでは、メールを読んでいるときに、メール内のリンクをタップして長押しすると、リンク先が表示されます。次に、URL をコピーするか、デバイスのデフォルトのブラウザで開くか、選択を解除するかを選択できます。
次のようなサイトで URL が隠されることがあります。 bit.ly。これらのサイトの目的は、投稿の文字数が限られているツイートやマイクロブログの投稿に合わせて URL を短縮することです。電子メールで配信される正当な通信の宛先 URL を隠す理由はありません。
詐欺的な Web サイトの場合、確認すべき最も重要な点は、実際のサイト アドレス、セキュリティ証明書の存在、およびそのような証明書の有効性です。
- メールに添付ファイルがある場合は、それを削除して他の作業に移ります。 銀行、PayPal、FBI は、いかなる公式文書にも添付ファイルを含めるべきではないことをよく知っています。メールを開いたり、返信したり、メール内のリンクをクリックしたりしないでください。これは詐欺なので、安全に削除できます。このルールの唯一の例外は次のとおりです。 デジタル署名添付ファイルとして表示されることもあります。それ以外の場合、添付ファイルは最も危険なものとして扱う必要があります。
- 電子メール ヘッダーは、電子メールの送信元、送信先、返信に使用するアドレスの記録です。 頭の中にはたくさんの情報が保存されていますが、潜在的な不正行為を識別するには、この 3 つの情報が重要です。メールが PayPal や Bank of America から送信されたように見せるのは非常に簡単ですが、送信元の実際のメール アドレスを隠すのは困難です。 Hotmail では、電子メールが Microsoft によってスパムとしてマークされると、電子メールを開いたときに送信者の完全な電子メール アドレスが電子メールの上部に自動的に表示されます。メールがスパムとしてマークされていない場合は、メールを開いて送信者の名前の上にマウスを置くと、メールアドレスを確認できます。
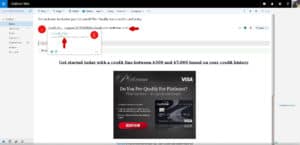
- 電子メール内のリンクにも同じことが当てはまります。 リンクの上にマウスを置いてクリックしない場合は、ブラウザ ウィンドウの下部にリンクの宛先 URL を示す小さな線が表示されます。この URL に、電子メールの送信元である会社の名前が含まれていない場合は、クリックしないでください。このメールを閉じて、Web ブラウザを開き、会社の Web アドレスを自分で入力してください。
- 国外の誰かからお金が送られてくるという主張は、ほぼ 100% 詐欺であることが保証されています。 お金の受取人を見つけるために古いファイルを検索しても、誰も報酬を受け取りません。いかなる銀行家や政府関係者も、オンラインで無作為の人物に電話をかけ、取引を行って自国から資金を持ち出そうとはしないでしょう。これまであなたが取引した銀行は、あなたの名前で口座を保有し、あなたが受け取るのを待っていることはありません。
- あなたのコンピュータにウイルスが見つかったと主張する Web サイト。 コンピュータをスキャンしてウイルスを検出する機能を備えた Web サイトはありません。コンピュータ ウイルスは、Web ページが処理できる範囲よりもはるかに多くのコンピュータ アクセスを必要とする悪意のある小さなものです。本物のウイルス対策プログラムは、ハード ドライブ上のファイルをスキャンして感染の兆候を探すだけでなく、実行中のプログラム、アクティブなサービス、非表示のユーティリティ、およびエラーが存在すると疑われるその他の領域も調べます。これらすべての領域を調べるには、時間と処理能力などのリソースが必要です。これはウェブサイトからは実行できないものです。
- FBI からのポップアップにより、違法なオンライン活動に対して罰金が科せられます。 FBI はオンライン犯罪者を捕まえるためにポップアップを使用しません。違法な商品を取引したり、海賊行為を行ったりするサイトは閉鎖されるだろうが、こうしたサイトを訪問した人に罰金を科すことはできない。犯罪容疑者に対して罰金を科す権限を持つのは裁判官だけです。 FBI は証拠を集め、事件を立証し、容疑者に対する逮捕状を請求し、裁判官が逮捕状に署名すると実際に逮捕を行うことができます。彼らには誰かに罰金を科す権限はない。
- 定期的にアクセスするサイトでログインを求めるポップアップが表示されるものの、緑色のロックが表示されない場合は、非常に疑わしいです。 正規の企業にログインすると、サイトの URL と一致するセキュリティ証明書が発行されます。これは、前述の緑色のロック アイコンがブラウザに表示されることで確認できます。これらのページの場合、ページを閉じて新しいタブを開き、実際の URL を自分で入力するのが最善策です。または、お気に入りまたはブックマークのリストを確認して、そこに保存したリンクをクリックすることもできます。
- 偽のサブドメイン。 これは、詐欺師がなりすましたい企業や代理店のホームページと全く同じ外観の Web サイトを作成する巧妙な手口です。残念ながら、このエンティティの URL はすでに使用されています。たとえば、ドメイン名 paypal.com は PayPal がすでにそのドメインを予約しているため、現在登録できません。しかし、詐欺師が iamascammer.com を個人ドメインとして登録していると仮定しましょう。その後、paypal.iamascammer.com サブドメインの登録を試みることができます。次に、そのサブドメイン用に、PayPal ページとまったく同じように見えるが、ちょっとした工夫を加えた Web ページを作成します。ユーザーがログイン情報を入力するたびに、確認を求めるページが表示されます。
詐欺メールを報告する方法
ほとんどの人はフィッシングメールを受信するとすぐに削除しますが、これは良いことです。しかし、これらのメッセージの 1 つがスパム フィルターをすり抜け、特に効果的または危険であると思われる場合、またはフィッシングにうんざりしていて、フィッシングを阻止するためにより積極的な役割を果たしたい場合は、詐欺メールを適切な当局に報告することができます。
米国では、フィッシングを報告する場所がいくつかあります。メールを転送先:
- 連邦取引委員会 FTCについて [メール保護]
- フィッシング対策ワーキンググループ [メール保護]
- 米国コンピュータ緊急対応チームUS-CERT [メール保護]
- なりすましの対象となる組織。銀行か他の企業かは関係ありません。
連邦取引委員会は、送信者と受信者の両方の表示名と電子メール アドレス、日付、件名を含む完全な電子メール ヘッダーを含めることが役立つと指摘しています。一部の電子メール プログラムでは、この情報の一部がデフォルトで非表示になっているため、この情報を表示する方法を調べる必要がある場合があります。報告の際には、元のメッセージのスクリーンショットを添付することをお勧めします。
英国在住者はフィッシング詐欺を報告できる。 アクション詐欺ウェブサイト。ユーザーは、フィッシングの試みやなりすましの相手に関するいくつかの質問に答えるだけで、メッセージを転送するための適切なメール アドレスを取得できます。
詐欺被害後の修復
フィッシング詐欺の被害に遭った場合は、被害を最小限に抑えるためにいくつかの対策を講じる必要があります。それをケースとして扱い始めます。 個人情報の盗難なぜなら、早く行動しなければ、そうなる可能性があるからです。
フィッシング攻撃にランサムウェア パッケージが含まれている場合は、直ちにコンピューターをシャットダウンしてください。ランサムウェアに感染した可能性があると思われる場合は、専門家に助けを求めてください。コンピューターが仕事に関連している場合は、直ちに IT チームに通知してください。これについては躊躇しないでください。この種の感染は、企業のサーバーやネットワーク データ ストアに急速に広がり、大きな混乱を引き起こす可能性があります。
PC の場合でも、サポートが必要になります。会社の IT チームに支援が必要かどうか問い合わせてください。おそらくできないでしょうが、とにかく聞いてみてください。彼らが助けることができない場合は、地元のフリーランサーや請負業者など、あなたの地域で助けることができる人を知っているかもしれません。ここでの目標は、重要なデータを回復したり、まだロックされていないものを保護したりできる人から支援を得ることです。
2 番目のアクションも同様に高速である必要があります。別のコンピュータを使用してインターネットに接続し、パスワードの変更を開始する必要があります。まずはオンラインバンキングから始めて、お金に関係するすべてのサイトを閲覧してください。資金が安全になったら、メール アカウント、ファイル ストレージ サービス、ソーシャル メディア アカウント、およびログインが必要なその他のサイトにアクセスします。ログインが必要なサイトをすべて思い出せない場合は、資格のある技術者がチェックするまで、コンピューターの電源を入れて確認しないでください。
また、個人情報盗難の潜在的な被害者として、主要な信用機関に連絡して、クレジット アカウントに詐欺警告を設定する必要があります。これにより、個人情報窃盗犯があなたの個人情報を利用することを防ぐことはできませんが、個人情報窃盗が起こった後に信用の損害を修復しやすくなります。また、今後数年間は自分の信用を注意深く監視し始める必要があります。個人情報の盗難状況に迅速に対応すればするほど、事態が悪化した際に自分の個人情報を再び管理しやすくなります。
デビットカードまたはクレジットカードの情報を提供した場合は、銀行に連絡してカードの盗難を報告してください。また、カードに関連付けられたアカウントを注意深く監視する必要があります。同じ口座番号が攻撃者に渡された場合は、銀行にその口座を閉鎖して新しい口座を開設するよう依頼し、その過程で資金を新しい口座に移してください。疑わしい購入や不正な購入がないか、アカウントの明細を注意深く監視してください。
PayPal または eBay のログインが侵害された場合は、アカウントにログインしてみてください。可能であれば、パスワードとすべてのセキュリティの質問を変更してください。 2 要素認証を許可しているアカウントには必ず 2 要素認証を設定することを強くお勧めします。これにより、たとえログイン資格情報を入手したとしても、攻撃者がアカウントを侵害するリスクを軽減できます。
アカウントにログインできなくなった場合は、会社に連絡してアカウントのハッキングを報告する必要があります。 すぐに。これに対処するまでの時間が長ければ長いほど、アカウントに与える損害が大きくなる可能性があります。
統計学
フィッシングやオンライン詐欺の問題は非常に深刻になっており、現在多くの企業がこの種の攻撃に関するデータの収集と事実の報告に取り組んでいます。によると 最近のレポートフィッシングメールの約 30% が開封されます。これは、ある企業のデータのサンプルに基づいた控えめな見積もりです。この数字は 50% に達する可能性があると主張するグループもありますが、その主張を裏付ける正確な数字はありません。で 別の報告2016 年に送信されるフィッシング メールが大幅に増加しました。
JPモルガン・チェース銀行が実施した 2015年にテスト済み 従業員のうち何人がフィッシング詐欺の被害に遭うかを知るためです。なんと従業員の20%が詐欺メールを開封しました。これは素晴らしい成功率です。これは、XNUMX 通の電子メールを作成し、包括的な電子メール プログラムを通じて数十万の電子メール アドレスのリストに送信することを正当化するのに十分すぎるほどです。
私は決意した フィッシング対策ワーキンググループ 123,555年初頭のフィッシングサイト数は2016件。2016年第XNUMX四半期には、 言及された 同団体によると、顧客は95,555件のフィッシングメールキャンペーンを受信したという。このレポートでは、金融サービス分野の企業がこれらのキャンペーンの19.6%で優先的にターゲットにされていることも判明しました。
JPモルガンのような大手銀行が、こうしたキャンペーンの被害に遭う可能性が約4,000件あることは、計算さえすればすぐにわかる。これは、たった 4,000 つの銀行で XNUMX 件近くのフィッシング キャンペーンが成功している可能性があることを意味します。
概要
電子メールに関する基本的なルールは、すべての電子メールを慎重に扱うことです。銀行が本当に口座を閉鎖する必要がある場合は、銀行から電話がかかってきます。 PayPal は、アカウントのアクティビティに問題がある場合、その旨を通知しますが、すでに持っている情報以上の情報を要求しません。また、添付ファイルに記入して送信するようアカウントの詳細を確認するように求められることは絶対にありません。
ほとんどの組織では、電子メールで添付ファイルを送信することを禁止する厳格なポリシーがあります。また、物理的な組織から送信されるすべての電子メールは、あなた宛てに送られ、あなたの名前またはアカウントのユーザー名が含まれ、Web 上のその組織の物理的な存在の一部である返信先アドレスが含まれます。
ウェブサイトに関しては、新しいブラウザウィンドウやタブに表示されるものには注意してください。特に、頭にパイを乗せたウサギの写真が掲載されているサイトを閲覧している場合はそうです。
誰でも、他の Web サイトとまったく同じ外観の Web サイトを設定できます。 URL が主張するとおりのものであることを示す証明書の発行も取得できます。しかし、サイトが https://www.barikofamerica.com/ であれば、そのホームページと全く同じように見えても、実際には Bank of America と提携していないことは間違いありません。
執筆時点では、https://www.barikofamerica.com/ は実際の Web サイトではないことに注意してください。ここでは、タイプミスを利用して潜在的なフィッシング サイトを隠す方法の 1 つとして使用されています。
この記事を書いている間に、ニューヨークの国家安全保障局のロバート・プライドモア氏からメールを受け取りました。送金者は、連邦政府によってナイジェリアに派遣され、私のお金が送金されていないことを示す赤い×印の付いたファイルを受け取ったと主張しています。
送信者のメールアドレスは「[メール保護]メールに記載されていた実際の郵送先住所はニューヨーク州オークランドガーデンズのチェース銀行の住所であり、電話番号の市外局番はカリフォルニア州サンフェルナンドバレーのものでした。最後に、このNSA職員と思われる人物は、私が直接連絡を取るためのGmailアドレスを教えてくれました。彼は偽の「mailto:」リンクを使って電子メールアドレスを隠そうともしなかった。
残念ながら、これはフィッシング キャンペーンが成功するために必要な最小限の複雑さのレベルです。私はプライドモア氏に電話することは決してありませんが、多くの人がそうして、それぞれ数百ドル、場合によっては数千ドルを失ったり、個人情報を盗まれて、より攻撃的な人物に売られたりしています。
信じられないほど良すぎるもの、あるいはあまりにも疑わしいものを見たことがありますか?以下にコメントを残して、フィッシング攻撃の例を共有してください。