コンピューターは日常生活に欠かせないものとなっています。コンピュータ システムには、ほぼすべての重要な個人情報と、政府のアーカイブや銀行口座などの重要なインフラストラクチャ データが保存されています。これらの情報はすべて、特にサイバー犯罪者にとって貴重です。従来の物理的なアイテムの盗難は、データの盗難に進化しました。しかし、サイバー犯罪はどのようにして始まったのでしょうか?どのような歴史的脅威が今も存在していますか?確認する サイバーセキュリティの目標を設定して達成する方法.
クイックリンク
サイバー犯罪の初期の例
1970 年代、サイバー攻撃の最初の例は電話を介して実行されました。ここでの目標は国際電話をかけることでした。攻撃者は、リバース エンジニアリングを積極的に使用していました。つまり、これらの通話に使用されたトーンを再作成して、世界中のどこにでも無料で電話をかけることができました。
コンピュータ ワームは 1980 年代後半に出現しました。最初のワームは、開発者のロバート モリスにちなんで、モリス ワームと名付けられました。これらは悪意のある目的のために作成されたものではありません。代わりに、インターネットのサイズを測定するために開発されました。しかし、その使用によって生じた巨額の経済的損失は数百億ドルに達しました。モリスは図らずも最も有名なハッカーの一人になってしまった。
1989 年に、攻撃者は最初のランサムウェア攻撃を実行し、事態はさらに複雑になりました。これは保健分野に関するものでした。攻撃者はエイズ関連の情報を持っていると主張し、数十カ国に数万枚のフロッピーディスクを送った。ランサムウェアの被害者は、システムを復号化するためにパナマの私書箱に 189 ドルを送金するよう求められました。現在でも、ランサムウェアは依然として深刻な脅威です。確認する 偽のランサムウェアとは何ですか? 心配する必要がありますか?
サイバー犯罪は今日に至るまでどのように進化してきましたか?
1990 年代には、Web ブラウザと電子メール技術が普及しました。これらは、非常に短時間で多くの視聴者にリーチできるため、一般の人々だけでなくサイバー犯罪者にとっても優れたツールでした。サイバー犯罪者は、フロッピー ディスクを使用して開発したマルウェアを運ぶ代わりに、インターネットを使用できるようになりました。この期間、フィッシング攻撃や人々を欺こうとする試みが大幅に増加しました。本格的なセキュリティ対策や法律が欠如しているため、多くのサイバー犯罪者が違法に巨額の利益を上げています。
ソーシャル ネットワーキング サイトとより簡単なオンライン コミュニケーションが新世紀に歓迎され、オンライン サービスを介した個人情報の盗難が勢いを増しました。ソーシャル メディア サイトは、何百万ものユーザーの情報を含む単なるデータベースです。ハッカーがターゲットと被害者を特定し、適切な攻撃ベクトルを形成し始めるにつれて、サイバー攻撃は組織化されてきています。
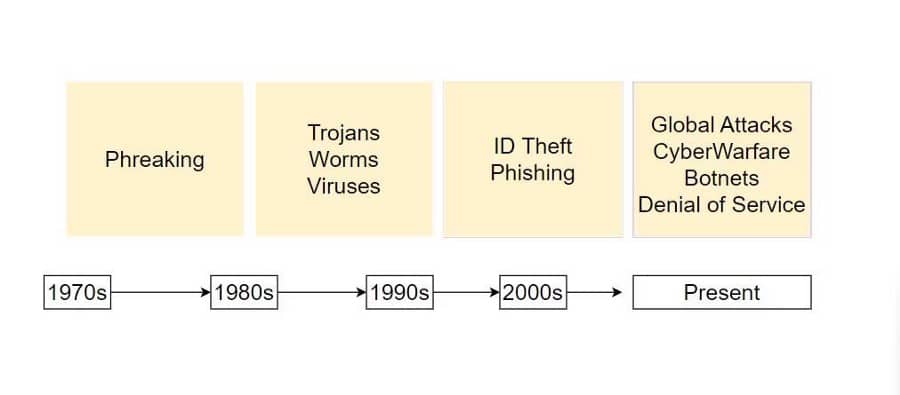
開発者やテクノロジー企業は、毎日何千もの新しいテクノロジー、アップデート、ソフトウェア、ハードウェア、アプリを発表しています。これは、サイバーセキュリティがより複雑になったことを意味します。この最良の例はボットネットです。これにより、マルウェアに対して脆弱な数千のデバイスを制御できます。分散型サービス拒否 (DDoS) 攻撃など、インターネットに接続された多数のデバイスが脆弱な Web サイトに対して仕掛ける攻撃を想像してみてください。
ワーム、トロイの木馬、フィッシング、ID 盗難、ランサムウェア、DDoS 攻撃: これらはすべて、依然としてデータ セキュリティに対する重大な脅威です。確認する 予算内でサイバーセキュリティを導入する費用対効果の高い方法.
IT アーキテクチャとモノのインターネットの関係
情報セキュリティとは、単にデータを不正アクセスから保護することを意味します。すべての企業は、データ、顧客、登録メンバーを保護する必要があります。大企業が情報セキュリティを強化するために専門家を雇うのはそのためです。



IT セキュリティ エンジニアの主な目標は、セキュリティ原則をさまざまなネットワークやシステムに適用することです。モノのインターネット (IoT) を使用すると、サイバー犯罪者はインターネットに接続されているすべてのものを攻撃することができます。サイバー攻撃に対して脆弱なのは、Web サイトやアプリだけではありません。ご家庭の冷蔵庫、オーブン、さらにはエアコンも保護する必要があります。これらのデバイスはそれぞれ独自の IP アドレスを持つことができるため、潜在的なセキュリティ脆弱性が存在する可能性もあります。
インターネット ネットワークに接続されていないデバイスは安全だと考えているなら、それは間違いです。 USB などの通信ツールを使用して、インターネットに接続されていないデバイスを直接攻撃する可能性があります。特に企業ネットワークでは、潜在的な IoT セキュリティの脆弱性を調査するために、専門的で資格のある IT 専門家が必要です。
セキュリティ チームは、機密性、完全性、可用性の原則を受け入れ、テスト結果が成功した後、これらの原則と要件をシステムに統合する必要があります。したがって、これは開発者、メーカー、IT エンジニアにとって非常に重要です。
開発者、メーカー、IT チームはそれぞれ独立しているように見えますが、実際には切り離せないシステムの一部です。情報保証は各トランザクションのシステムに従う必要があるため、テスト チーム、IT エンジニア、開発者の間の一貫性を確保するには、定期的な事前定義されたネットワークが必要です。事前に決めなければならないことがたくさんあります。 CIA の 3 つのアプローチ (機密性、完全性、使いやすさ) に沿って、これらの特定の要件を満たす製品を開発する必要があります。では、その重要性は何でしょうか?確認する サイバーセキュリティにおける CIA のトライアドとは何ですか?
CIA トライアドの重要性
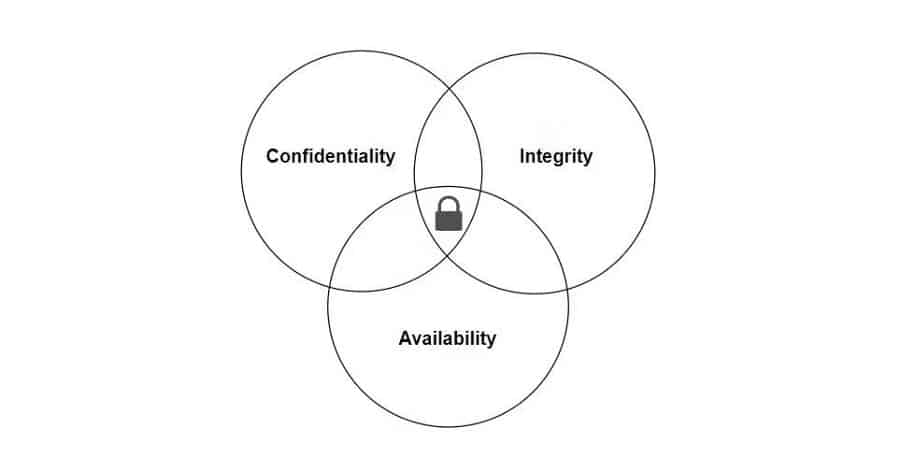
情報セキュリティの基礎となる基本原則の 1 つは、CIA の 3 つの原則です。それは憲法の定条と考えてよいでしょう。 IT プロフェッショナルは、CIA の 3 つの原則に基づいて考えます。
- 守秘義務: 情報は機密ですか?不正アクセス中にデータが使用可能になるのを防ぐには、さまざまな暗号化技術を使用する必要があります。
- ああ情報を正しく保管することは、機密性を維持することと同じくらい重要です。不正に変更されたデータに対しては対処が必要です。
- 可用性: もちろん、データへのアクセスを本当に必要とするすべての人がデータを利用できるようにする必要があります。ソフトウェアだけでなくハードウェア情報にもアクセスできることが重要です。
サイバー犯罪から身を守る
テクノロジーの発展の結果、今日のサイバー犯罪は加速度的に増加しています。サイバー犯罪者から身を守るためには、常に最新の情報を入手し、パスワードとデータの重要性を認識することが重要です。このトピックに関する専門知識がない場合は、専門家のサポートを受け、データ セキュリティに関して提供されている推奨事項を考慮してください。
あなたが使用するデバイスのほとんどには、あなたに関する重要な機密情報が含まれています。個人データが悪者の手に渡ることは望ましくありません。デバイスにそれらが備わっていない場合でも、物理的な損傷を引き起こす可能性があります。このため、サイバー犯罪がどのように発展し、その軌跡を辿るかを知ることが重要です。このようにして、自分自身を守るためにいくつかの措置を講じることができます。今すぐ閲覧できます サイバーセキュリティのキャリアを始めるのに最適なオンライン コース.