Windows 11 は以前のバージョンよりも進化しており、さまざまな高度な機能とより特徴的なデザインを提供していますが、すべての機能を楽しみ、その改良点を活用するには、アップグレードに入る前にいくつかの基本的な手順を確認する必要があります。
Windows 11 へのアップグレードをお考えですか?いくつかの要件により、希望するアップグレード パスを実行できない場合があります。お使いのデバイスが Windows 11 の厳格なテストに合格するかどうかを確認する方法について説明します。
最初に確認すべきことは、どのような内部コンポーネントが搭載されているかを確認することです。 AMD Ryzen 3000 シリーズまたは Intel 第 7 世代以前の CPU を使用していない場合、Windows 11 のクリーン インストールまたは Windows 10 アップグレード パスは機能しません。次に、コンピューターがセキュア ブートと TPM をサポートしていない場合、 Microsoft によると、アップグレードする機会が失われます。ただし、BIOS/UEFI 設定からセキュア ブートと TPM を有効にできるため、すべてが失われるわけではありません。確認する サポートされていないコンピューター上の仮想マシンに Windows 11 をインストールする方法.
クイックリンク
セキュアブートとTPMとは何ですか?
Trusted Module Platform (TPM) は、ハッキングやその他のデータ侵害からデータを保護するハードウェア レベルのセキュリティ ソリューションです。 TPM には、ハッカーがアクセスすることがほぼ不可能な方法で保存された固有の暗号化キーがあります。誰かがあなたのコンピュータにハッキングし、データが暗号化されても、データは安全に保たれます。
Microsoft の Windows 11 の推奨要件リストは TMP 2.0 です。ただし、最小要件である以前のバージョンの TPM 1.2 を使用してアップグレードすることはできます。
Microsoft では、TPM 2.0 に加えて、不正なオペレーティング システムの起動を防ぐ UEFI レベルのセキュリティ設定であるセキュア ブートをアクティブにすることも要求しています。セキュア ブートは効果的なゲートキーパーであり、システムの前で悪意のあるコードが実行されるのを防ぎます。その主な目的は、マルウェアから保護することです。 ルートキットとブートキット その他の悪意のあるコード。
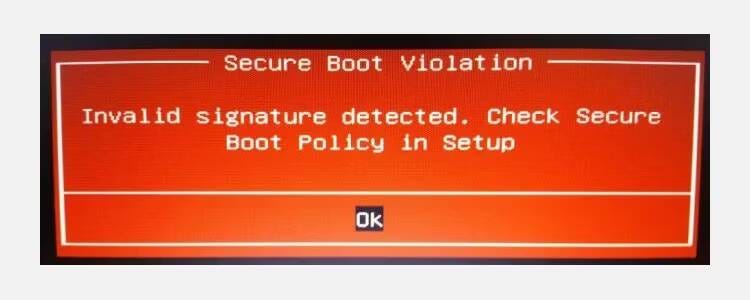
しかし、それにはいくつかの副作用もあります。たとえば、セキュア ブートにより、デュアル ブート機能を使用して Linux ディストリビューションを起動できなくなります。これにより、多くのユーザーが... セキュア ブートを無効にする.
これら 11 つの重要な機能に加えて、Windows 10 には特定の内部ハードウェア要件があり、Microsoft はこれを選択して数百万のユーザーの自動アップグレード パスをブロックしています。 AMD Ryzen 3000 シリーズ以降、または Intel 第 7 世代 CPU 以降で Windows 11 を使用している場合は、Windows XNUMX に直接アップグレードできます。
ただし、そうでない場合は、選択をする必要があります Windows 11のクリーンインストール または、Windows 11 の最小要件を超えています。Windows 11 のクリーン インストールはほとんどのデバイスで動作しますが、いくつかの注意点があります。特に、Microsoft は、「サポートされていない」デバイスに Windows 11 をインストールする場合は更新プログラムを提供しないため、インストールは自己責任で行うと繰り返し述べています。確認する コンピューターを Windows 11 にアップグレードできない場合はどうすればよいですか?
TPM とセキュアブートを有効にする方法
TPM とセキュア ブートの設定は、UEFI ウィンドウに表示されます。 Windows 11 にアップグレードする前に、UEFI 画面にアクセスして有効にする必要があります。どちらの設定も同様の領域でよく見られますが、変更を容易にするために手順を XNUMX つの部分に分けて説明します。
BIOS/UEFI画面へのアクセス方法
BIOS/UEFI 画面に入るには 10 つの方法があります。ブート中にキーボードのキーを押すという、実証済みの古い方法はまだ機能しますが、高速ブートを有効にしている場合はその機会が得られない可能性があります。起動画面がすぐに終わって Windows XNUMX が表示される場合は、BIOS にアクセスできる別の方法があります。
- に移動 「設定」→「アップデートとセキュリティ」→「回復」→「今すぐ再起動」.
- コンピュータが再起動すると、多くのオプションを含む大きなブルー スクリーンが表示されます。位置を特定する トラブルシューティング -> 詳細オプション -> UEFI ファームウェア設定 -> 再起動.
コンピュータを再起動すると、BIOS/UEFI 設定メニューに表示されるはずです。
BIOS/UEFI で TPM を有効にする方法
BIOS 内の TPM 設定の場所は、マザーボードのメーカーによって異なります。次の画像は MSI X570 マザーボードのものですが、TPM オプションがある場所は必ずしも同じであるとは限りません。
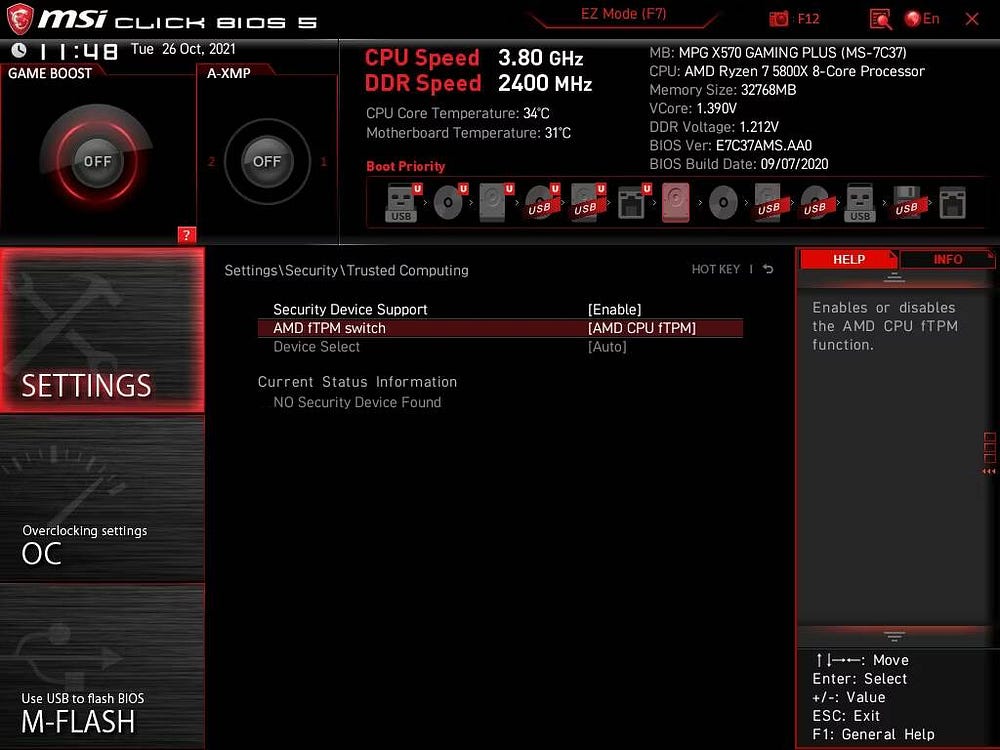
CPU メーカーによっては、一部のマザーボードでは TPM が別の名前でリストされている場合があることに注意してください。
- インテル プラットフォーム トラスト (PTT) テクノロジー。
- AMD fTMP。
マザーボード上の TPM オプションは次の場所にあります。 [設定] -> [セキュリティ] -> [トラステッド コンピューティング] -> [TPM] を選択します。, ここでAMD fTMPを実行します。
実行したら、設定を保存して Windows 10 に戻ることができます。 Windows が実行されたら、オペレーティング システム内の TPM の状態をチェックして、正しく動作していることを確認できます。
。キーを押します Windowsの+ R 「実行」ダイアログボックスを開くには、次のように入力します。 tpm.msc を押して Enter。 TPM 管理コンソールがロードされ、TPM が有効かどうか、有効であれば使用しているバージョンが示されます。
セキュアブートを有効にする方法
システム設定を詳しく調べるときに、セキュア ブートが有効になっていることを確認してください。
TPM オプションと同様、セキュア ブート オプションがある場所はハードウェアによって異なりますが、通常は [ブート] タブにあります。 [ブート] タブを見つけて、下にスクロールして [セキュア ブート] オプションを見つけ、それが有効になっていることを確認します。
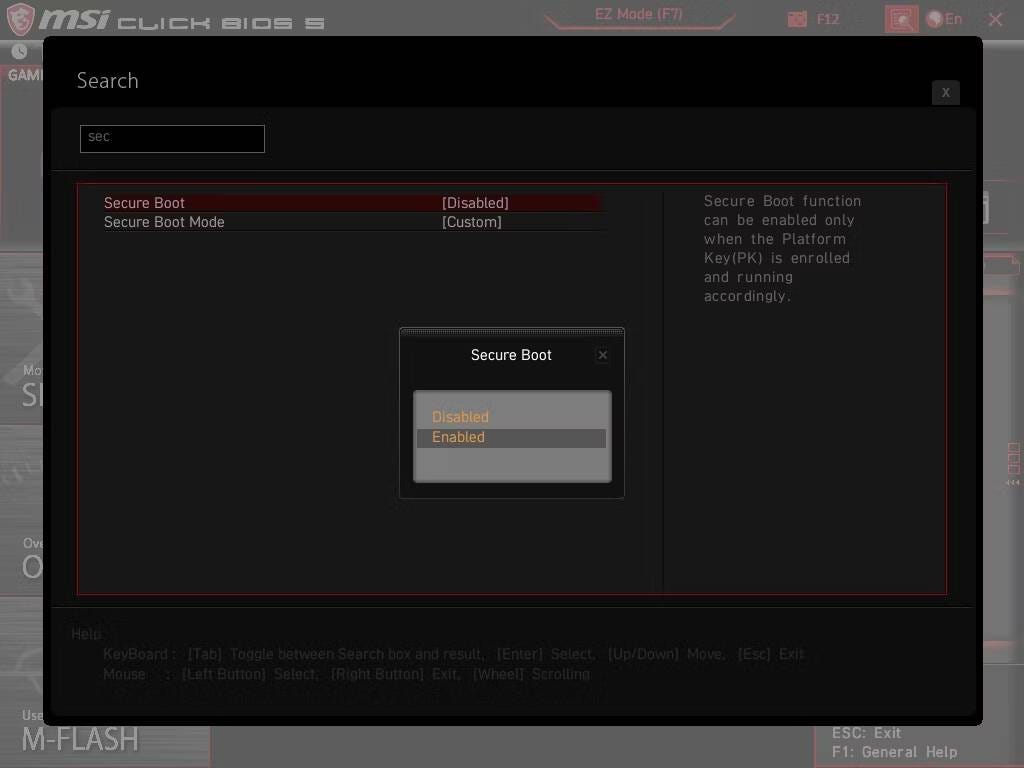
セキュア ブートでは、ドライブが古いマスター ブート レコード (MBR) の代わりに GUID パーティション テーブル (GPT) を使用する必要があることに注意してください。新しいパーティション テーブルである GPT には、MBR に比べて多くの改良が加えられています。セキュア ブートが有効になっていない場合は、次のことが必要になる場合があります... MBRドライブをGPTに変換.
あるいは、コンピュータまたはデバイスが古すぎてセキュア ブートを有効にできない可能性があります。確認する レジストリ エディターを使用して、サポートされていないコンピューターを Windows 11 と互換性のあるものにする方法.
Microsoft PC Health Check を使用して、デバイスに互換性があるかどうかを確認します
Microsoftはアプリの使用を推奨しています PCヘルスチェックアプリリンク先のページの下部にあるリンクをクリックして、デバイスの互換性を確認してください。ダウンロードして実行して、システムと Windows 11 の互換性を確認します。
あるいは、次のように表示することもできます... WhyNotWin11、Windows 11 の互換性に関するより詳細な洞察を提供するオープンソースの代替手段です。
これで終わりです。デバイスで Windows 11 へのアップグレードに役立つ 11 つの最も重要な設定が有効になりました。有効にすると、互換性のあるハードウェアを実行していると仮定して、Microsoft から Windows 11 アップグレードが提供されます。Windows XNUMX アップグレードの準備ができているかどうかを確認するには、次のページに進みます。 設定 -> 更新とセキュリティ -> Windows Update, そこに大きな更新ボタンがあります。閲覧できるようになりました Windows 10 にアップグレードした後に Windows 11 にダウングレードする方法.