誰かがあなたのコンピュータにアクセスすると、あなたが使用しているパスワードを推測してデバイスにログインしようとする可能性があります。これは、特にパスワードにアクセスした場合に、重大なセキュリティ上の脅威を引き起こす可能性があります。このすべてから身を守るために、コンピュータでのログイン試行の失敗回数に制限を追加できます。
これらの設定は、次のいずれかの方法で構成できます。 ローカルグループポリシーエディター あるいはコントロールパネル。 Windows 10 でログイン試行の失敗回数を制限する方法については、この記事を読んでください。

クイックリンク
ログイン試行の失敗回数を制限する必要がある理由
Windows 10 PC でのログイン試行の失敗回数を制限することは、Windows XNUMX PC を保護するための最良の方法の XNUMX つです。選択した設定に応じて、ロックされたアカウントは、リセットするかアカウントのロックアウト期間が終了するまでアクセスできなくなります。
ハッカーは、パスワード ブルート フォース攻撃を自動化し、何千ものパスワードの組み合わせを試してアカウントを回避することもできます。ログインの失敗回数を制限すると、このような攻撃のようなセキュリティ上の脅威を防ぐことができます。
アカウント ロックアウト制限、アカウント ロック リセット カウンタ、およびアカウント ロックアウト期間の設定を構成することで、サインインの失敗回数を制限できます。
1. ローカル グループ ポリシー エディターを使用して失敗したログイン試行を制限する
コンピューターで Windows 10 Home Edition を実行している場合は、まず次のことを確認する必要があります。 Windows ホームでグループ ポリシー エディターにアクセスする方法。それ以外の場合、Windows 10 の他のすべてのバージョンについては、次の方法でログイン試行の失敗回数を制限します。 ローカルグループポリシーエディター.
- 。キーを押します Windowsの+ R 、そしてタイプ gpedit.mscを をクリックし、Enter キーを押してローカル グループ ポリシー エディターを開きます。
- 左側のナビゲーション ウィンドウで、次の場所に移動します。 コンピュータの構成 -> Windows の設定 -> セキュリティ設定 -> アカウント ポリシー -> アカウント ロックアウト ポリシー.
- キーをクリックします アカウントロックアウトポリシー。右側のペインに、アカウント ロックアウト期間、アカウント ロックアウトしきい値、アカウント ロックアウト カウンタをリセットする後の 3 つの設定が表示されます。
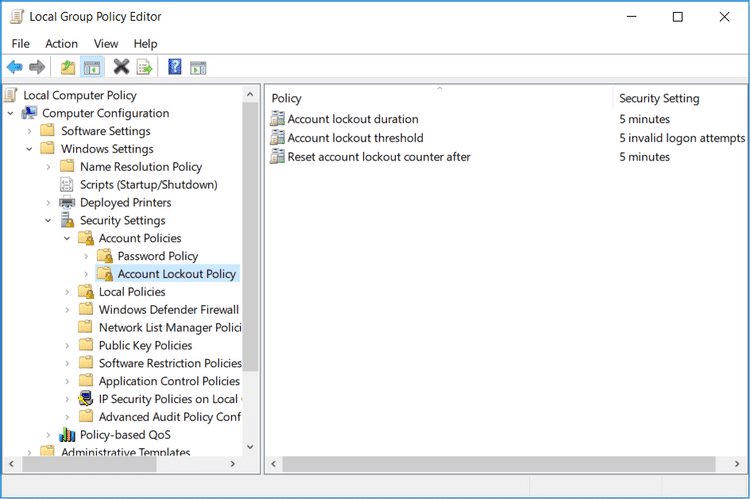
アカウント ロックアウトしきい値ポリシーを設定すると、コンピューターでのログイン試行回数を制限できます。ロックされたアカウントをリセットするか、アカウントのロックアウト期間ポリシー設定の有効期限が切れるまで、ユーザーはロックされたアカウントにアクセスできません。
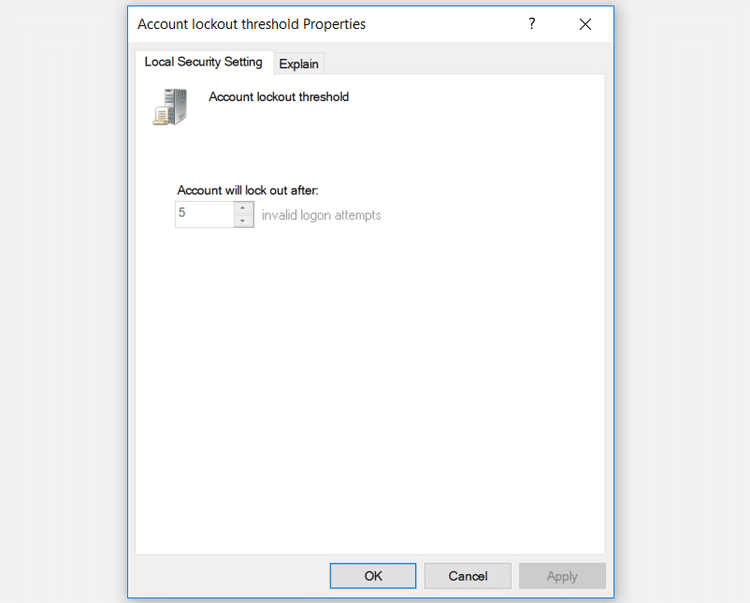
アカウントのロックアウトしきい値を構成するには、1 ~ 999 の値を設定する必要があります。この数値により、アカウントがロックされるまでにコンピュータで許可されるログイン試行回数が決まります。値を 0 に設定すると、誰かが何回パスワードを試行しても、アカウントはロックされません。
- この設定を構成するには、ポリシー設定をダブルクリックします アカウントロックアウトのしきい値.
- ボックスに希望の保険限度額を指定します。 それ以降アカウントはロックされます.
- 「適用」をクリックしてから「OK」をクリックします。
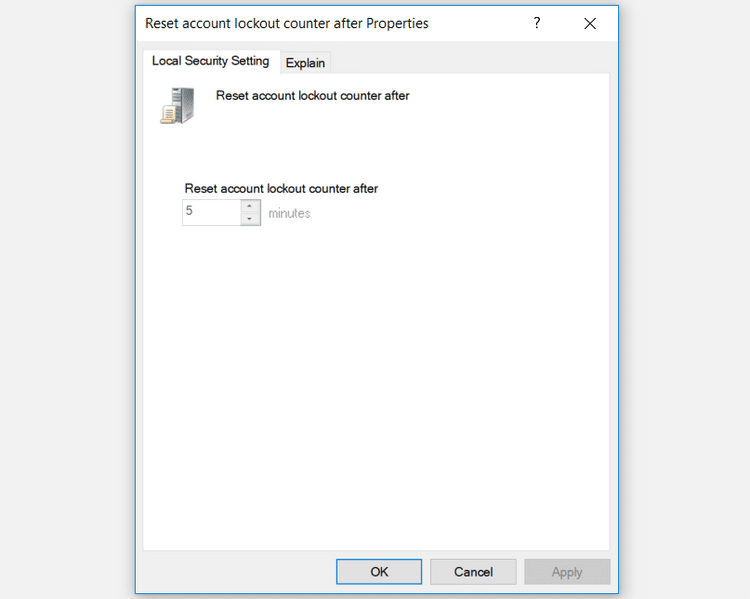
ポリシー後にアカウント ロックアウト カウンタをリセットするを設定すると、アカウントがロックされるまでに何分経過するかを決定するのに役立ちます。この設定では、最初にアカウント ロックアウトしきい値ポリシー設定を指定する必要があります。
たとえば、アカウント ロックアウトのしきい値を 99 回の試行に設定し、ポリシーの後にアカウント ロックアウト カウンタをリセットするを 999 分に設定できます。これにより、アカウントがロックされるまで、ユーザーは XNUMX 分以内にパスワードの入力を XNUMX 回試行できます。ポリシーの設定後にアカウント ロックアウト リセット カウンタを構成する場合は、XNUMX 分から XNUMX 分の数値を指定できます。
- この設定を構成するには、ポリシーをダブルクリックします 後にアカウント ロックアウト カウンターをリセットする.
- ボックスに目的のアカウント ロック カウンタ値を指定します。 次の後にアカウント ロックアウト カウンタをリセットします.
- 「適用」をクリックしてから「OK」をクリックします。
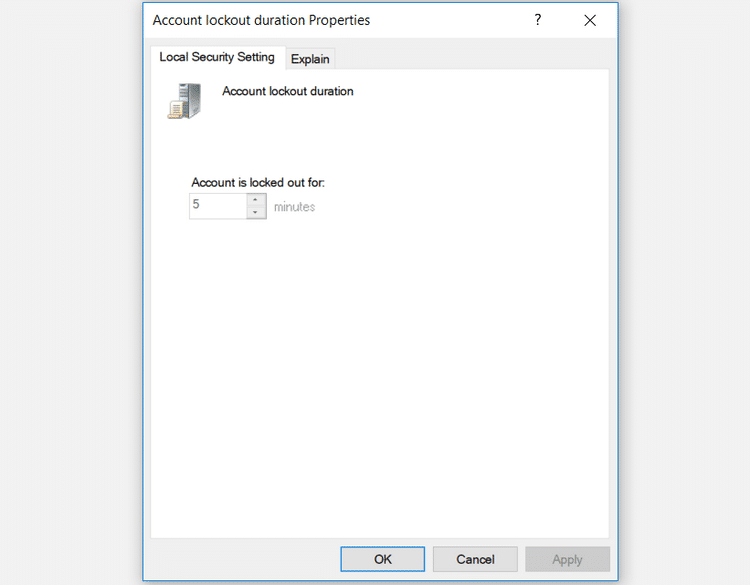
アカウントのロックアウト期間ポリシー設定は、自動的にロックが解除されるまでアカウントがロックされたままになる期間を決定します。 [アカウント ロックアウト カウンタのリセット] 設定と同様、この設定では、アカウント ロックアウトしきい値ポリシーの値を指定する必要があります。
たとえば、アカウント ロックアウト制限を 5 回の試行に設定し、アカウント ロックアウト期間ポリシーを 5 分に設定できます。
ユーザーが 99 回の試行すべてで間違ったパスワードを入力した場合、アカウントは 999 分間ロックされ、その後自動的にロックが解除されます。アカウントをロックする時間に応じて、XNUMX 分から XNUMX 分の値を選択できます。手動でロックを解除するまでアカウントをロックしたい場合は、「ゼロ」を選択することもできます。
- この設定を構成するには、ポリシー設定をダブルクリックします アカウントのロックアウト期間.
- 「」ボックスに希望する保険期間の値を指定します。アカウントは次の期限まで閉鎖されます"。
- 「適用」をクリックしてから「OK」をクリックします。
終了したら、ローカル グループ ポリシー エディターを閉じ、コンピューターを再起動してこれらの変更を保存します。
2. コマンド プロンプトを使用したログイン試行の失敗を制限する
次の手順に従ってコマンド プロンプトを開きます。
- 。キーを押します Windowsの+ R そしてタイプ CMD.
- クリック Ctrl + Shift + Enter 管理者特権でコマンド プロンプトを開くには。
アカウントのロックアウト制限を構成するには、コマンド プロンプトで次のコマンドを入力します。
ネットアカウント /lockoutthreshold:5
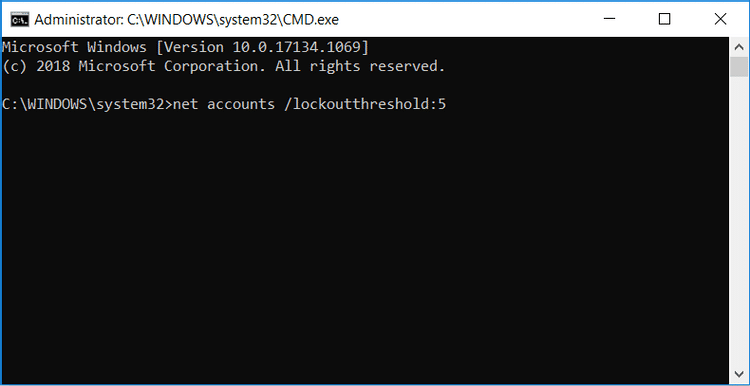
コマンド プロンプトの値は 1 ~ 999 の任意の値に置き換えることができます。これにより、コンピュータが許容するログイン試行の失敗回数が決まります。
ユーザーが間違ったパスワードを入力し、ロック制限値を超えた場合、アカウントは自動的にロックされます。あるいは、ログイン試行の失敗回数に関係なくアカウントをロックしたくない場合は、ゼロを選択することもできます。クリック Enter 好みの値を選択した後。
アカウント ロックアウト リセット カウンタを構成するには、コマンド プロンプトで次のコマンドを入力します。
ネットアカウント /lockoutwindow:5
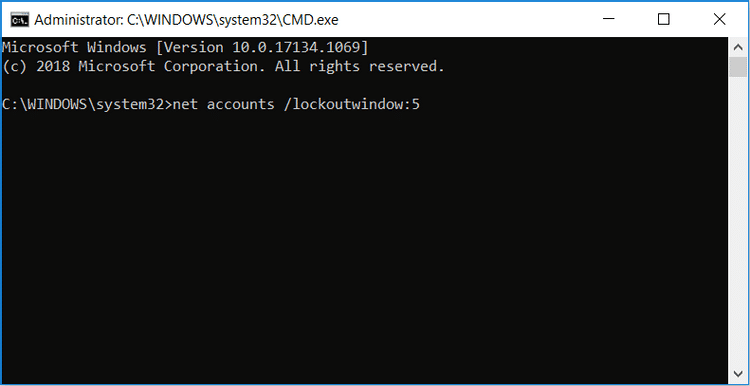
コマンド プロンプトで値を 1 ~ 99999 の数値に置き換えることができます。これにより、アカウントがロックされるまでに経過する必要がある分数が決まります。クリック Enter 値を選択した後。
アカウントをロックする期間を構成するには、コマンド プロンプトで次のコマンドを入力します。
ネットアカウント / ロックアウト期間:5
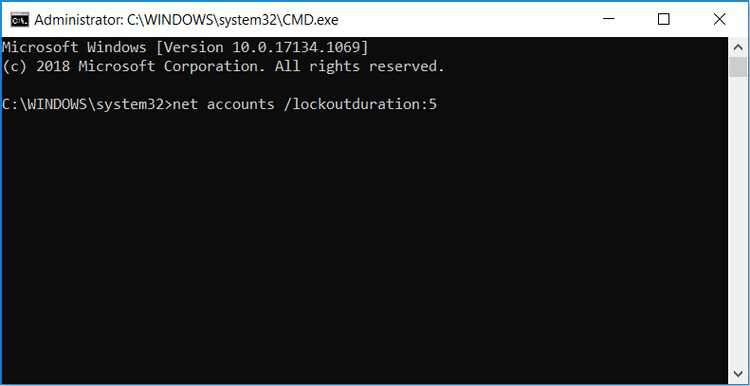
コマンド プロンプトで値を 1 ~ 99999 の数値に置き換えることができます。これにより、アカウントが自動的にロック解除されるまでのロック期間が決まります。値をゼロに設定すると、手動でロックを解除するまでアカウントはロックされます。クリック Enter 適切な値を選択した後。
完了したら、コマンド プロンプトを閉じ、コンピュータを再起動して変更を保存します。
コンピュータを簡単に保護
この記事で説明した方法を適用すると、コンピュータを簡単に保護できます。繰り返しのログイン試行を減らすプロセスは非常に簡単で、誰かがあなたのコンピュータにアクセスする可能性を減らします。これに加えて、次のこともできます。 強力なパスワード ハッカーがブルート フォース攻撃によってコンピュータを侵害できないようにします。