多くの場合、自宅のネットワークに関する懸念は、インターネットへのアクセスを確保することに限られています。しかし、ネットワークをスキャンして潜在的なセキュリティ上の脆弱性や脆弱性がないか確認してみると、気づいていないより深刻な問題が見つかるかもしれません。ネットワークのセキュリティとプライバシーを脅かす可能性のある隠れた脅威に気づいていますか?潜在的な侵害から身を守り、データを安全に保つ方法をご紹介します。

クイックリンク
なぜネットワークを定期的にスキャンする必要があるのでしょうか?

ご自宅のネットワークは、有線・無線を問わず、すべてのデバイスを接続するルーターで構成されていることが多いでしょう。このような構成はSOHO(スモールオフィス/ホームオフィス)ネットワークと呼ばれ、ハッカーが悪用できるセキュリティ上の脆弱性が存在する可能性があります。攻撃者は様々な方法でネットワークへのアクセスを試みるため、ネットワークスキャンはセキュリティ対策として不可欠です。
- インターネットに公開されているオープンポートを悪用し、ネットワーク サービスやプロトコルへの不正アクセスを許可します。
- コンピューター、プリンター、モノのインターネット (IoT) デバイスなど、ローカル ネットワーク上のデバイスを直接ターゲットにします。
- ワイヤレス攻撃を開始して Wi-Fi ネットワークを侵害し、攻撃者がデータやネットワーク トラフィックにアクセスできるようにします。
- 特に、これらの接続が安全でない場合や弱いパスワードが使用されている場合は、リモート ワーク接続 (VPN や RDP など) を攻撃します。
ネットワークを定期的にスキャンし、脆弱性に対処することで、これらの脅威から身を守ることができます。幸いなことに、これは思っているよりも簡単です。ネットワークを定期的にスキャンすることは、家庭におけるサイバーセキュリティのベストプラクティスであり、潜在的な脅威に先手を打って個人データを保護するのに役立ちます。
ネットワークをスキャンする方法:2つの基本的な方法
ネットワークをスキャンする場合、主に 2 つのオプションがあります。
- Webベースのネットワークスキャンツール
- サーバーベースのネットワークスキャンツール
Web ベースのツールには次のようなサイトが含まれます。 ペンテストツールこれらのツールを使えば、パブリックIPアドレスを素早くスキャンし、ハッカーが悪用できるオープンポートを見つけることができます。ただし、少なくともこれらのサービスに料金を支払うまでは、これは表面的なスキャンに過ぎません。Pentest ToolsのようなWebベースのツールは、インターネット上で見える範囲しかスキャンできず、社内デバイスやWi-Fiクライアントはスキャンできません。
さらに詳しい情報が必要な場合は、次のようなサーバーベースのツールを使用する必要があります。 Nmapのは外部サーバー上で動作し、ネットワークを外部からスキャンします。Nmapはオープンソースで無料で使用でき、ハッカーは侵入を試みる前にネットワークをスキャンするためによく使用します。Nmapはサイバーセキュリティと侵入テストにおける強力なツールであり、対象ネットワークで稼働しているデバイスやサービスに関する詳細な情報を提供します。
侵入テストツール
侵入テストを初めて行う場合や、Linux サーバーをセットアップせずにネットワークの簡易概要を取得したい場合は、Pentest Tools が役立ちます。
- VPNを使わずに外部IPアドレスを特定し記録します。Googleで「私のIPアドレスは?」と検索するか、以下のようなサイトを利用することで外部IPアドレスを見つけることができます。 私のIPとは?このステップは、外部の世界がネットワークをどのように認識しているかを理解するために不可欠です。
- ツールを開く ネットワーク脆弱性スキャナ Pentest Tools で、外部 IP アドレスをコピーしてフィールドに貼り付けます。 ターゲット、次に。ボタンをクリックします スキャンの開始このプロセスにより、ネットワークの基本スキャンが開始されます。
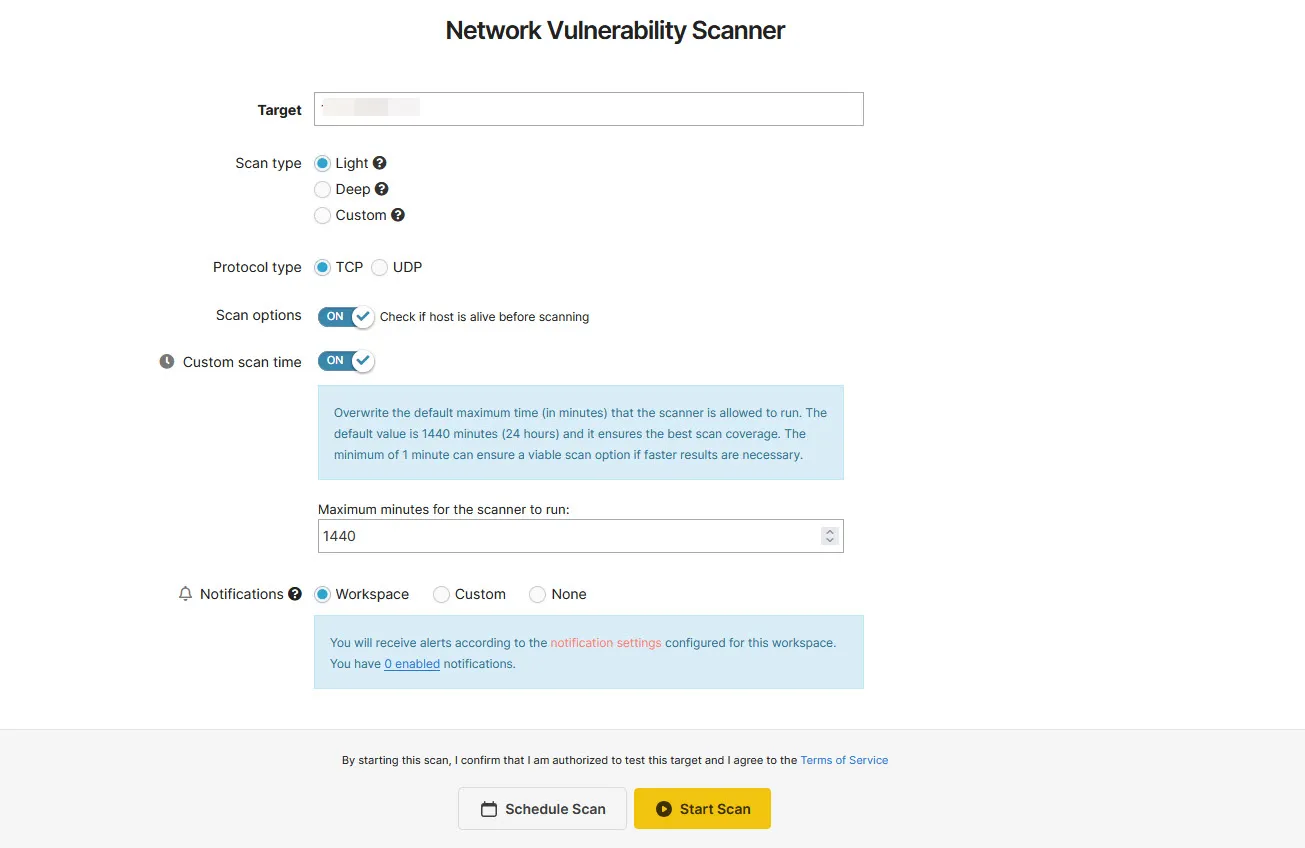
結果ページには、攻撃者がパブリックIPアドレスをスキャンすることで収集できる可能性のあるすべてのネットワーク情報と開いているポートが表示されます。これは、パブリックIPアドレスを公開しない大きな理由です。ただし、無料ユーザーが利用できる簡易スキャンの結果は、ネットワーク上でデフォルトで開いている可能性のある一般的なポートを見つけるのにしか役立ちません。より多くのポートをスキャンするより詳細なスキャンを実行するには、月額最大85ドルかかる場合があります。ただし、このサイトはNmapを使用してスキャンを実行しているため、より詳細な結果が必要な場合は、Nmapを習得する価値があります。Nmapは、カスタムスキャンを実行し、ネットワークのセキュリティを包括的に分析できる強力で柔軟なツールです。
Nmapの
より詳細で正確な結果が必要な場合は、Nmap(ネットワークスキャナ)が高度な選択肢として適しています。Nmapのインストールと実行にはある程度の専門知識が必要ですが、Windows用のグラフィカルユーザーインターフェース(GUI)が付属しているため、簡単に使用できます。
ダウンロードする: Nmapの
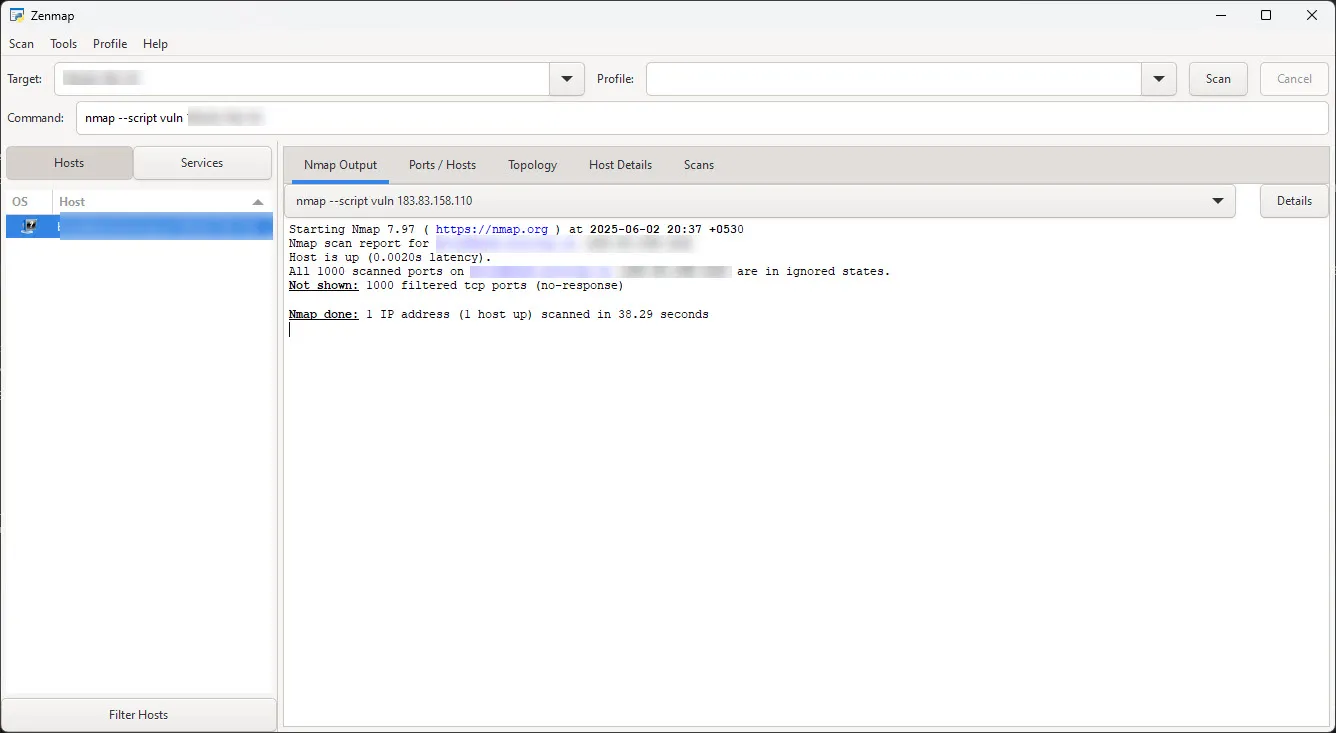
NmapはWindows、macOS、Linuxマシンにインストールできます。Nmapを使えば、ホームネットワークに接続された他のデバイスをスキャンし、潜在的なセキュリティ脆弱性を特定し、保護レベルを評価することができます。
nmap -sT [外部IPアドレス]
このコマンドは、一般的なホーム サブネット上のすべてのデバイスをスキャンして、開いている TCP ポートを検索します。
しかし、Nmapを実行する最良の方法は、オンラインのLinuxサーバーを使用することです。外部サーバーからNmapを実行すると、ネットワークを外部からスキャンし、開いているポート、脆弱性、そして悪用可能なサービスを明らかにすることができます。ローカルでNmapを実行すると、ルーター、スマートデバイス、その他のコンピューターなど、ネットワーク上の他のデバイスをスキャンし、開いているポートとサービスを特定できます。外部の人が目にする情報は、ネットワーク外部から実行した場合にのみ明らかになります。
セットアップが完了したら、コマンドを実行します。 須藤 apt インストール nmap ターミナルでNmapをインストールします。次に、開いているポートの脆弱性をスキャンします。
nmap --script vuln [外部IPアドレス]
Nmapを外部サーバーから使う場合の課題は、Linuxの専門知識が必要か、サーバーのセットアップと運用にコストがかかることです。Linuxサーバーは以下のようなサイトからレンタルできます。 Linodeの أو Vultr それぞれ5ドルと2.50ドルです。これらのサービスでは、メールアカウントを使って登録し、認証プロセスを完了すると、高リソースのLinuxマシンへのアクセスが可能になります。あるいは、別のマシンでLinux上のNmapを実行し、ネットワークをスキャンしてみるのも良いでしょう。ただし、スキャンマシンがルーター経由でインターネットに接続しないように注意してください。ルーター経由で接続すると、プロセスが混乱する可能性があります。
仮想プライベートサーバー(VPS)からスキャンを実行すると、自宅のIPアドレスがサードパーティのサービスと共有されることになります。VPSプロバイダーの利用規約を必ず遵守し、所有していないネットワークやテストの許可を得ていないネットワークをスキャンしないでください。これは、法令遵守を確保し、利用規約違反を回避するために不可欠です。
これは、ネットワークが稼働中に調査する際にハッカーの視点が見えないという制約となります。ネットワークは内部と外部で動作が異なります。ハッカーが悪用できる脆弱性を外部からしか確認できないため、ハッカーが悪用できる脆弱性を外部から確認できなければ、修正することはできません。そのため、多くのセキュリティ愛好家やネットワークの強度をテストしたい個人は、少なくとも1台のLinuxマシンを外部接続でインターネットに接続したラボを構築します。この環境を構築することで、実際の攻撃をシミュレートし、攻撃者の視点から脆弱性を評価することができ、ネットワークのセキュリティを包括的に把握できます。
脆弱性を解消し、Wi-Fiルーターを強化する
どのスキャンを実行しても、ルーター、インターネットサービスプロバイダー(ISP)、現在地、開いているポート、そしてNmapを使用している場合は、ルーターがさらされる可能性のある脆弱性に関する情報が表示されます。一般的に、よく使用される開いているポートがいくつか表示されます。
- 80(HTTP)
- 443(HTTPS)
- 53 (DNS)
- 3389(RDP)
- 22(SSH)
- 23 (テルネット)
開いているポートがすべて危険なわけではありませんが、理解しておく必要があります。開いているポートは、PC、スマートフォン、スマートテレビ、さらにはルーター自体など、デバイス上で実行されているプログラムに外部サービスが接続することを可能にします。しかし、開いているポートをすべて閉じるだけでは、インターネット接続に支障をきたすため、現実的な解決策とは言えません。
80(HTTP)、443(HTTPS)、53(DNS)などの一般的なポートは開いたままにしておく必要があります。ただし、RDP(3389)、SSH(22)、Telnet(23)、FTP(20と21)など、サードパーティ製アプリケーションやオペレーティングシステムの機能で使用されるポートを開いている場合は、ネットワークの使用状況に応じて閉じることを検討してください。
何らかの理由で特定のポートを開く必要がある場合、ハッカーがIPアドレスやルーターの脆弱性をスキャンするのを防ぐことができます。また、必要なポートを開いた後、ネットワークを保護するために閉じることもできます。RDP、SSH、Telnet、FTPには多くの正当な用途があり、これらのポートを閉じることで、これらのプロトコルが外部サービスと通信するのを防ぐことができます。
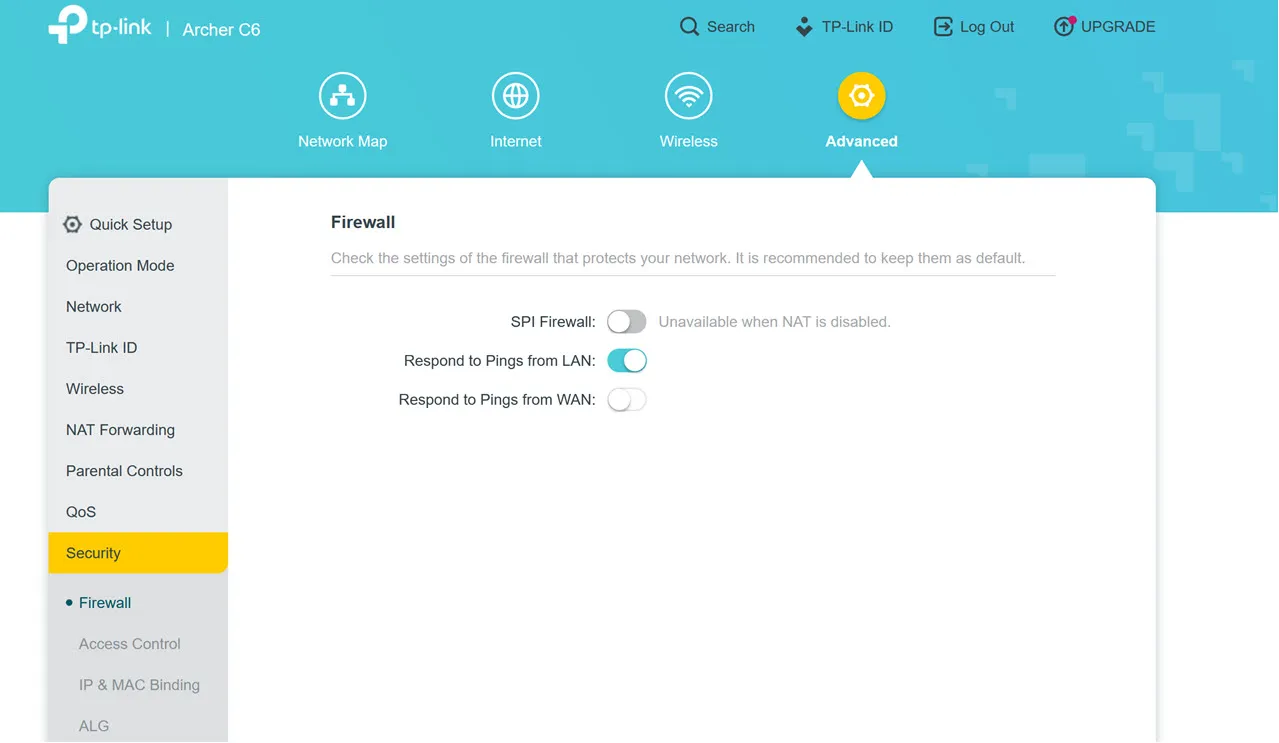
前のセクションのスキャン結果からわかるように、私のネットワークではNmapとPentest Toolsネットワークスキャンツールによってスキャンされたすべてのポートが閉じられていました。より正確には、ポートが開いているか、閉じているか、あるいはフィルタリングされているかをネットワークスキャンツールが確認できない「フィルタリング状態」でした。
ルーターのファイアウォール設定を調整することでこれを実現できます。WANからのpingテストを無効にするオプションが表示されている場合は、すぐに有効にしてください。これにより、ルーターのファイアウォールはインターネットからのping要求に応答しなくなり、ハッカーによる大量のIPスキャンにも検出されなくなります。
次に、自分自身を守るための最も重要な方法、つまりルーターの設定について説明します。ルーターを攻撃から守ることは、最初に行うべきステップの一つです。 新しいルーターをセットアップして最高の性能を得るには結果しかし、少し残しておいた方が良い Wi-Fiルーターの設定が無効になっています。.
必要なルーターの正確な設定はルーターによって異なりますが、次の設定リストから始めるのがよいでしょう。
- ルーターのファイアウォールを有効にする
- リモートアクセス機能を無効にする
- すべてのポート転送エントリを無効にします。
- UPnP(ユニバーサルプラグアンドプレイ)を無効にする
- ルーターのデフォルトのアクセス資格情報を変更する
- 可能であれば、WPA3 ワイヤレス暗号化を使用します。
- ルーターのファームウェアを頻繁に更新してください。
Wi-Fi ネットワークの脆弱性をスキャンするのは複雑に思えるかもしれませんが、いくつかの簡単なツールと少しの調査で、ネットワークをより安全に設定できます。