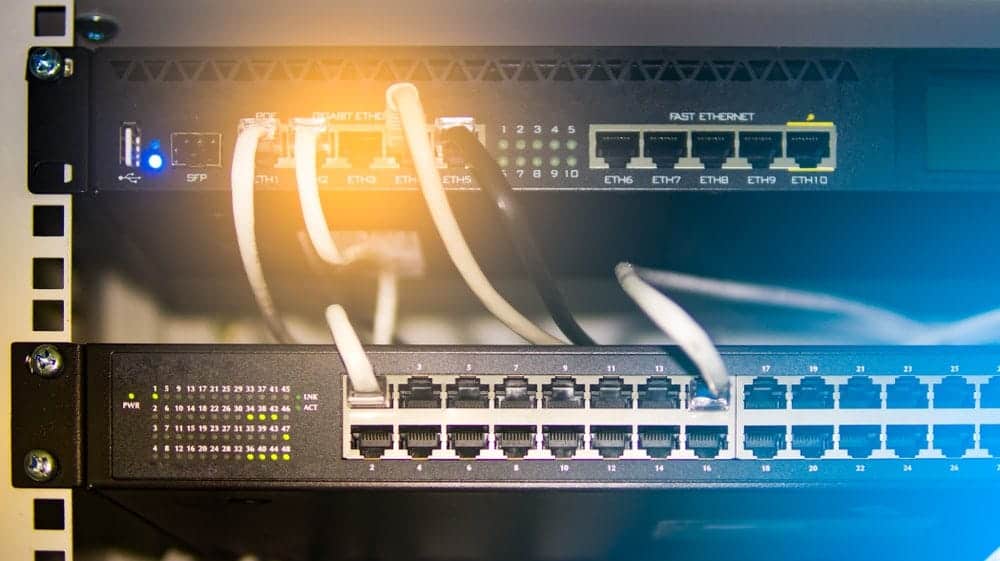
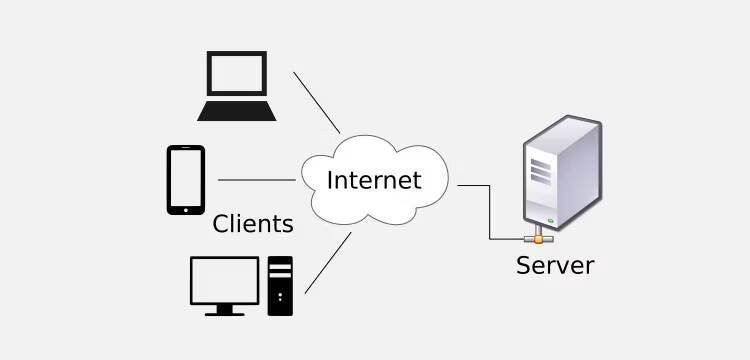
インターネット上のコンピュータ、サーバー、ルーターは、Web、データベース、電子メール サーバーなどの外部サービスを使用して相互に通信します。ポートは、これらの通信が行われるゲートウェイです。
新しいデバイスを購入すると、一部のポート (デフォルトで開いているポート) は、特定のサービスとのオンライン接続を有効にするようにすでに構成されています。デフォルトで開いているこれらのポートを変更する必要がありますか?確認する 固有のリスクと残留リスクの比較: それは何であり、どうすれば防ぐことができますか?
クイックリンク
デフォルトで開いているポートは何ですか?
デフォルトのオープン ポートは、Datagram Congestion Control Protocol (DCCP)、Stream Control Transport Protocol (SCTP)、User Datagram Protocol (UDP) などのプロトコルを使用して、特定のサービスからのインターネット接続とパケットを受け入れるようにデフォルトで構成されたポート番号です。またはユーザー データグラム プロトコル (UDP) 送信中 (TCP)。
たとえば、ポート 80 はデフォルトで開いているため、コンピュータまたはルーターを購入するときに、Web サーバーにアクセスするためにポート 80 を開いたり設定したりする必要はありません。コンピュータ、サーバー、ルーターのほとんどのメーカーは、デフォルトでポート 80 を介した Web サーバーとブラウザ間のハイパーテキスト転送プロトコル (HTTP) 接続を有効にしています。
したがって、ポート 80 を別のサービスで使用するように再構成することはできますが、標準として Web サーバーで使用するように構成される可能性があります。
一般的なオープンポートの例
Internet Ddedded Numbers Authority のポート番号レジストリによると (IANA)、店舗数は65.000以上あります。ポート 0 ~ 1023 はシステム ポートまたはウェルノウン ポートです。システム ポートは通常、開いており、特定のよく知られたサービス専用です。一方、ポート 1024 ~ 65535 は通常、ユーザー、サービス、またはプロセスによって登録されます。ただし、常にすべてのポートが使用中または開いているわけではありません。
デフォルトで開いているポートは、ほとんどがポート 0 ~ 1023 です。ただし、0 ~ 65535 の任意のポートをサービスのデフォルト ポートとして使用することは技術的には可能ですが、互換性の問題を避けるために確立された規則に従うことが最善です。ポート80を覚えていますか? HTTP トラフィック以外に設定すると、インターネット サービスに接続することが困難になります。確かにポートを変更することはできますが、アプリケーションとサービスはそのプログラミングに従います。
たとえば、MySQL サーバーのデフォルトのオープン ポートは、Windows、macOS、および Linux オペレーティング システム全体でポート 3306 です。その他の一般的なオープン ポートは次のとおりです。
- ファイル転送プロトコル (FTP) 制御用のポート 21。
- Telnet 用のポート 23。
- ドメイン ネーム システム (DNS) サービスのポート 53。
- ポスト オフィス プロトコル (POP110) / 認証済みポスト オフィス プロトコル (APOP) のポート 3。
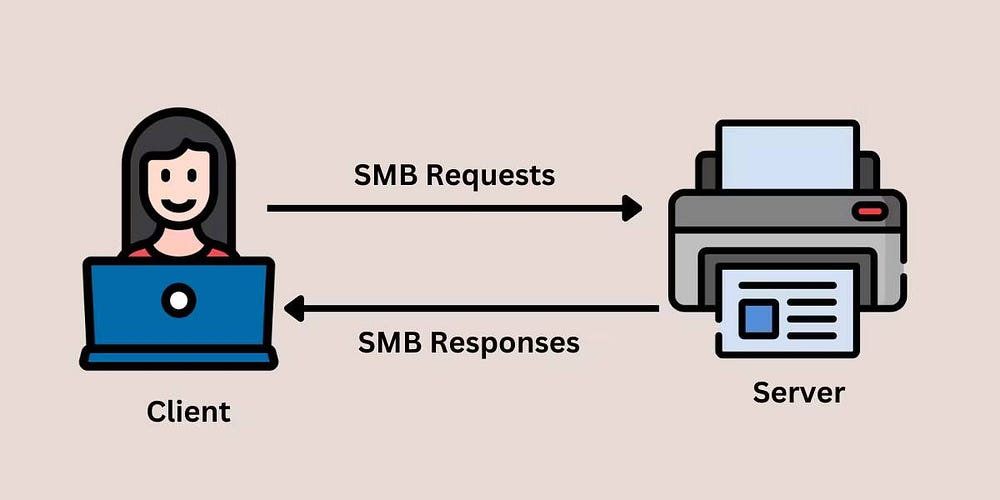
- サーバー メッセージ ブロック (SMB)/NetBIOS-ssn 用のポート 139。
- ポート 5000 はユニバーサル プラグ アンド プレイ (UPNP)/ネットワーク検出プロトコルで、主にルーターで使用されます。
特定のサービスのわずかな違いにより、デフォルトで開かれるさまざまなポートの名前が異なる場合があることに注意してください。



たとえば、Windows と Linux は、動的ホスト構成プロトコル (DCHP) クライアントからのリクエストの受信にポート 67 を使用し、DCHP サーバーへのリクエストの送信にポート 68 を使用しますが、macOS はブートストラップ プロトコル サーバー (bootps) とブートストラップ プロトコル クライアントにポート 67 と 68 を使用します。 (ブートPC)。しかし、実際には、DHCP はブートストラップ プロトコルの拡張機能であり、Windows、Linux、および macOS で同様に動作するため、これらのポートは同じプロセスに使用されます。
デフォルトの開いているポートを変更する必要がありますか?
何をしようとしているのかわかっていれば、デフォルトで開いているポートを変更または再構成して、自動化されたサイバー攻撃から保護することができます。そうしないと、デフォルトのポートを変更しても必ずしもセキュリティが向上するとは限らず、実際には脆弱性が生じる可能性があります。
デフォルトで開いているポート自体は危険ではありません。接続されたサービスにパッチが適用されていないか、悪用されやすい場合、危険になります。これにより、サービスやホストがバグや悪意のある攻撃者によって侵害される可能性があります。この好例は、WannaCry ランサムウェア攻撃です。この攻撃では、感染したシステムがターゲット ネットワーク内でポート 135 ~ 139 または 445 (SMB ポート) でトラフィックを受信するデバイスを検索します。
ただし、デフォルトの開いているポートを変更すると、作業が複雑になる可能性があります。たとえば、HTTP が使用するポートを変更した場合は、新しいポートを使用するように Web ブラウザを更新する必要があります。したがって、サイバーセキュリティのリスクを回避するためにデフォルトのポートを変更する代わりに、次のような一般的なオープン ポート スキャン ツールを使用できます。 Nmapの و Wiresharkの 機密データが公開されているかどうか、または開いているポートがサイバーセキュリティ リスクに対して脆弱かどうかを判断するのに役立ちます。
さらに、デフォルトのオープン ポートを変更して、同じコンピューター上で 1 つのアプリケーションの複数のインスタンスを実行したり、リモート デスクトップ、SQL Server、Configuration Manager などのサービスにアクセスしたり、会社のファイアウォール ルールに準拠したりすることができます。確認する Android 上の Wireshark に代わるベストなアプリ.
コンピューターのデフォルトで開いているポートを確認する方法
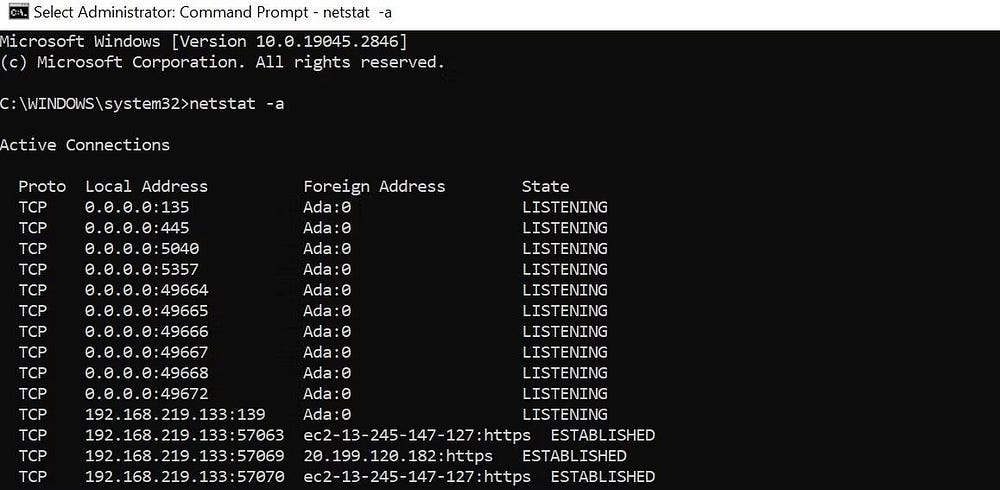
Windows で使用できるコマンドは 2 つあります。 netstat Linux では、macOS ではターミナルを使用して、コンピューターまたはサーバーで開いているポートを確認します。開いているポートは、IP アドレスの後のコロン (:) の後の番号です。たとえば、111.122.1.23:80 では、80 が開いているポートです。
同様に、イーサネット ケーブルを使用してルーターをコンピュータに接続し、コンピュータでデフォルトでどのポートが開いているかを確認することができます。
イーサネットケーブルが接続されている場合:
- Windows でコマンド プロンプトを実行し、次のように入力します。
ネットスタット -bn
または:
netstat -a
- Linux でターミナルを起動し、次のように入力します。
ss -tln
または:
ネットスタット -tlpn
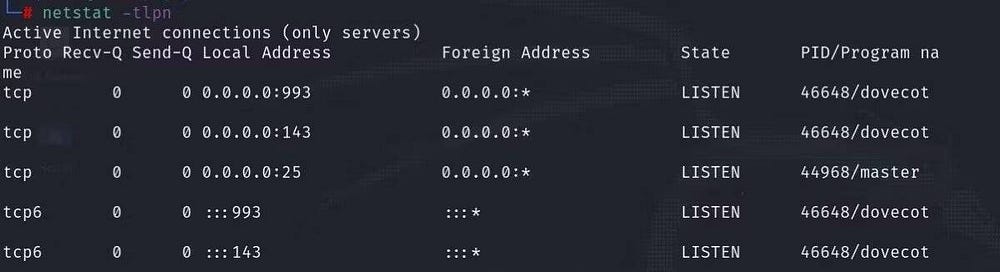
- macOS では、ターミナルを開き、次のように入力します。
lsof -PiTCP -sTCP: LISTEN
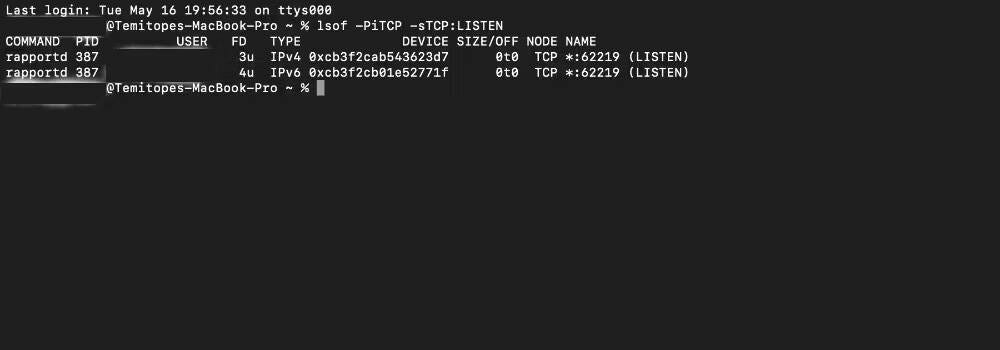
あるいは、ルーターのパブリック IP アドレスを Web ブラウザに入力します。次に、[設定] に移動して、コンピュータの開いているデフォルト ポートに関する情報を表示します。
コンピュータのデフォルトのポートを変更するには、それを書き留めてください。 Nmap などのツールを使用してルーターのポートをスキャンする必要があります。確認する Linux でネットワークを学ぶべき理由.
デフォルトの開いているポートを変更する方法
デフォルトのオープンポートを変更する手順は、基盤となるサービス (HTTP、UPUP、MySQL など) およびコンピュータのオペレーティング システムによって異なります。ただし、手順は似ています。
サービスの構成ファイルを見つけて、変更するポートを指定するセクションを見つける必要があります。次に、デフォルトのポート番号を好みのポート番号に変更します。変更後は、設定ファイルを保存してサービスを再起動するだけです。
HTTP ポートを 80 から 8080 に変更するとします。メインの HTTP 構成ファイルは httpd.conf (Debian では apache2.conf) で、Apache HTTP サーバーから取得できます。
まずはダウンロードとセットアップ Apache Webサーバー Linux または関連オペレーティング システム上。
インストール後、httpd.conf は次の場所に配置されます。
- Linux: ガイド /usr/pw/apache/conf
- macOS: ガイド etc/apache2
- Windows: ガイド C:\wamp\Apache2\conf
コマンド プロンプトまたはターミナルで次のコマンドを実行して、ファイルの正確なディレクトリを確認できます。
httpd -v プロンプト
ファイルを見つけたら、テキスト エディタでファイルを開き、HTTP サービス ポートを指定するセクションを見つけます。きっと見つかるでしょう ポート80 أو 80を聞く。 80を8080に変更します。
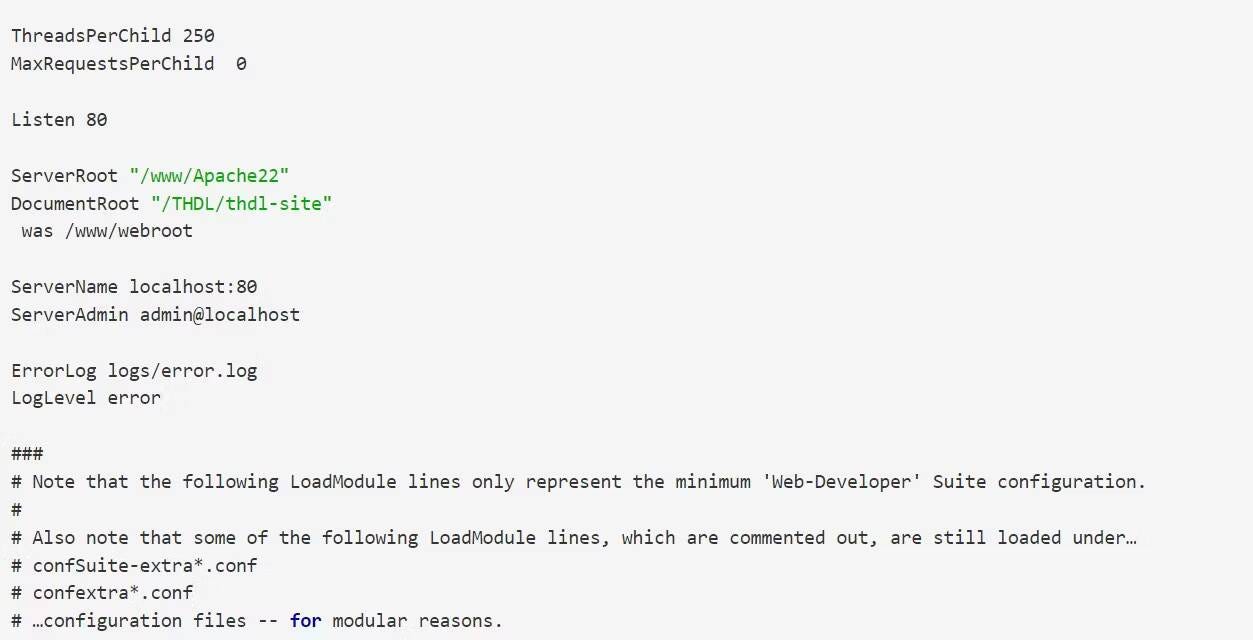
次に、構成ファイルを保存し、次のコマンドを使用して Apache HTTP サーバーを再起動します。
pwプロセスはhttpdを再起動します
ルーターのデフォルトの開いているポートを変更する方法
同様に、デフォルトのポートがハードコーディングされていない場合は、macOS、Windows、または Linux を実行しているコンピュータを使用して、ルーターのデフォルトの HTTP ポートを 80 から 8080 に変更できます。残念ながら、ルーターによってはユーザーがポート構成を変更できない場合があります。
- Web ブラウザを開き、アドレス バーにルーターの IP アドレスを入力します。クリック Enter デバイスに応じて、ログインページに移動します。
- ルーターの設定ページにログインした後、デバイス モデルに応じて、[デバイス管理]、[管理]、または [詳細設定] ページに移動します。
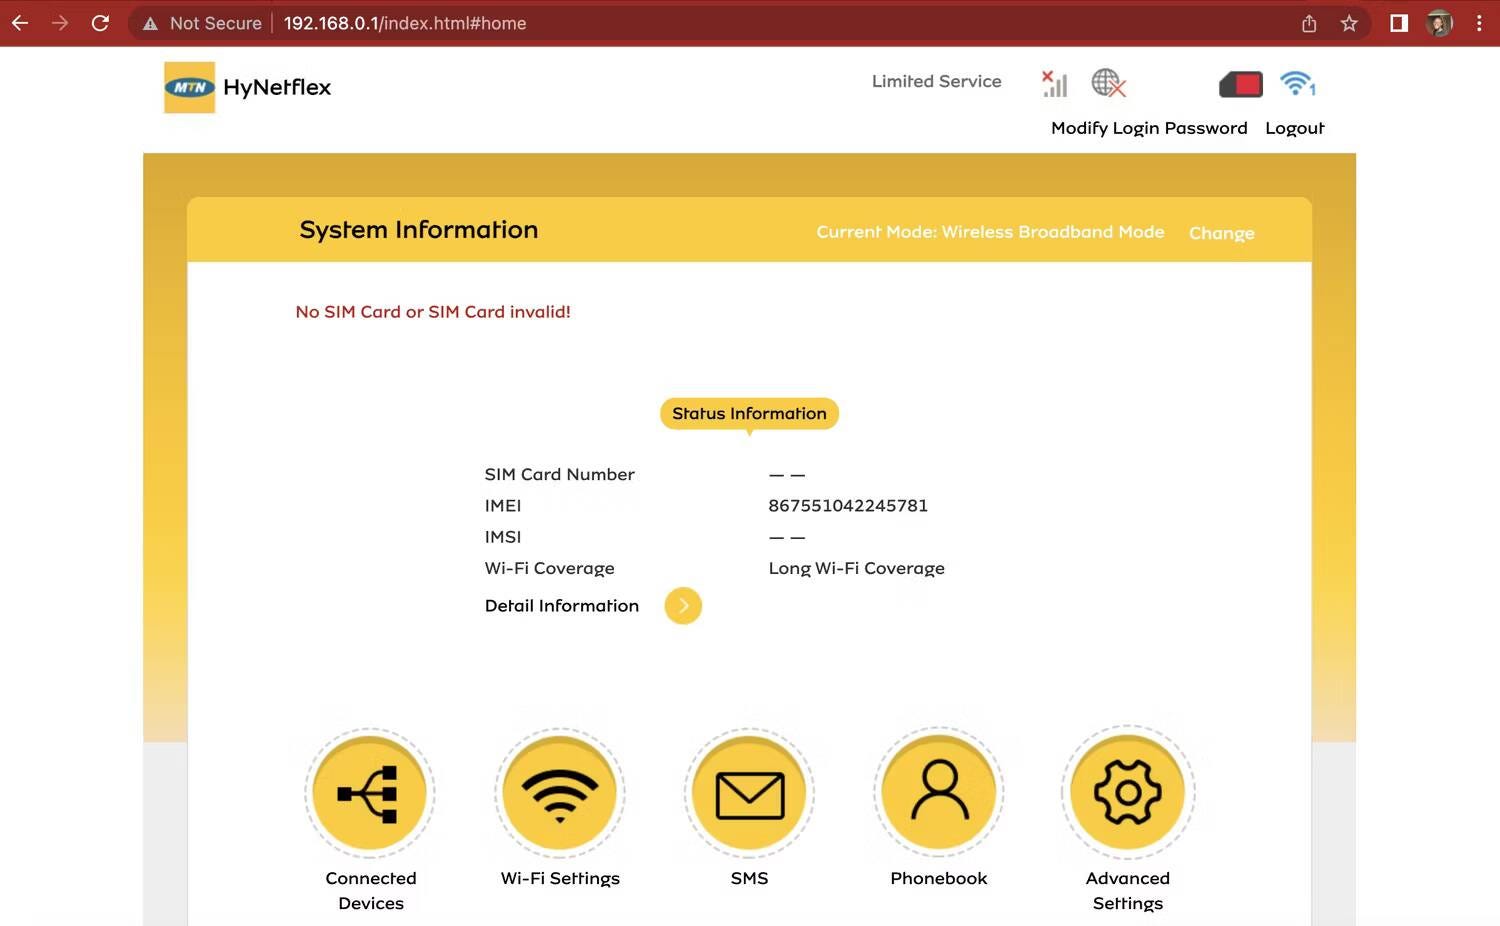
- それからオプションを探します HTTPポート ;おそらくタブの下にあるでしょう ファイアウォール。正確な手順については、ルーターのマニュアルを確認してください。ただし、一部のルーター、特にインターネット サービス プロバイダー (ISP) が提供するルーターでは、デフォルトのオープン ポートを変更できません。有効にするだけです ポートフォワーディング.
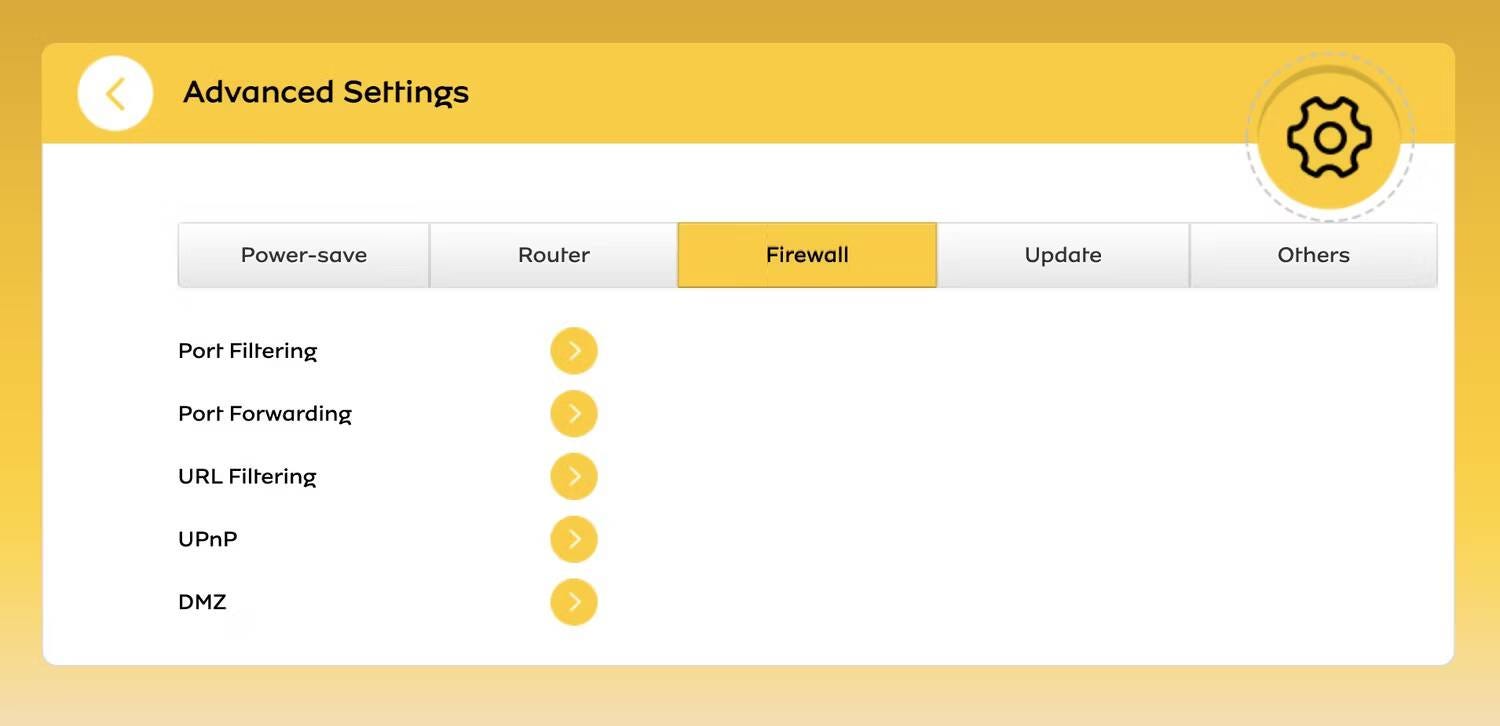
- あるいは、検索バーに HTTP ポートが表示されている場合は、それを入力することもできます。
- デフォルトの開いているポートは 80 であることがわかります。これを 8080 に変更し、変更を保存します。
ルーターのデフォルト ポートを変更するとルーターの動作に影響を与える可能性があるため、新しいポートを許可するようにファイアウォールまたはその他のデバイスを構成する必要がある場合があります。また、ルーターのデフォルト ポートの変更は、受信トラフィックを特定のポートにリダイレクトするポート転送とは異なることにも注意してください。
どうしても必要な場合を除き、デフォルトの開いているポートを変更しないでください。
デフォルトのオープン ポートを変更すると、特定のサービスにアクセスしたり、会社のファイアウォール ルールに準拠したり、サイバー脆弱性への露出を回避したりできる可能性があります。ただし、セキュリティの問題は解決されません。
不必要な複雑さ、互換性の問題、エラー、サイバー脆弱性を回避するには、デフォルトの開いたポートをそのままにしておくことが最善です。今すぐ閲覧できます 気づかれにくいネガティブな攻撃の種類.