デバイス上で複数の保護プログラムを使用している場合でも、保護プログラムは時々間違いを犯すため、コンピューターは完全には保護されません。 ウイルスの検出デスクトップに奇妙なポップアップ広告や警告が表示されたり、コンピューターが異常に遅くなったり、プログラムを実行した後にフリーズしたりするなど、コンピューター ウイルスの存在を確認する兆候は数多くあります。方法についての記事を参照してください。コンピューター ウイルスの存在に関する詳細な情報が含まれているため、ハッキングまたはウイルスに感染したことをご存知ですか? ウイルスの存在を確認する要素: その所有者の目的は、プログラムやブラウザーから記録された個人データを保存することです。 、ではこれはどのように行われるのでしょうか? コンピュータをウイルスから駆除する?このプロセスは簡単ではなく、確実に削除するまでにかなり時間がかかります。そのため、このトピックでは、コンピュータ上でウイルスを発見した後に実行する必要がある最も重要な手順を確認していきましょう。

コンピューター ウイルスにはさまざまな種類があり、インターネットを閲覧しているときや、ウイルスが含まれた USB フラッシュ ドライブをデバイスに挿入したときに、知らないうちにインストールされた悪意のあるプログラムに関連するウイルスが見つかることがあります。ショートカット ウイルス、トロイの木馬、キーロガー、コンピューター ワーム、ルートキットなど。 したがって、この種のウイルスは通常の保護プログラムを使用しても簡単に削除できますが、新しい種類のウイルスも存在するため、強力である必要があります。これらは削除が難しく、通常の保護プログラムではデータベースがないため削除できません。また、これらのウイルスはそもそも保護プログラムを無効にするように機能します。したがって、以下では、ウイルスを削除する手順を説明することから始めます。どんなに危険であっても、あなたのデバイスから。
クイックリンク
1- ファイルのバックアップ コピーを保存します。
つまり、デバイス上のウイルスの種類が弱いか強力である場合、最初に行う必要があるのは、データと失いたくない機密ファイルのバックアップ コピーを作成することです。ハッカーには次のような能力があるからです。ファイルを管理して削除することはできますが、そのバックアップ コピーを保存する必要があるファイルは何ですか?私たちは立ち上がった
「どのファイルのバックアップ コピーを保存する必要があるか」という記事のこの質問に答えることで、次のことができます。
最も重要なファイルを安全に保つために、特に次のような場合にはお読みください。
このウイルスは強力であり、ファイルのコピーやプログラムの使用などのファイルの制御も妨げます。 バックアップを保存します。
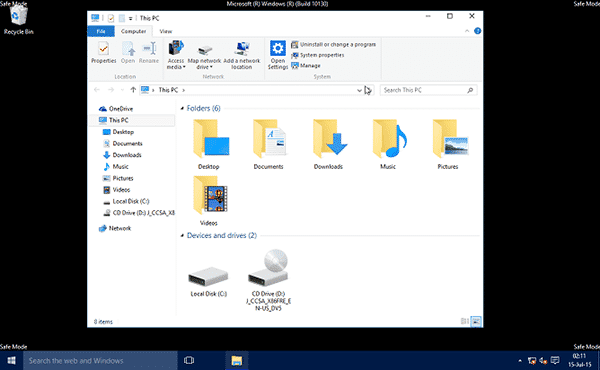
ただし、このプロセスを実行する別の機会がまだあります。これは、モードに入ることです。 セーフモード その理由は、このモードではプログラムやアプリケーションが読み込まれず、このモードに入るとプログラムが実行できなくなるためです。必要なファイルをすべてコピーして、外付けハード ディスク、または CD やフラッシュ メモリなど、一般に内蔵ハード ドライブから離れたディスクに転送できるようになりました。
2- 自己起動バージョンの保護プログラムを使用する
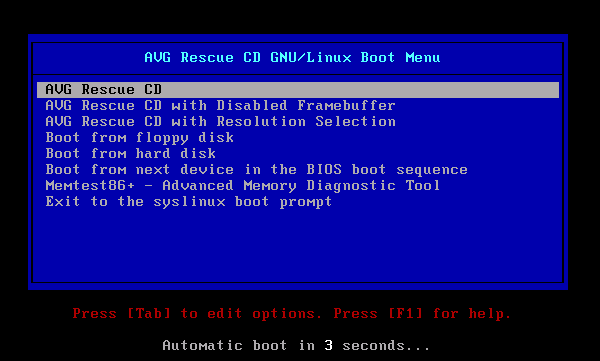
このトピックの概要で後ほど説明したように、デバイスに感染すると、ファイアウォールを含む保護プログラムや、デバイス上でのウイルスの活動の開始を妨げるその他のプログラムの動作を無効にするウイルスが存在します。したがって、ウイルスを削除する保護プログラムが存在しない場合、誰が問題を解決するのでしょうか。幸いなことに、最も有名な保護プログラムはプログラムの自己起動 ISO コピーを作成するため、ユーザーはこのコピーをフラッシュ ドライブに書き込み、Windows の代わりにそこから起動を開始できます。これにより、すべてのファイルの完全かつ正確なスキャンが実行されます。これらの信頼できるコピーのグループは、ISO コピーを使用したウイルス対策保護プログラムに関する記事で以前に提供しました。使用方法に関しては、非常に簡単です。必要なのは、書き込みプログラムのいずれかを使用して、USB フラッシュ ドライブまたは CD にプログラムのコピーを書き込み、説明したように起動するだけです。 フラッシュメモリまたはCDから起動する方法.
3- Windows のコピーを再インストールします
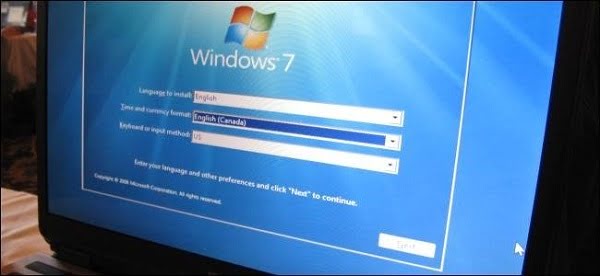
おそらく、この状況ではこの手順が最も最適で最善でしょう。ハード ドライブ自体のウイルスではなくても、デバイスからウイルスを削除するには、Windows または使用しているオペレーティング システムのコピーを再インストールする必要があるからです。 Windows を再インストールすると、オペレーティング システム パーティションに存在するすべてのものが削除されます。ウイルスはこのパーティションに存在するため、Windows のコピーからのフラッシュ ドライブまたは CD がない場合は削除されます。以前の記事を参照してください: 方法 Windows 10 のデフォルト設定を復元する (工場出荷時の状態にリセット) この方法では、Windows オペレーティング システムを再インストールせずに、元の状態に戻します。
4- 強力な保護プログラムを使用する
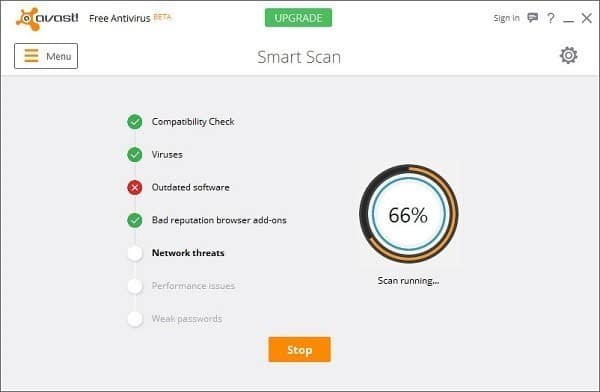
新しい Windows をインストールした後は、その強度の点で最適な保護プログラムを探す必要があります。これは、データベースに対して継続的に更新を行うことであり、たとえウイルスに感染していたとしても感染しないことが保証されます。新しい。保護プログラムをインストールした後、クイック チェックではなく、すぐにシステムのフル スキャンを実行します。
ファイル間に隠れたルート。前述したように、保護プログラムはデバイス全体を保護するものではありませんが、目的は果たし、コンピューター上でウイルスが検出され削除された場合に何らかの形で警告を発します。
5- パスワードを変更する
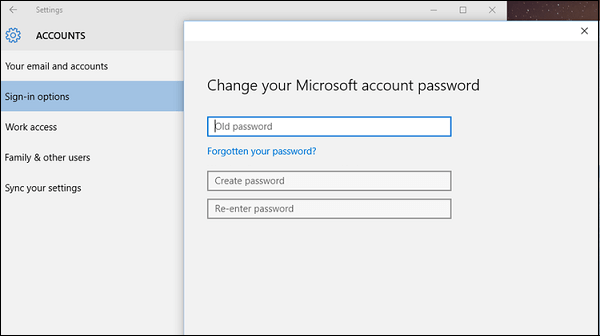
多くのウイルスの最初で最後の目的は、ユーザーをスパイし、ユーザーのデータを有利に利用することであり、ユーザーのパスワードを盗み、個人情報を他者に漏洩することは、安心感を高めるための最終ステップとして考えられます。 、ウイルスとそのデバイスへの侵入を発見した後に使用していたすべてのパスワードを変更することです。パスワードを設定する これは新しいものであり、Windows にログインするときに使用する Microsoft アカウントのパスワードや、ソーシャル サイトなどのさまざまなアカウントのパスワードを変更する必要があります。無視してはいけません。
全然。
これらは、デバイスに侵入した強力なウイルスに対処するために実行する必要がある手順です。ウイルスをコンピューターに自分で適用すると、次のようになります。 ウイルスを除去する どんなに危険だったとしても、その後の政権に影響を与えないのは必然だ。