Windows セキュア ブート機能に関連する特定の期限が 2026 年半ばに近づいており、それがお客様に影響する可能性があります。 Windows が読み込まれる前に、セキュア ブート機能がシステムの起動プロセスをチェックします。しかし、そのためには暗号化証明書に依存しており、残念ながら、これらの古いセキュア ブート証明書の多くは 2026 年 6 月に期限切れになります。

つまり、移行が間に合わないシステムは、将来のブートレベルのアップデートを受け入れられなくなる可能性があります。将来のファームウェアやセキュリティアップデートが最新のセキュアブート証明書に依存するコンピューターでは、一部のデバイスが起動に失敗する可能性があります。Microsoftはすでに新しい証明書の展開を開始しているので、慌てる必要はありません。しかし、予期せぬ事態を避けるために、すべての仕組みを理解しておくことが重要です。
クイックリンク
セキュア ブート証明書は Windows の起動時に何を行いますか?
コンピュータの起動を許可するかどうかを決定する信頼システム

ドライバーやウイルス対策ソフトウェアが起動するよりも前に、セキュアブートが機能します。コンピューターを起動するたびに、システムファームウェアはUEFIファームウェアに直接保存されている一連の信頼できる証明書を使用して、重要なブートコンポーネント、特にWindowsブートマネージャーが信頼できる機関によって署名されているかどうかを検証します。信頼できる証明書と照合できない場合、ブートプロセスは直ちに終了します。
この検証は信頼チェーンにおける重要なステップです。Microsoftの秘密鍵はWindowsのブートコンポーネントに署名し、対応する証明書はファームウェアのDB(Dependent Signatures Database)に保存されます。これらの証明書は、動作に必要な信頼できるブートローダーを定義します。KEK(Key Exchange Database)は、DBを更新できるユーザーを制御する証明書を管理することで、信頼できるエンティティのみが承認されたブートローダーを変更できるようにします。
重要な点は、セキュアブート証明書には有効期限があることです。有効期限が切れると、コンピューターのファームウェアは期限切れの証明書を信頼できるアンカーとして利用できなくなります。これは、侵害された署名鍵や古くなった署名鍵への長期的な露出を制限するために設計された、意図的なセキュリティメカニズムです。
有効期限が切れる証明書
Windowsが10年以上依存してきた古いMicrosoft署名キー
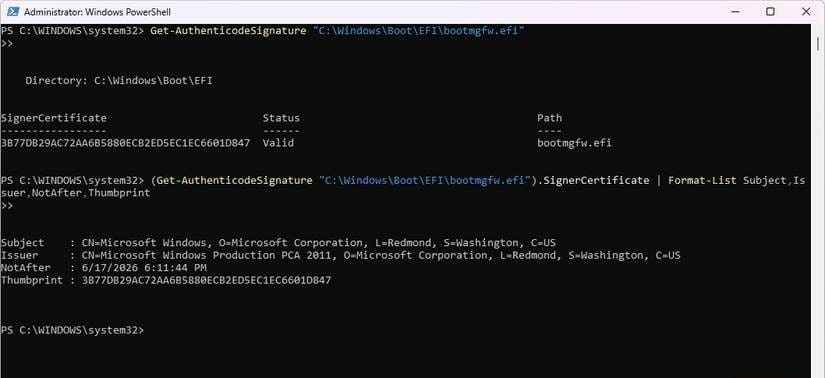
影響を受ける証明書の多くは 2011 年に作成され、2026 年に期限切れになります。次の証明書は廃止され、置き換えられます。
| 有効期限 | 証明書は段階的に廃止されます。 | 代替証明書 | この証明書は何を制御するのでしょうか? |
|---|---|---|---|
| 2026年XNUMX月 | マイクロソフトコーポレーション KEK CA 2011 | マイクロソフトコーポレーション KEK CA 2023 | セキュア ブート信頼データベースへの更新を承認します。 |
| 2026年XNUMX月 | マイクロソフト UEFI CA 2011 | Microsoft UEFI CA 2023 および Microsoft オプション ROM UEFI CA 2023 | ブートローダー、ドライバー、オプションの ROM の実行が可能になります。 |
| أكتوبر2026 | Microsoft Windows プロダクション PCA 2011 | Windows UEFI CA 2023 | Windows ブート マネージャーとコア ブート コンポーネントに署名します。 |
Windows 8以降、これら3つの証明書はWindowsコンピューターのセキュアブートの基盤となってきました。Microsoft UEFI CA 2011は、セキュリティ精度の向上のため、2つの証明書に置き換えられます。最新の証明書を使用していないすべてのシステムが突然機能しなくなるとは考えにくいかもしれませんが、将来のセキュアブートのアップデートや保護機能から除外される可能性があります。
次の PowerShell コマンドを実行すると、コンピューター上の現在の証明書を表示できます。 (Get-AuthenticodeSignature “C:WindowsBootEFIbootmgfw.efi”).SignerCertificate | Format-List Subject,Issuer,NotAfter,Thumbprint



影響を受けるコンピューターが更新後に起動しなくなるのはなぜですか?
証明書の譲渡や失効によってスタートアップ企業への信頼が損なわれるのはなぜでしょうか?
証明書の有効期限が切れた日にセキュアブートの失敗が発生する可能性は低いでしょう。しかし、ファームウェアの更新やセキュリティ更新によってコンピュータが信頼する対象が変わる場合があり、その場合、失敗が発生する可能性があります。この動作は、 マイクロソフトの対応 BlackLotus UEFI ブートキットの場合、セキュア ブートが有効になっているシステムでも悪意のあるブートローダーを実行できます。
この脆弱性に対するMicrosoftのパッチは不十分でした。より徹底的な調査として、Microsoftは脆弱なブートコンポーネントの無効化を開始しました。また、セキュアブートの要件も強化しました。
2023年版の最新証明書は、将来のセキュアブートの保護と失効に必須となっています。具体的には、コンピューターが正常に動作しているように見えても、アップデートで新しい証明書への信頼が求められる場合、セキュアブートによって起動がブロックされる可能性があります。 この段階では、返金オプションはわずかしか残っていない可能性があります。.
マイクロソフトが最新のセキュアブート証明書にコンピューターを移行する方法
自動更新、資格ルール、一部のデバイスがスキップされる理由
Microsoftは2026年に向けて段階的な展開を開始しており、まずは「高信頼」システムと呼ばれるシステムから開始します。これらのシステムは最新のファームウェアと安定した更新履歴を備え、セキュアブートが既に有効化されています。対象となるシステムはWindows Updateを通じて新しい認証情報を受け取りますが、システムのファームウェアと連携してインストールする必要があります。
UEFIセキュアブートを使用するWindowsベースの仮想マシン(VM)は、通常、物理マシンと同じ信頼モデルを採用し、同じプロセスで認証を取得します。これには、Hyper-VとAzureを実行するVMも含まれます。最新の認証を受け入れないVMは、物理マシンと同じ運命をたどります。
2026年版WindowsアップデートKB5074109およびKB5073455では、これらの証明書の展開が既に開始されています。ただし、ファームウェアの制限により、一部のデバイスでは手動の手順でのみ展開を完了できる場合があります。
PowerShellでこのコマンドを実行すると、ゼロ以外の値を確認できます。 利用可能なアップデート お使いのコンピューターは証明書の更新を受け取る資格があります: Get-ItemProperty -Path “HKLM:SYSTEMCurrentControlSetControlSecureBoot” | Format-List
2026 年になってもコンピューターが確実に動作するようにするために、今何をしていますか?
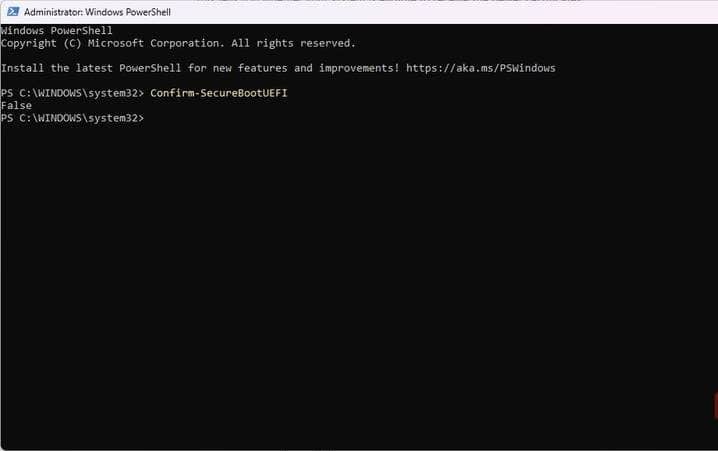
今すぐ行うべき重要なことが2つあります。セキュアブートが有効になっていることと、システムファームウェアが最新であることを確認してください。Windowsのシステム情報ツールで、セキュアブートが有効になっているかどうかを確認できます。ただし、ファームウェアのアップデートは、コンピューターの製造元または仮想化ファームウェアを管理するプラットフォームから提供される必要があります。
システムが対象であれば、アップデートは通常、バックグラウンドで静かに実行されます。デュアルブート設定のデバイスや、以前のブートプロセスが残っているコンピューターでは、自動展開が行われにくいため、特にご注意ください。以下の登録パスに移動する必要がある場合があります。 HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlSecureBoot 登録値の設定 利用可能なアップデート ゼロ以外の値に。 レジストリ値を変更するには、より安全なエディターの使用を検討してください。.