Windows 11/10 では、ローカル ユーザーとグループの管理は、システム エクスペリエンスとセキュリティの重要な部分です。ただし、Home バージョンには、手順が多くのユーザーにとってわかりにくい可能性があるため、ユーザーとグループの設定を構成するために Pro バージョンや Enterprise バージョンで利用できるツールの多くは提供されていません。
この記事では、主な手順を説明し、システム内のユーザーとローカル グループを簡単に管理するための包括的なガイドを提供します。サードパーティのアプリケーションを利用して、ユーザー権限とファイルとフォルダーへのアクセス、および権限を整理するためのグループの構成を効果的に割り当てる方法を検討します。確認する アカウント管理を改善するために Windows 11 で他のユーザーをサインアウトする方法.
Windows 11/10 Home でローカル ユーザーとグループの管理制御を有効にする
ローカル グループ ポリシー エディターと同様、ローカル ユーザーとグループの管理 (lusrmgr.msc) は、Windows の Pro、Education、および Enterprise エディションでのみ利用できる高度な機能です。
ただし、回避策を使用して Windows Home でグループ ポリシー エディターを有効にすることはできますが、ローカル ユーザーとグループを管理するための追加のコンソールを有効にすることはできません。
あるいは、サードパーティ製の代替品である Lusrmgr.exe を使用して、Windows 11 Home で Microsoft 管理コンソール スナップインを有効にすることもできます。 Lusrmgr.exe は、組み込みのローカル ユーザーとグループ管理コンソールに似ています。これはポータブル アプリであり、GitHub から無料でダウンロードできます。
Windows 11 Home でローカル ユーザーとグループの管理アプリをダウンロードして使用する方法は次のとおりです。 Windows 10 コンピューターでも同じ手順に従います。
- ページを開く lusrmgr GitHub.
- デフォルトの「コード」タブで、ダウンロード リンクまで下にスクロールして、ファイルの最新バージョンを入手します。
- ダウンロードしたら、lusrmgr.exe ファイルをダブルクリックしてアプリケーションを実行します。
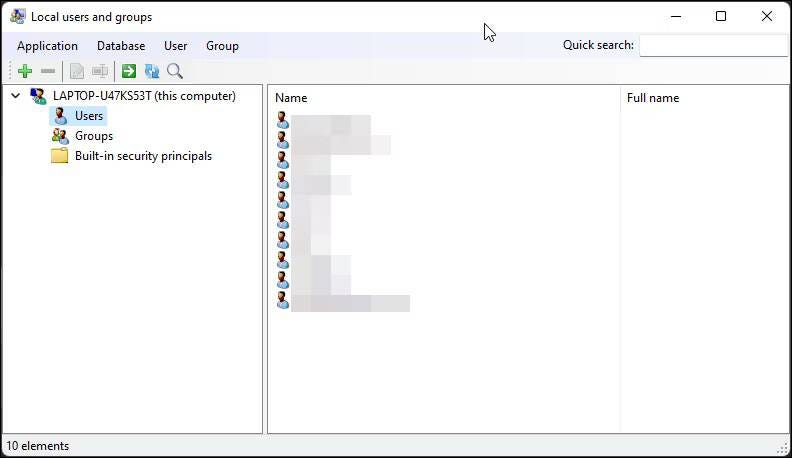
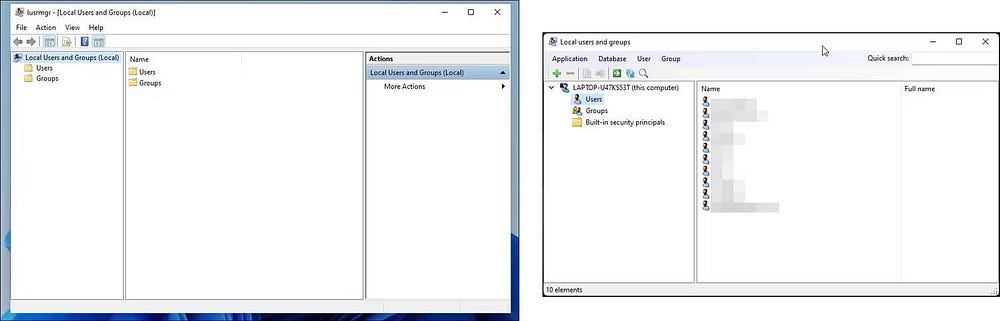
lusrmgr アプリケーションは、ローカル ユーザーとグループ管理コンソールを開くのと似ていることがわかります。ただし、違いはその使いやすさにあります。以下は、参考のために、付属の lusrmgr コントローラーとサードパーティ アプリの並べて表示された画像です。
ローカル ユーザーとグループの管理ツールを使用して新しいユーザー アカウントを作成するには、次の手順を実行します。
- 右クリック ユーザー 選択します ءنشاء。次に、新しいユーザー アカウントの詳細を入力します。
- [詳細] ボタンをクリックして、[詳細アカウント]、[ローカル パス]、および [プロファイル パス] オプションを設定します。
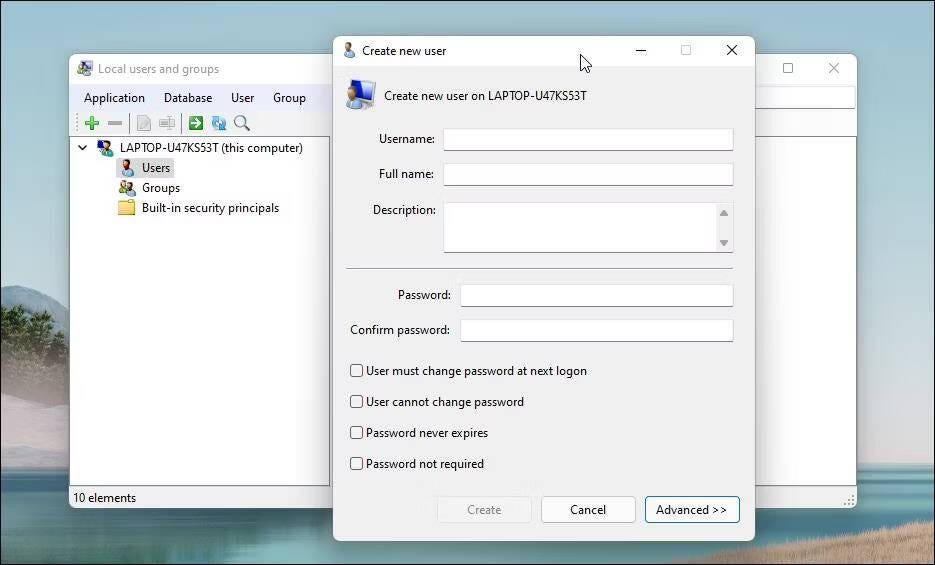
- 「作成」をクリックして新しいユーザーアカウントを追加します。
同様に、現在のユーザー アカウントのパスワードを編集、削除、追加、または名前変更することができます。アプリを使用して、組み込みのシークレット管理者アカウントを有効にすることもできます。
Lusrmgr アプリケーションの追加機能
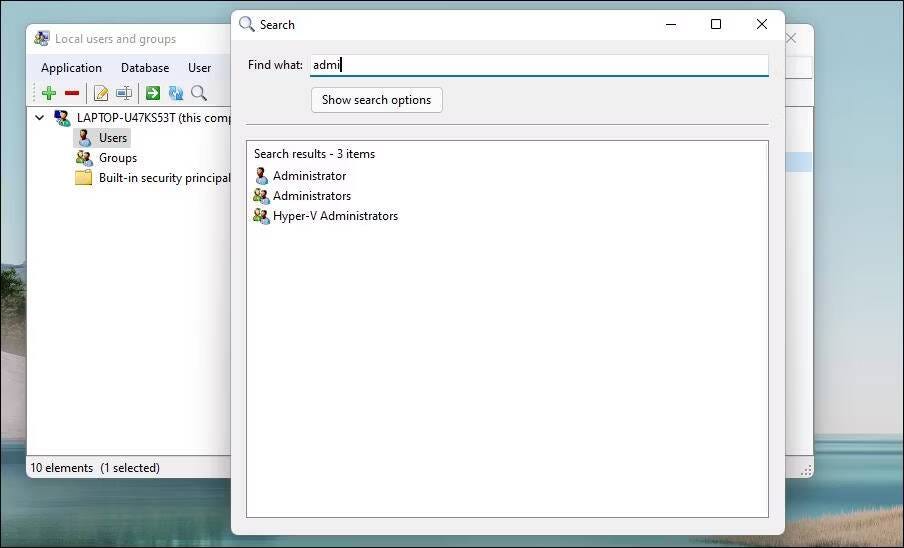
通常のアカウント管理機能とは別に、lusrmgr.exe は、組み込みユーティリティでは利用できない追加機能を提供します。たとえば、検索機能を使用して特定のアカウントを見つけることができます。これは、組織内で複数のユーザー アカウントを管理するシステム管理者にとって便利です。
もう 1 つの便利な機能は、個々のアカウントのアクセス時間を設定できることです。アクセス時間を設定するには、ユーザー名を右クリックし、「編集」を選択します。次に「アカウント」タブを開き、「アクセス時間を選択」をクリックします。
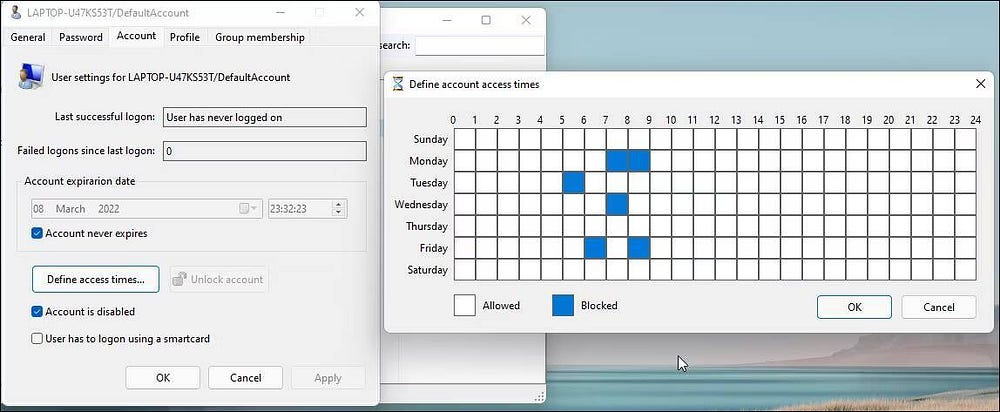
デフォルトでは、ユーザー アカウントにはアクセス時間制限がありません。ただし、別の日に期間を設定することで、これを制限できます。
lusrmgr はポータブル アプリケーションであるため、組み込みツールのように lusrmgr.msc コマンドを使用して開くことはできません。アプリケーションを起動するには、ダウンロードした実行可能ファイルをダブルクリックし、ユーザー アカウントまたはグループに必要な変更を加えます。確認する Windows では標準アカウントを管理者として設定できませんか?これが正しい修正です.
2. コマンド プロンプトを使用してローカル ユーザーとグループを管理する
「net localgroup」または「net user」コマンド ライン ツールを使用して、Windows 11/10 でユーザーとグループを管理できます。サードパーティのユーティリティを使用せずに、ローカル グループを表示、追加、削除する簡単な方法です。
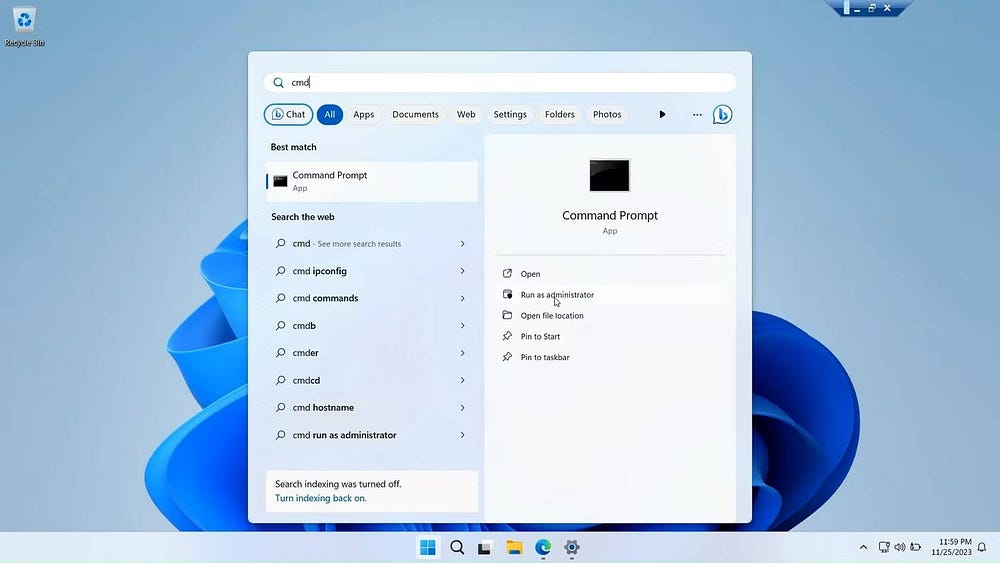
まず、管理者権限でコマンド プロンプト ウィンドウを開きます。これを行うには、キーを押します Win、そしてタイプ CMD、[コマンド プロンプト]を右クリックし、[コマンド プロンプト]を選択します。 管理者として実行.
コマンド プロンプトを使用してローカル ユーザーとグループを表示および管理するためのコマンドのリストを次に示します。
- コンピュータ上のサーバー名とローカル グループを表示するには、次のように入力します。
ネットローカルグループ- グループ内のすべてのユーザーを表示するには、次のように入力します。
ネットローカルグループ [グループ名]- 新しいグループを作成するには、次のコマンドを使用します。 xyz を作成するグループの名前に置き換えます。
ネットローカルグループxyz /add- すべてのユーザー アカウントを表示するには:
net user- 新しいユーザー アカウントを作成するには (abc を追加するユーザー名に置き換えます):
net user ABC /加えます- 管理者権限を持つすべてのアカウントを表示するには:
ネットローカルグループ管理者- ユーザー アカウントを管理者グループに追加するには (必要に応じて、abc と admin を必ずグループ名に変更してください):
net localgroup 管理者 abc /add- ローカル グループを削除するには:
ネットローカルグループxyz /delete- ローカル ユーザーを削除するには:
net user ABC /削除- 特定のコマンドのヘルプ構文が必要な場合は、次のコードを使用してください。
net 助けます < command>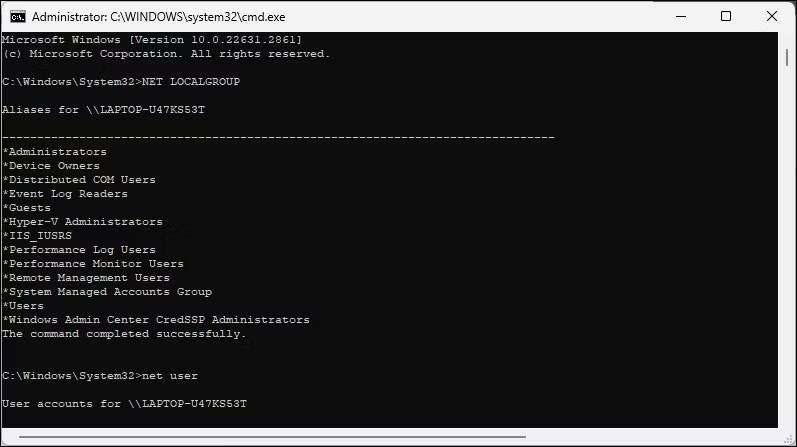
ローカル ユーザーとグループ管理コンソールは、システム管理者がローカル コンピュータを管理し、互換性のあるシステムにリモートで接続するのに便利なユーティリティです。ただし、Windows の Home バージョンを使用していて、lusrmgr.msc ツールを使用する必要がある場合、唯一の選択肢は、GitHub のサードパーティ アプリを使用することです。今すぐ閲覧できます Windows ログイン画面に欠落しているユーザー アカウントはありますか?これらの修正を試してください.