ほとんどのオンライン詐欺は、依然としてパスワードを盗むという一つの目的に集中しています。私たちは、偽のログインページ、不審なリンク、アカウント認証情報の「確認」を求める緊急メールに注意するよう訓練されています。

しかし、Microsoftアカウントに対する新たな攻撃の手口は異なります。被害者は正規のMicrosoftウェブサイトにログインし、正規のセキュリティチェックを行い、多要素認証も完了しているにもかかわらず、攻撃者は依然としてアクセスを許してしまうのです。
この技術は、 デバイスコードフィッシングパスワードを盗むわけではありません。その代わりに、Microsoft独自の認証システムを設計通りに利用し、ユーザーを騙してアクセスを許可させます。
クイックリンク
デバイスコードでログインするのは本当に便利です
以前にも何度か使ったことがあるかもしれません
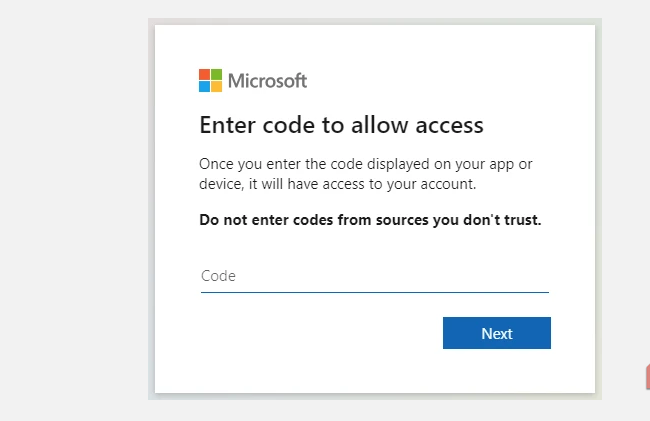
マイクロソフトは、他の大手テクノロジー企業と同様に、 デバイス認証フローこれはデバイスコードログインとも呼ばれます。しかし、より一般的には、ログインページ全体ではなく、デバイス間で一致するログインコードが表示されることを指します。ログインプロセスを完了するには、ログインページ全体ではなく、デバイス間で一致するログインコードを入力するか、一致させなければなりません。
これは非常に便利です。特に、ログインページ全体を表示できないデバイスや、機能が制限されたデバイスに接続する場合に便利です。例えば、スマートテレビやホテルの部屋のテレビに接続した際に、これらのアイコンを目にしたことがあるかもしれません。どちらも典型的な例です。
ほとんどの場合、このプロセスは完全に安全で、危険な点は何もありません。しかし、特定の脆弱性が悪用されると、状況は一変します。
正当な機能があなたに不利に働く可能性がある
それは一般的な仮定を利用している
デバイスコードログインは非常に便利です。しかし、デバイスログインでは、コードを入力した人がリクエストを開始したと想定されるため、悪用される可能性があります。これが、このプロセスに問題が生じる一因です。
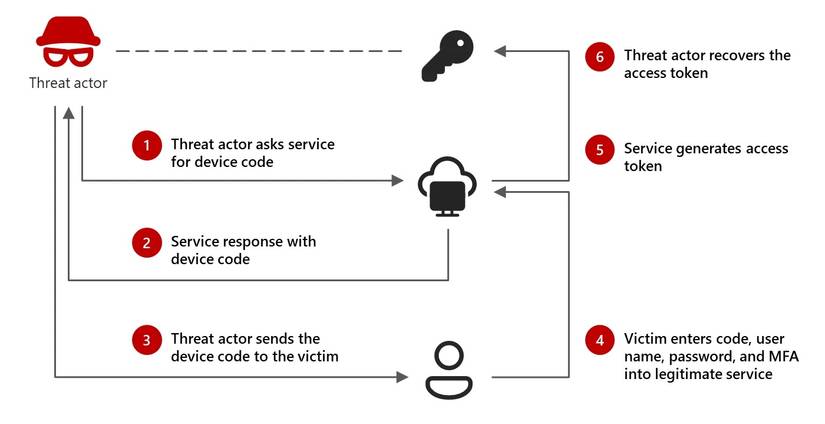
攻撃者があなたのメールアドレスやその他の既知の連絡先情報を知っている場合、自身のデバイスからログイン要求を送信し、固有のセッションを開始することができます。その後、Microsoft(および他のテクノロジー企業)は、そのセッションに関連付けられた正当なデバイストークンを生成します。



ここからが複雑になります。攻撃者は、自らコードを使用するのではなく、別のプロセスを装って直接ユーザーにコードを送信する可能性があります。その多くは、よく知られたフィッシング攻撃の手口を用いています。
- 不審なアクティビティを通知するセキュリティアラート
- Microsoft 365 からの緊急通知
- Teams からのメッセージまたは IT サポート メッセージ
- ビジネスまたはその他のメールリクエスト
このリクエストは、Microsoftの公式サインインページへ誘導し、アカウントを「保護」または「検証」するために提供されたコードを入力するよう指示します。ここから、エクスプロイトの次の段階が始まります。これは偽のサインインページや巧妙に設計されたフィッシングポータルではありません。これは本物のMicrosoftサインインページであり、認証チェックは実際に行われます。
いつものようにデバイスコードを入力してログインし、リクエストを承認すると、アカウントは保護されたと感じます。しかし実際には、その過程で攻撃者を認証し、アカウントキーを渡してしまったのです。
プロセス全体を通じて、パスワードが明かされることはありませんが、アカウントは直接引き渡されます。
デバイスコードログイン詐欺がなぜこれほどうまくいくのでしょうか?
すべては伝統だ
デバイスコードログイン詐欺の最大の問題は、従来のフィッシング手法をはるかに超える点です。フィッシングには通常、複製されたログインページ、類似のログインページ、または認証情報を傍受するシステムが利用されます。
デバイスコードを使ったログインフィッシング詐欺は、これらすべてを回避し、すべてが正当かつ合法であるかのように見せかけます。いや、実際には「正当」に見せかけているわけではありません。Microsoftの認証プロセスとやり取りしているのですから、実際には正当です。この詐欺が成立するのは、すべてが本来の機能と全く同じように機能しているからです。ただ、あなたのために少しだけ逆のことをしているだけです。
では、攻撃者はアクセス トークンを使用して何を得ることができるでしょうか?
明らかに、攻撃者が承認されるというのは悪い状況です。
認証が完了すると、Microsoft はアクセス トークンを発行します。これは、ログインが検証されたことの一時的な証明として機能します。機能的には、システムはトークン所有者が既に本人確認済みであると想定し、認証情報を繰り返し要求することなくアクセスを許可します。
答えは、攻撃者が標的のアカウントから実際に何を取得できるかによって異なります。例えば、Outlookアカウントが標的になった場合、攻撃者はあなたのメールにアクセスでき、その結果、そのアドレスに関連付けられた他のサービス(パスワードのリセット、2FAコードへのアクセスなど)にもアクセスできるようになります。
しかし、Teams のログインが標的になった場合、攻撃者は会社の Teams アカウントに侵入し、そこにあるデータにアクセスできるようになる可能性があります。
では、デバイス コード フィッシングから身を守るにはどうすればよいでしょうか?
終わりのない絶え間ない警戒
結局のところ、コードベースのデバイスログイン攻撃に対する最善の防御策は、デバイスログインが実際にどのように機能するかを理解することです。デバイスログインのプロセスに関する基本的な知識さえあれば、防御策となります。 このフィッシング攻撃から.
つまり、デバイスのログインコードは、別のデバイスで自分でログインを開始した場合にのみ表示されるはずです。Microsoftは、アカウントを保護するためにランダムなコードを送信することはありません。同様に、パスワードの入力を要求したり、2要素認証(2FA)コードを確認したりするためにメールを送信することもありません。
これはMicrosoftだけの問題ではありません。テクノロジー企業であろうとなかろうと、いかなる企業もあなたにこの情報を尋ねるべきではありません。これはプライベートな情報であり、あなただけのものです。
ほとんどの場合、一般的なセキュリティ ルールに従うことでフィッシング詐欺を検出できます。
- 電子メール、チャット、またはテキスト メッセージで送信されたログイン コードは入力しないでください。
- パスワード要求を処理するのと同じ方法で、予期しない認証要求を処理します。
- トリガーしていない MFA プロンプトを受け取った場合は、すぐに拒否してください。
- 見慣れないアプリケーションやセッションがないか、Microsoft サインイン アクティビティを定期的に確認してください。
認証コードは権限であり、検証手順ではないことに注意してください。プロセスが開始されなかった場合は、他の誰かが開始したことになります。