ホームネットワークの設定は、一見とても簡単な作業のように思えます。インターネットサービスプロバイダー(ISP)が面倒な作業をすべて済ませているので、Wi-Fiのパスワードを入力するだけですぐに使えるようになります。確かに、インターネットに接続するために必要なのはそれだけですが、ルーターはあなたが思っているほど安全ではありません。

ルーターの設定を確認するまで、Wi-Fi ネットワークは安全だと思っていました。しかし、開いているポートを調べてみると、はるかに大きなリスクが明らかになりました。外から見ると何も問題ないように見えましたが、裏では、ルーターが意識的に公開したことのないポートへのインターネットからの攻撃に静かに反応していたのです。
クイックリンク
ネットワーク上のポートが開いているということは、実際には何を意味するのでしょうか?
それは単なる数字ではありません。開かれた扉なのです。

ホームネットワークを建物、ルーターをメインゲートウェイと考えてください。各ポートは、建物内の番号付きドアのようなものです。ほとんどの場合、ルーターはネットワーク上で何かが通信を開始した時、例えばブラウザがウェブサイトを読み込む時など、トラフィックを許可します。
インターネットに公開されているオープンポートは、誰でも直接アクセスできてしまうことを意味します。これは、ゲームサーバー、リモートアクセスシステム、メディアサーバーなど、一部のサービスでは実際に必要となるため、本質的に悪いことでも安全でないわけでもありません。しかし、その背後にある何かが脆弱だったり、古くなったり、設定が誤っていたりすると、すべてのオープンポートが潜在的な攻撃経路となります。チェックボックスやデフォルト設定を少し見落としただけで、この抽象的なリスクがひそかに現実のものへと変貌してしまう可能性があります。
ルーターの開いているポートを確認する方法
誰でも使えるシンプルなツール
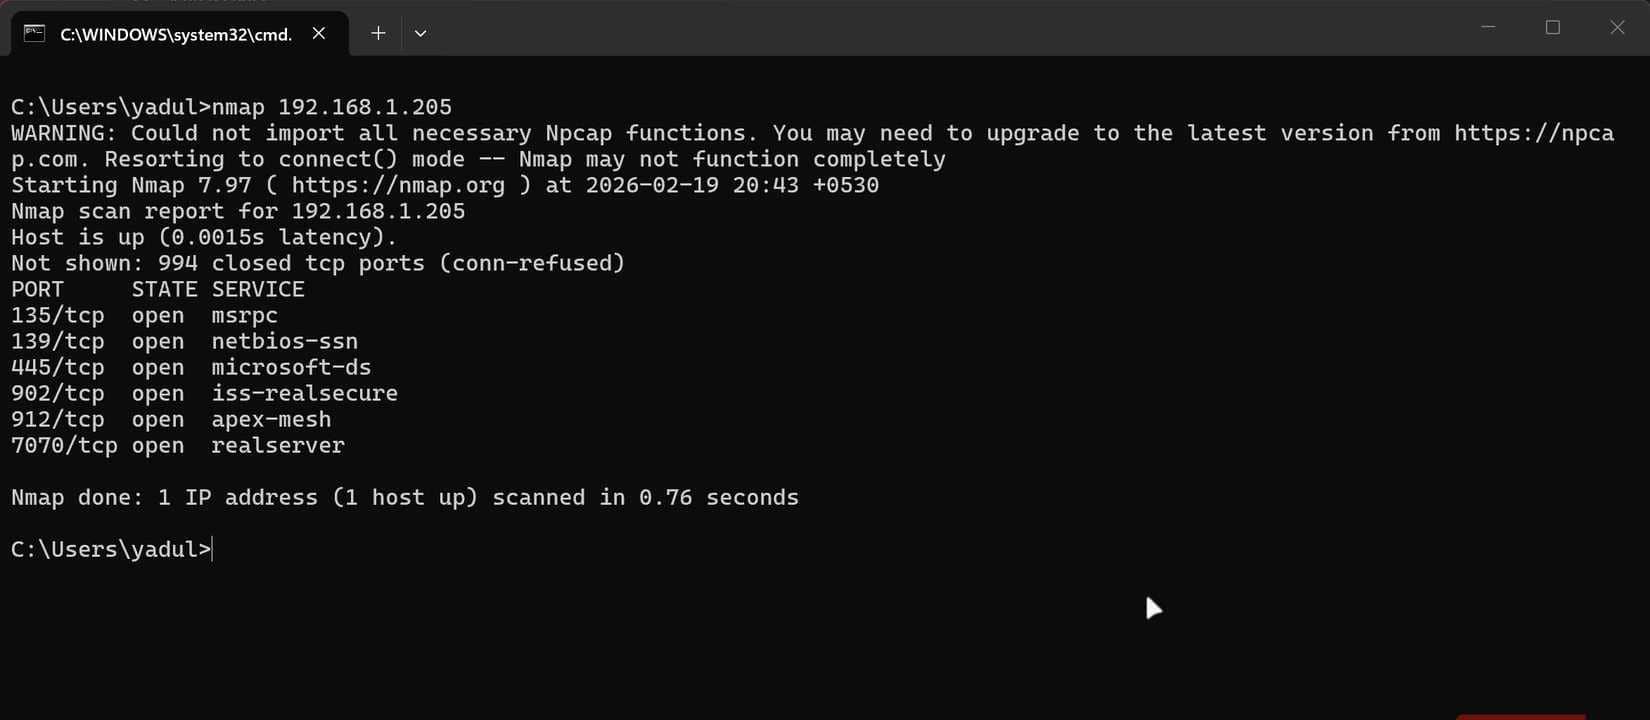
外部からアクセスできるものを確認するには、ネットワーク内やWi-Fiではなく、インターネット側からパブリックIPアドレスを確認する必要があります。最も簡単な方法は、ブラウザベースのツールを使用することです。 YouGetSignalオープンポートスキャンツール أو ポートチェッカー または類似のサイト。これらのツールは通常、パブリックIPアドレスを自動的に検出し、共通のオープンポートセットをスキャンします。
より深く技術的な分析が必要な場合は、Nmap をご利用ください。Linux または macOS にインストールしたら、以下のコマンドでクイックスキャンを実行できます。
nmap -Pn -F あなたのパブリックIP
より徹底的なスキャンを実行するには、次のコマンドを実行します。
nmap -Pn --top-ports 1000 YOUR_PUBLIC_IP
サービスとバージョンを指定するには:



nmap -Pn -sV --top-ports 1000 YOUR_PUBLIC_IP
Windowsでは、Nmapをインストールすると、PowerShellまたはWindowsターミナルで同じコマンドを実行できます。グラフィカルユーザーインターフェースをご希望の場合は、Zenmapを使用し、外部IPアドレスを入力してディープスキャンを実行してください。これらの結果をデバイス上の実際のアプリケーションと照合するには、以下を使用します。 netstat -ano | findstr リスニング Windowsオペレーティングシステムの場合、または ss -tulpnオン Linux、または lsof -i -P | grep LISTEN macOS 上。
「通常の」家庭用ルーターで発見したこと
デフォルト設定は私が想定していたほど安全ではありませんでした。
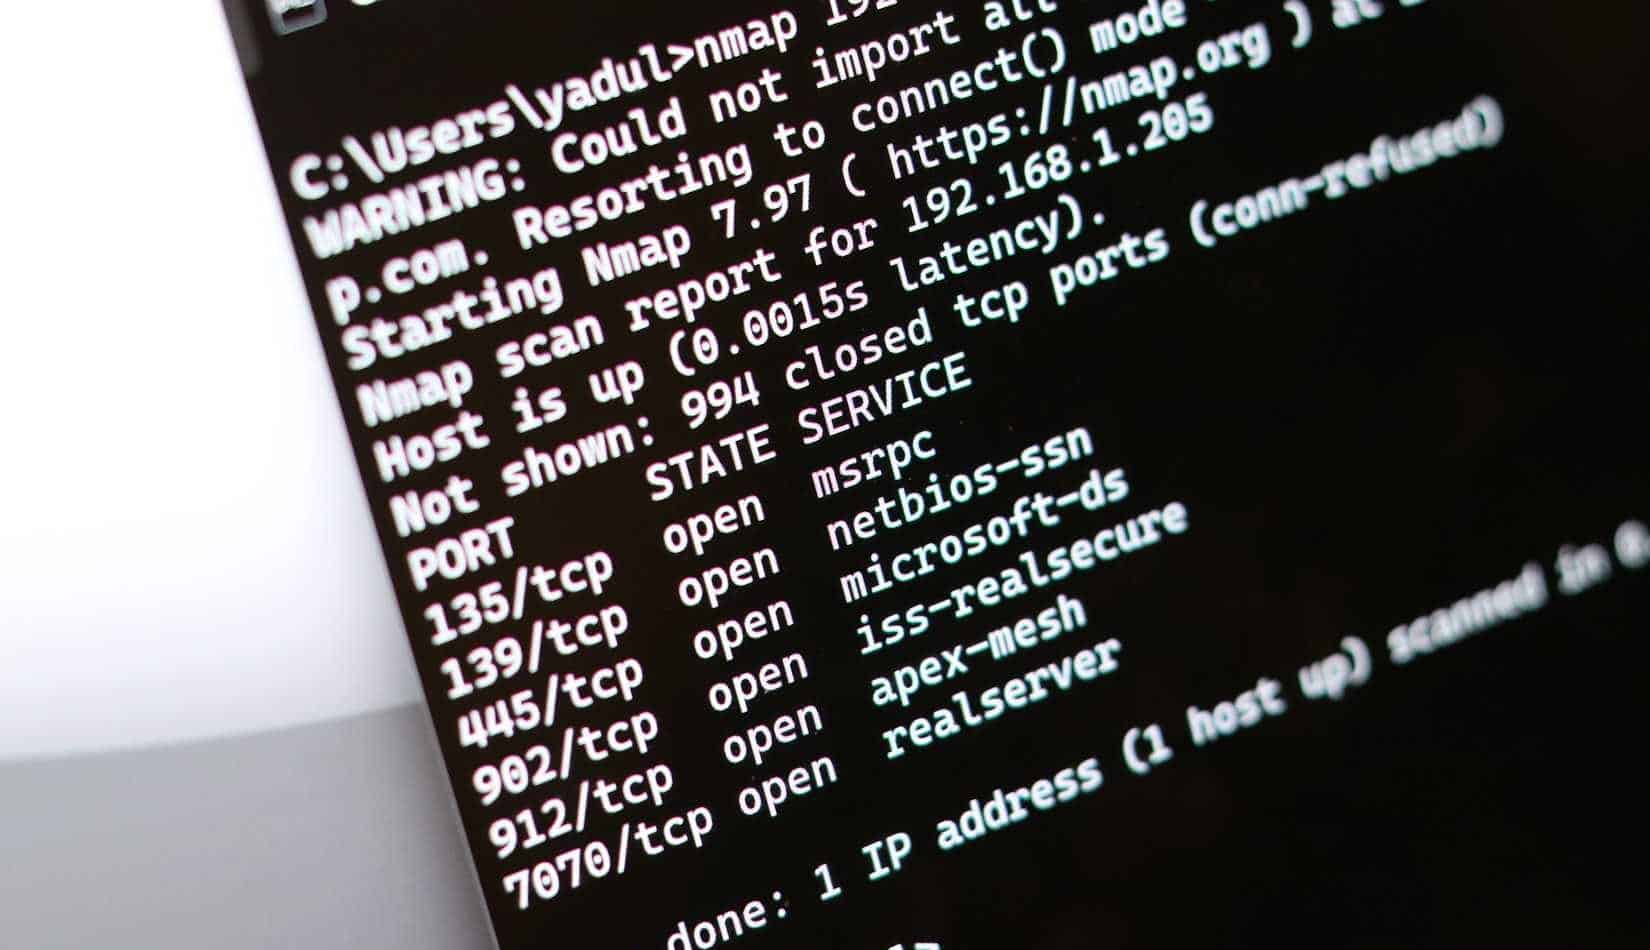
自宅の普通のルーターをチェックした時、何も問題がないと思っていたのですが、実際には、開いているポートの整然とした小さなリストが表示されました。ISPがルーターを外部から管理できるようにこっそり有効化していたリモート管理機能用のWebポートが開いていました。ランダムに選択された高ポートはNASクラウドバックアップポートで、テスト後も閉じていなかったことが判明しました。別の高ポートは、数ヶ月前に無効化したにもかかわらず、ルーターのポート転送ルールから削除していなかったMinecraftサーバーに割り当てられていました。
これらの問題はそれぞれ個別に見ると、特に心配するほどのことではありませんでした。しかし、これらが重なると、私のルーターのログインページがインターネットからアクセス可能になり、時代遅れでほとんどチェックされていない2台のデバイスが、誰かが適切な日に適切な範囲をスキャンするのを待っている状態になったのです。一般的なルーターをスキャンすれば、見覚えのあるものが見つかるはずです。攻撃者がこれらのスキャンを自動化し、数百、場合によっては数千ものIPアドレスにまたがるポート範囲全体を数分でスキャンできることを思い出すまでは、全体としては無害に思えます。
公開されたポートが重大なセキュリティリスクをもたらすのはなぜですか?
場合によっては、ポートを 1 つ開くだけで十分なこともあります。
攻撃者はあなたのIPアドレスを推測して手動でスキャンするのではなく、インターネット全体で大規模な自動スキャンを実行し、興味のあるポートで応答するものを探します。応答を見つけると、サービスのフィンガープリントを作成し、バージョンを確認し、既知の脆弱性、デフォルトログイン、またはクレデンシャルスタッフィング攻撃を仕掛けます。
弱いパスワードやデフォルトのパスワードは、ルーターやサービスをブルートフォース攻撃の標的にしやすくなります。 ルーターのデフォルトのパスワードは、公開データベースに保存されている可能性があります。古いファームウェアやサーバーソフトウェアには、簡単にコピー&ペーストできる脆弱性が潜在していることがよくあります。管理者インターフェースが誤って公開されてしまうと、誰かがログインに成功した場合、ネットワークキーが盗まれてしまう可能性があります。FTP(ポート21)、SMB(ポート445)、RDP(ポート3389)などのオープンサービスは、ファイルを漏洩させたり、誰かがホームネットワークの奥深くまで侵入するための絶好の足掛かりとなる可能性があります。一方、内部はすべて正常に動作しているように見えます。Wi-Fiは正常に動作し、ストリーミングも機能し、ルーターが外部からの呼び出しに静かに応答しているような明らかな兆候もありません。
これらのポートを閉じてルーターを安全にするにはどうすればよいでしょうか?
いくつかの設定を行えば、比較的安全になります。
開いているポートを特定したら、特に必要のないポートを閉じ、残りのポートを保護します。ネットワーク内からブラウザにデフォルトゲートウェイのIPアドレス(通常は192.168.0.1または192.168.1.1)を入力して、ルーターの管理ページにログインしてください。管理者パスワードがラベルに記載されているデフォルトのパスワードのままになっている場合は、すぐに強力で一意のパスワードに変更してください。
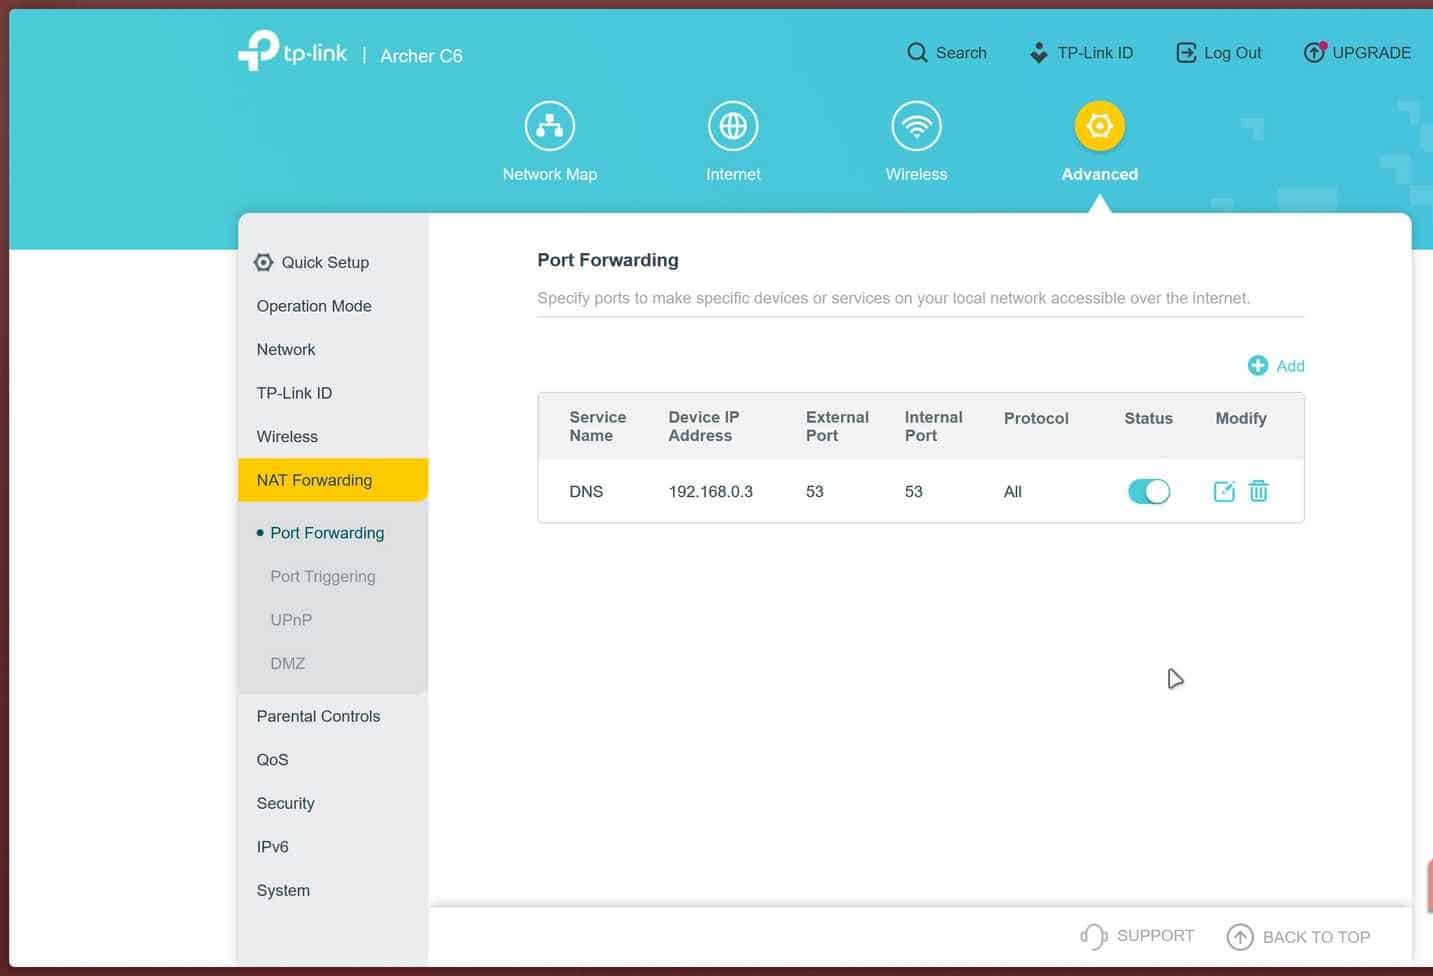
次に、リモートインターネットアクセスを見つけて無効にします。これらのオプションは通常、「管理」「システム」「管理」設定にあります。さらに、「詳細」「ネットワーク」「NAT/転送」設定でUPnPとNAT-PMPを見つけて無効にし、デバイスがファイアウォールの脆弱性を悪用するのを防ぎます。
ポート転送または仮想サーバーのページで、特にカメラ、NASボックス、コンピューターに関連する、見覚えのないルールや使用しなくなったルールを削除してください。ルーターのファームウェアを可能であれば更新し、既知のバグが修正されていることを確認してください。
意図的に開いたままにしておくものについては、強力なパスワードを使用し、可能な場合は 2 要素認証を有効にし、公開されている Telnet、FTP、または RDP よりも SSH や VPN などの安全なプロトコルを優先し、ソフトウェアが許可する場合は IP 経由のアクセスを制限します。
今日何かをするなら、これらのポートを閉じてください。
10分でセキュリティ勝利
すべてが安全であることを確認するための面倒な作業になるだろうと考えて、この作業を始めた。ところが、忘れ去られたデバイス、残された転送設定、そしてインターネットサービスプロバイダーによって有効化されたリモートアクセスによって、私の普通のホームネットワークは、ランダムなボットが侵入して破壊できるような場所へと静かに変貌していたのだ。
ネットワークのオープンポートスキャンをまだ行っていないなら、今日の午後はぜひ実行してください。スキャンを実行し、転送設定をクリアし、リモート管理を無効にし、ルーターのデフォルトパスワードを変更してください。目標は完全に安全になることではなく(現実的には不可能ですが)、攻撃者が次の、より簡単な標的へと移ってしまうほど退屈な状態にすることです。